
 loading...
MORE Markets 在 Flow EVM 上的一家借贷平台遭到利用,但更广泛的网络保持安全。该平台自身代码中的一个漏洞使攻击者能够在未偿还相应债务的情况下提取 WFLOW 代币。目前该协议已暂停运作,大多数用户无需采取任何行动,同时官方警告大家避免参与虚假的恢复退款活动。以下是用通俗易懂的语言整理的经核实详情。
根据官方 Flow 声明,攻击始于 11 月 16 日 UTC 时间约 17:30。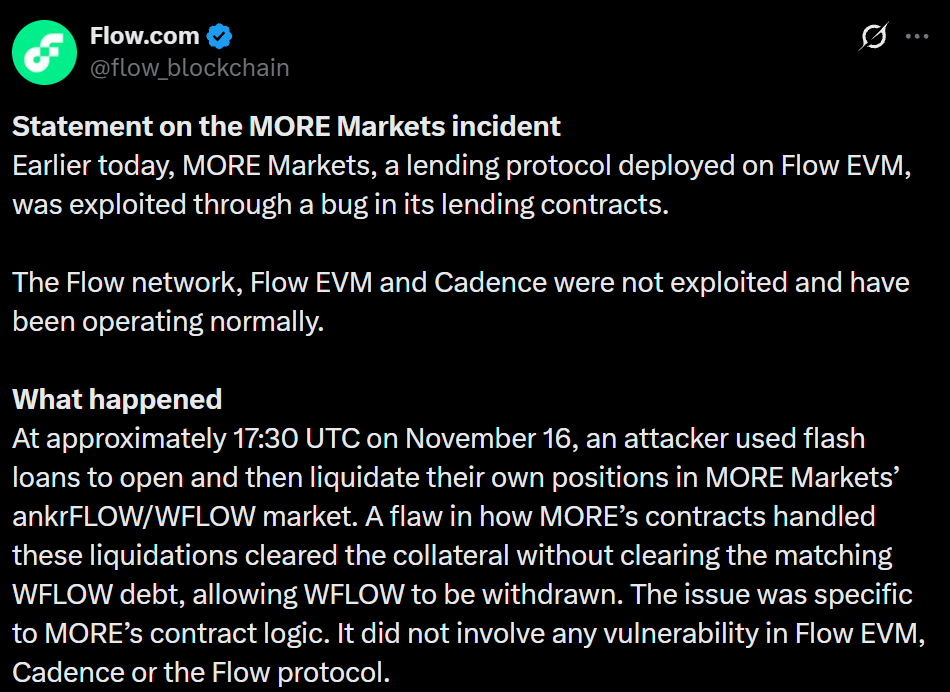 攻击者利用闪电贷(即在单笔交易中借入并偿还的大额贷款),在 ankrFLOW/WFLOW 市场建立头寸,随后清算这些相同的头寸。
通常情况下,清算会同时清除抵押品和债务。然而,由于合约处理清算的方式存在缺陷,抵押品被清除,但相应的 WFLOW 债务却未被消除。这就像商店退还了你的押金,却没有取消你的贷款一样。由于债务仍然存在,WFLOW 可以被提走。
声明指出,问题特定于该平台的合约逻辑。
关键事实一览:
时间:11 月 16 日 UTC 时间约 17:30地点:Flow EVM 上借贷协议的 ankrFLOW/WFLOW 市场方式:利用闪电贷建立并随后清算攻击者自己的头寸根本原因:抵押品被清除,但未清除相应的 WFLOW 债务当前状态:协议已暂停,调查正在进行中对于普通持有者来说,最重要的一点是哪些部分没有被黑客攻击。根据同一份声明,主网、Flow EVM 以及 Cadence 编程语言均未受到攻击,并保持正常运行。基础网络本身并非攻击目标。
换言之,这是一次应用层面的漏洞利用,而非针对区块链本身的入侵。
官方更新列出了以下几项行动:
该借贷协议已暂停所有活动。Ankr 出于预防目的暂停了 ankrFLOW。安全专家已获知情况,正在追踪资金流向。Foundation 工程师正与双方团队合作,支持调查和修复工作。作为预防措施,一些交易所暂时暂停了 FLOW 的存入和提现服务。基金会已与这些交易所联系,预计服务将很快恢复,尽管每家交易所决定自己的恢复时间。声明感谢 MORE、Ankr 及其他合作伙伴的快速响应,帮助控制了这一问题。
影响仅限于在该平台上向 ankrFLOW/WFLOW 市场提供资金的用户。其他用户的情况不同,如表格所示:
| 向 ankrFLOW/WFLOW 市场供应 WFLOW 的用户 | 直接受影响 | 等待官方更新 | 平台上拥有头寸的其他用户 | 未直接受影响 | 目前无需采取行动 | ankrFLOW 持有者 | 未直接受影响 | 目前无需采取行动 | FLOW 持有者和交易者 | 网络正常运行;部分交易所暂停服务 | 请查看您所在交易所的时间安排 |
由于协议处于暂停状态,头寸无法更改,因此您这边没有任何需要修复的事项。
诈骗警告:基金会表示,不要与任何声称提供退款或恢复服务的网站、代币或账户进行交互。它及相关团队永远不会要求您提供助记词、私钥或资金。
这不是这两个项目首次同时出现在安全通知中。在 9 月 1 日的官方声明中,基金会描述了 8 月 31 日的另一例问题。Ankr 的 ankrFLOW 质押合约中的缺陷允许攻击者创建约 860 万个无支持的 ankrFLOW。攻击者将其作为抵押品,从借贷平台抽走了约 1550 万个 WFLOW,价值约 41 万美元。扣除滑点后,攻击者获利约 24.6 万美元。
当时的声明称没有存款人损失资金,并承诺填补被抽走的 WFLOW。两者的成因不同:8 月的事件涉及质押合约,而最新的 MORE Markets 漏洞涉及清算逻辑。本文不对这两者之间的任何关联做出声明。
最新声明未提供损失金额、还款计划或重启日期。这些细节预计将由团队的官方账号——MORE DeFi 和 Ankr Labs Team 发布,他们也将解释如何支持受影响的用户。
MORE Markets 的漏洞似乎局限于单一应用的一个市场,主网运行正常。受影响的用户应等待官方更新,并忽略任何提供退款的人。在团队公布调查结果之前,请谨慎对待任何声称的数字或时间表,并仅依靠官方账号获取关于重启、还款或支持受影响用户的消息。
 281
 390
 158
 206
 760
 790
 774
 727
 428
293


