
 loading...
Zcash核心开发者Roman Akhtariev在工程博客中披露,Zakura团队计划于1月在Zcash网络中引入后量子签名机制,以应对未来可能出现的量子计算威胁。该措施将优先覆盖透明地址,这类地址目前持有约1700万枚流通ZEC中的70%,是网络中主要的资金池。
根据最新规划,团队目标是在1月完成基于哈希的签名方案在透明资金池中的集成。该方案借鉴IETF标准RFC 8391中定义的WOTS(可扩展一次性签名)结构,将现有椭圆曲线密钥与抗量子的哈希签名作为双重保障。
不同于当前广泛使用的椭圆曲线密码学,哈希函数被认为能有效抵御经典计算机和未来量子计算机的破解攻击。尽管共识激活日期尚未确定,但这一进展标志着Zcash向全面抗量子安全迈出关键一步。
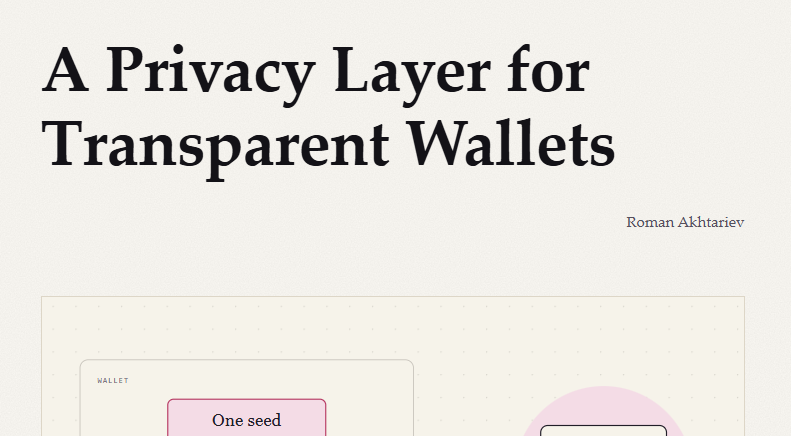
屏蔽地址已通过零知识证明(ZKPs)实现交易细节隐藏,但其安全性依赖于现有加密协议。因此,针对透明地址的升级被视为当前首要任务。
与此同时,Vizor钱包正在测试一项名为“私有查询”的实验性功能,允许用户在不向服务器透露具体查看哪些地址的前提下,获取自身资产余额信息。
该系统通过将透明活动划分为多个区块分片,钱包仅对所需记录执行私有信息检索,从而避免服务端识别同一所有者的多个地址。此功能已在实验版本中上线,用户可通过设置启用。
此外,Zcash还提议了共识变更ZIP-2005,旨在当现有加密协议因量子攻击失效时,具备恢复屏蔽资金的能力。然而,该机制本身并不赋予网络整体抗量子特性。
此次公告正值加密社区对钱包安全高度关注之际。Ethereum研究员Justin Drake曾呼吁用户转移至未暴露的地址,警告人工智能驱动的数学算法可能威胁比特币与以太坊所用的ECDSA签名体系。对此,Vitalik Buterin则提醒应谨慎对待迁移决策。
值得注意的是,Akhtariev并未引用上述警告,其计划源自Zcash既定的抗量子演进路线图,而非对近期风险预警的即时响应。截至目前,尚无实际案例表明量子计算或人工智能已成功破解主流加密密钥。
 204
 469
 579
 566
 394
 900
 148
 404
 783
 338


