loading...
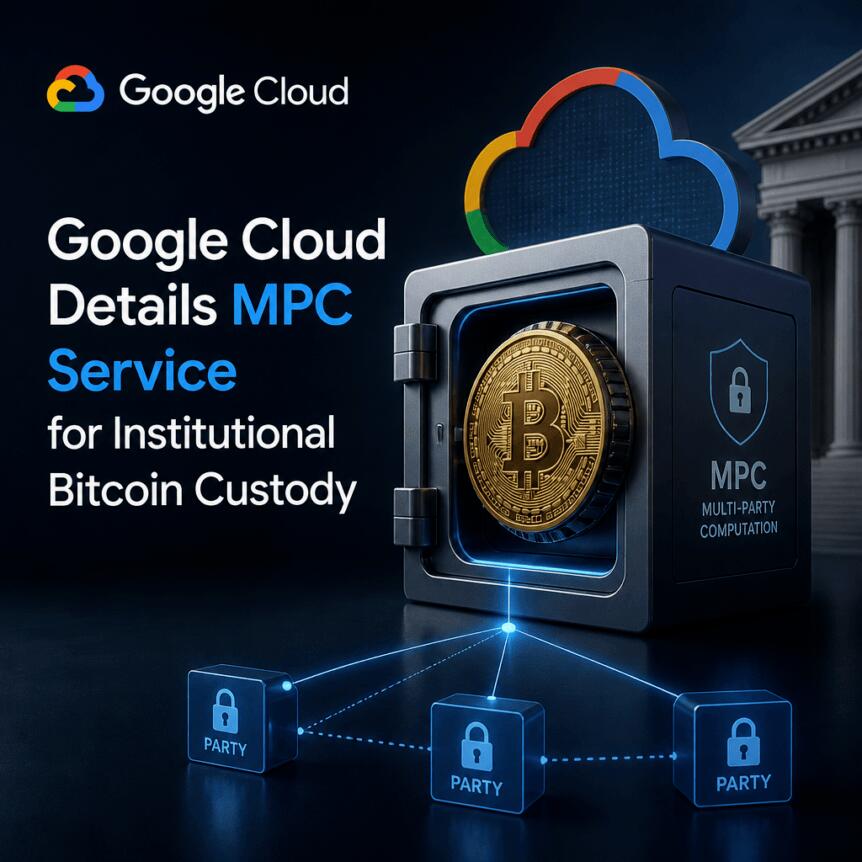
Google Cloud 近日正式发布基于多方计算(Multi-party Compute, MPC)的密钥管理服务,旨在为机构级数字资产提供更安全的存储与签名方案。该服务的核心机制是将加密私钥拆分为多个独立份额,并由不同实体分别保管,确保任何单一系统无法单独完成交易签名。
在传统模式下,私钥集中存储极易成为攻击目标,一旦泄露即导致资产损失。而 MPC 技术通过阈值签名协议,要求多个参与方协同生成有效签名,即使部分节点被攻陷,只要未达到预设阈值,攻击者也无法重建完整密钥或伪造交易。
该服务基于强化版 DLKS23 协议,采用硬件支持的密钥份额生成机制。各参与方独立保存自己的份额,可部署于本地服务器、云环境或第三方托管平台,实现高度灵活的安全配置。
目前,Google Cloud 的 MPC 平台已支持基于 secp256k1 曲线的 ECDSA 签名,覆盖比特币、以太坊及所有 EVM 兼容链。未来将扩展对 Solana 使用的 EdDSA(Ed25519)算法的支持,进一步提升生态适配能力。
作为技术先行者,Alphabet 已开始利用该架构保护其在以太坊和 Solana 上的资产配置,此举与此前推出的 Universal Ledger 区块链基础设施形成协同效应,强化企业级金融系统的底层信任。
10月28日,Google 在纽约举办数字资产安全研讨会,向包括摩根士丹利、花旗银行、富国银行以及加密交易所 OKX 在内的多家知名金融机构展示 MPC 技术原理与实际应用场景。
目前服务仍处于私有预览阶段,以“现状”方式提供,技术支持有限。官方确认,商业版本将于2027年初正式对外开放,届时将提供更完善的合规与运维体系。
Chainalysis 数据显示,2024年全球被盗加密资产中,约43.8%源于私钥泄露,总金额达22亿美元。截至2026年,因漏洞与密钥相关问题造成的损失已超23.7亿美元,其中仅密钥违规事件就占累计损失的26.4%以上。
这表明,传统集中式密钥管理模式已难以为继。MPC 通过去中心化控制结构,从根本上降低因单一系统失效带来的风险。
尽管当前版本尚未集成后量子密码学,但 Google 表示其架构具备向上兼容潜力。考虑到量子计算对现有加密算法的潜在威胁,公司已在内部研究应对策略。
已有研究表明,破解比特币所需的量子比特数量远低于早期预期,因此提前布局抗量子防御体系已成为行业共识。Google Cloud 正在为未来可能的量子攻击做好技术储备。
 206
 461
 642
 535
 301
 236
 557
 887
 275