
 loading...
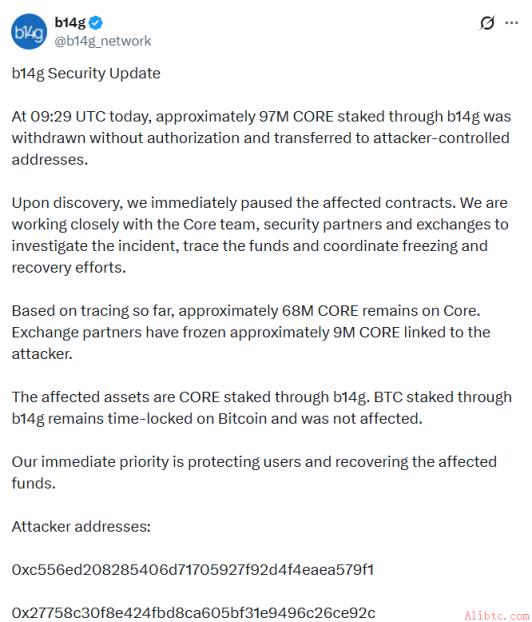
2026年10月31日,b14g协议遭遇重大安全事件,一名攻击者利用零代币提款请求,从该比特币双重质押层中抽走约9700万枚$CORE代币。按事件发生前价格估算,这批资产价值约为150万美元,构成一起显著的加密资产损失事件。
 来源:X平台上的b14g帖子
b14g是基于Core构建的比特币质押扩展层,官方确认未经授权的提款行为发生在UTC时间09:29。目前相关合约已被暂停,团队承诺发布事后分析报告,但具体发布时间尚未明确。
链上数据显示,损失源自一笔于UTC时间09:29:51发起的交易,包含99个提款请求,全部要求提取零枚$CORE。这些请求针对的是未实际注资的91个质押头寸,最终触发了总计9705万枚$CORE的释放。
关键问题在于,b14g合约将“零金额”解读为“提取全部余额”的指令。由于缺乏对输入值的有效验证,系统允许此类请求通过,从而造成大规模资产外流。
初步调查未发现管理员私钥泄露或恶意合约部署迹象。这表明攻击根源并非区块链底层被攻破,而是协议逻辑层面的设计疏漏。
尽管b14g建立在Core之上,但当前证据更倾向于指向b14g自身合约的验证机制存在缺陷。然而,由于其尚未公布完整技术解释,责任归属仍处于待定状态。
b14g确认两个由攻击者控制的钱包地址。其中约6800万枚$CORE仍留在链上,交易所合作伙伴已冻结约900万枚相关代币。
通过Core区块浏览器可追踪资金流动轨迹,但仍有约2000万枚$CORE的流向不明。项目方未说明剩余代币的处置方案,也未提及用户可能获得的补偿机制。
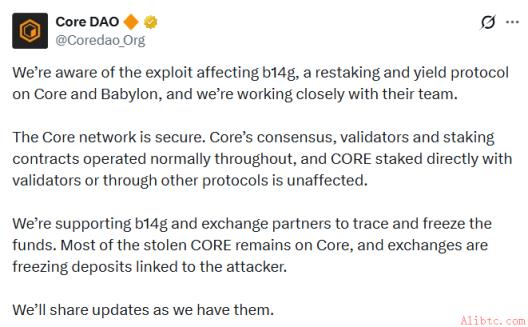
尽管部分媒体误报为Core DAO遭黑客攻击,但事实是其共识机制、验证节点及质押合约均保持正常运行。
 来源:X平台上的Core Dao帖子
直接通过验证者或原生协议质押的$CORE未受波及。由于比特币资产始终处于时间锁定状态,此次事件仅限于b14g层的资产存储环节,未影响底层链的安全性。
本次事件本质属于输入验证缺失,而非密码学突破。一次交易、99个请求、91个头寸的模式揭示了在高并发场景下简单校验失效的风险。
当前最大悬念仍是b14g事后分析报告的发布进度。在报告出炉前,所有结论均为外部推断。此外,合约暂停期间是否仍开放提款通道,也尚无定论。
对于此类规模的DeFi安全事件,事后响应速度与透明度,往往比损失金额更能决定市场信心的恢复程度。
b14g漏洞利用事件至今未完全落幕,成为比特币质押生态中一次重要的安全警示。9700万枚$CORE的流失、91个头寸被清空、合约暂停等事实已确认,但技术成因、剩余代币去向及潜在补偿机制仍待披露。
该事件凸显了智能合约逻辑严谨性的重要性。更多关于Core DAO及相关进展,请持续关注权威加密新闻更新。
 247
 346
 879
 746
 169
 848
 838
 822
 383


