
 loading...
据链上分析机构AMLBot披露,与Bitget安全漏洞相关的部分资金已开始流入比特币隐私基础设施,引发监管与行业关注。约4枚比特币在经过TRON、以太坊及THORChain多链流转后,被转入Wasabi CoinJoin混合流程,标志着被盗资产首次明确进入隐私保护网络。
交易起点为一个与Bitget关联的TRON钱包,攻击者将TRX兑换为USDT,并通过USDT0桥接至以太坊网络,随后转换为约145枚ETH。这些资产经由THORChain跨链协议,生成约4.59枚比特币,完成从非比特币生态向主网的转移。
此后,攻击者将获得的比特币拆分为小额单位,其中约4枚进入Wasabi CoinJoin的本轮混合轮次。该机制通过合并多个用户的输入并生成新输出,有效模糊资金来源与去向之间的关联性,使追踪变得极为困难。
尽管出现混币活动,但整体来看,被盗资金仍高度集中且未发生大规模移动。截至9月25日,被追踪的约3.894亿美元资产中,约3.432亿美元(占比88.1%)滞留在13个由攻击者控制的钱包中,未产生新的链上交易。
这些钱包持有约68,300枚ETH(分布于8个地址)、近8300万枚XRP(4个钱包)以及约18,900枚ZEC,显示攻击者尚未启动大规模变现或二次转移。
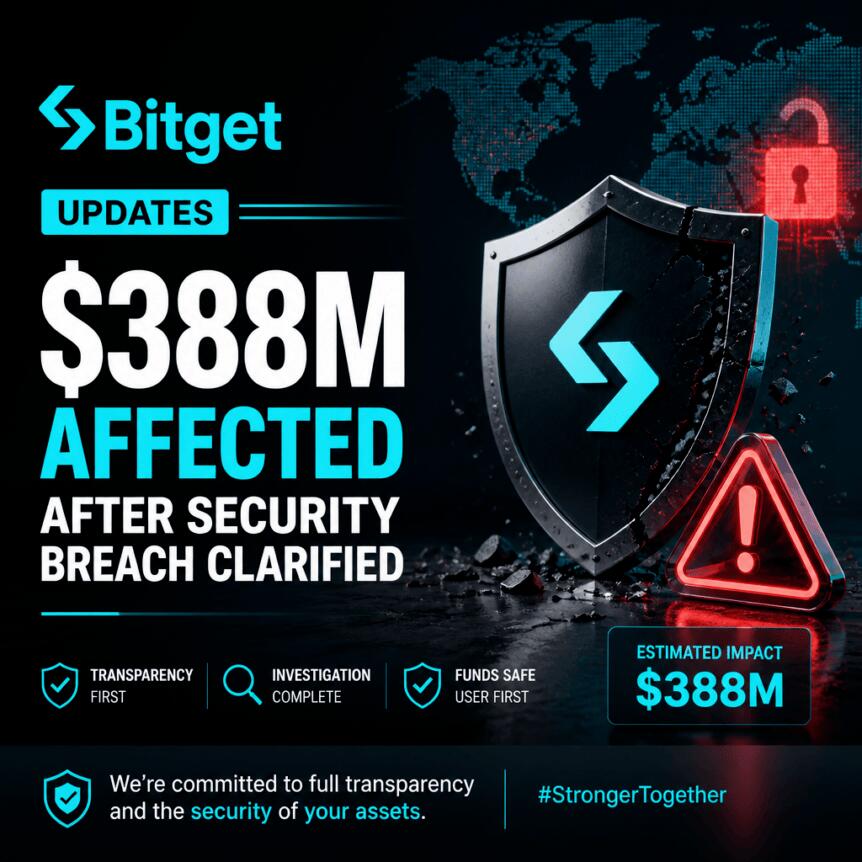
Bitget方面确认,其最终损失估算已上调至3.875亿美元,涵盖此前未计入的Zcash和TRON资产。此前初步评估为3.516亿美元,此次修正反映了更完整的资产覆盖范围。
目前,底层漏洞已被识别并修复,Mandiant与SlowMist正协助开展深入调查。为保障用户权益,Bitget宣布将于9月28日重启比特币提款服务,并在10月2日前逐步恢复包括其他主流代币在内的全面提款功能。
AMLBot已对相关地址实施黑名单标记,并将持续监控是否出现新一轮混币行为。尽管部分资金已进入隐私网络,但多数资产仍处于“冻结”状态,为执法机构与链上分析团队提供了宝贵的调查窗口期。
值得注意的是,参与CoinJoin并不等同于非法行为,该技术本身旨在提升比特币交易的隐私性。然而,在涉及被盗资金的场景下,其使用显著增加了追查难度。
 306
 106
 744
 252
 578
 509
 936
 303
 855
 980


