
 loading...
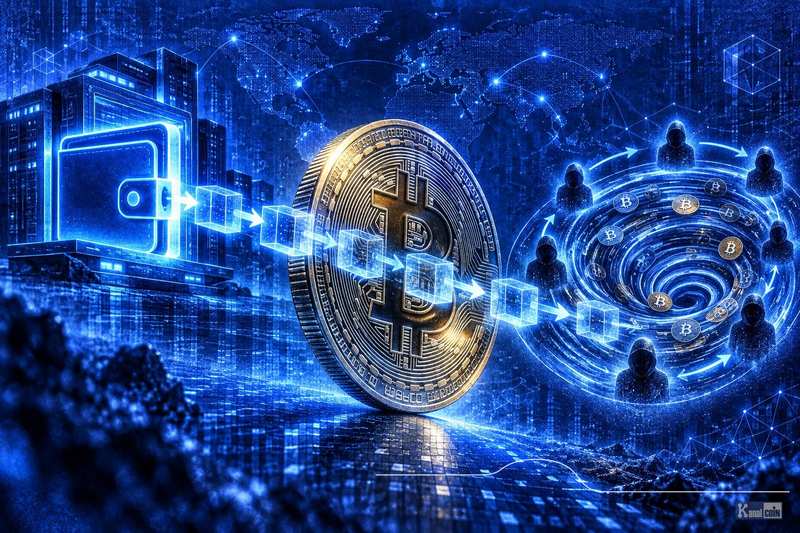
区块链分析机构AMLBot披露,其成功识别出与Bitget交易所安全事件相关的约4枚比特币,这些资产已被转移至Wasabi CoinJoin服务。这一发现再次引发行业对加密资产追回难题的关注。
AMLBot通过链上数据比对,确认了这批比特币的初始来源为与Bitget黑客事件相关的钱包地址,并追踪其在交易网络中的流动路径。最终,资金进入了Wasabi Wallet内置的CoinJoin功能模块。
CoinJoin是一种基于多用户协同的隐私增强机制,它将多个用户的比特币输入合并为一笔交易,从而模糊原始发送者与接收者之间的对应关系。这种设计虽合法,却极大增加了调查人员追溯资金去向的复杂性。
能够精准定位到资金进入混币服务的入口节点,意味着分析系统已跨越多个跳转环节,具备较强的归因能力。然而,一旦资金进入混币轮次,原始输入与输出之间的逻辑关联即被主动切断,链上可见性显著降低。
这并非孤立案例。2025年初的Bybit事件中,15亿美元损失同样引发了大规模链上调查热潮,表明事后归因已成为行业标准响应流程。
尽管可以确认资金曾进入Wasabi服务,但这并不等同于完成追回任务。由于输出端与输入端无明确映射,后续轨迹依赖概率推断、交易所协作或偶然重入受监管钱包等外部条件。
2025年全球共发生价值超17亿美元的加密盗窃案,而其中绝大多数资产至今未能追回。这反映出即便拥有先进分析工具,若缺乏执法机构与平台间的联动机制,仍难以实现闭环处置。
对于加密资产服务机构而言,处理来自高风险路径的资金不仅是技术挑战,更是合规责任。一旦发现资金流经隐私工具,必须及时上报金融情报单位并记录完整日志。
AMLBot等平台的角色正在演变为“后攻击时代”的关键预警系统——在资金快速扩散前锁定路径,为监管介入争取时间。能证明已主动标记并报告相关交易的机构,在法律层面更具抗辩力。
但核心问题依然存在:当前分析能力止步于混币入口,无法穿透隐私层。未来是否会出现新一代分析工具打破这一壁垒,仍是行业亟待解决的技术命题。
 301
 735
 475
 744
 110
 874
 328
 408
 500
 737


