
 loading...
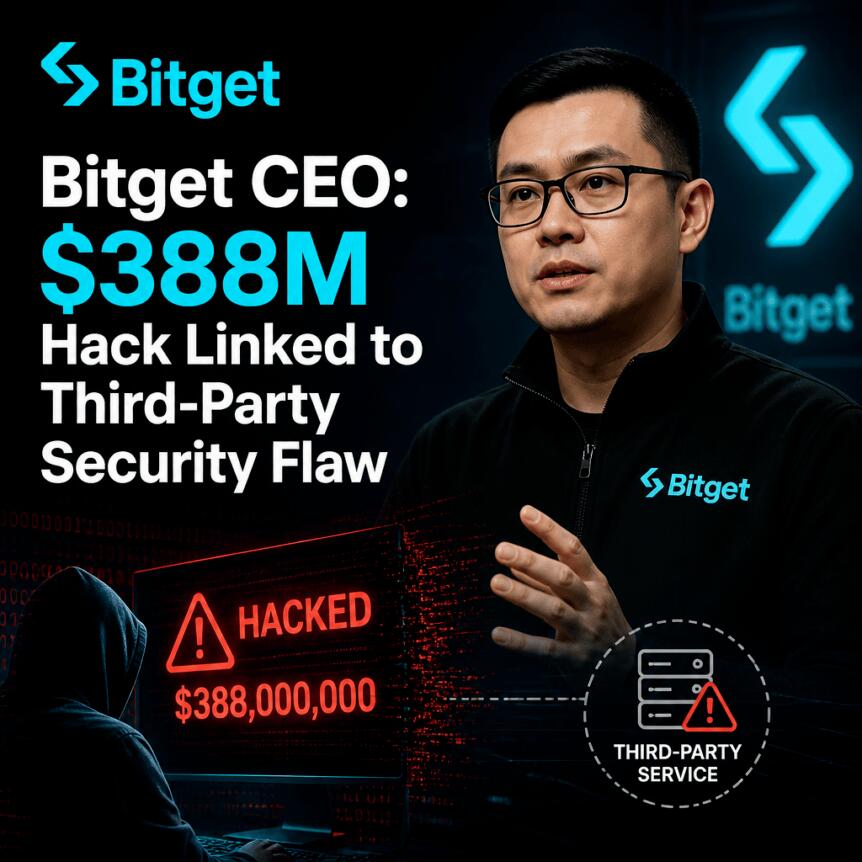
Bitget近日遭遇重大安全事件,导致约3.88亿美元资金被非法转移。公司首席执行官Gracy Chen在受访时表示,此次攻击的根源并非平台自身系统缺陷,而是由于一个第三方安全产品的漏洞,使攻击者获取了高级别内部访问凭证。
攻击发生于9月24日,当时Bitget监测到多个热钱包出现异常资金流出,随即暂停提现服务以防止事态扩大。初步评估显示,受影响资产规模约为3.52亿美元,后续经核实上升至3.88亿美元。
Chen明确指出,尽管攻击者获得了内部权限,但核心资产存储机制保持完好——交易所的私钥未被泄露,冷钱包也未受到任何影响。这表明其核心资产保护体系在本次事件中有效抵御了直接入侵。
为应对风险,Bitget已全面修复相关漏洞,并实施多项强化措施,包括收紧内部访问权限、引入双重独立验证机制用于提现操作,以及部署更灵敏的异常行为监控系统。
目前,部分被盗资产已被相关机构冻结,但具体金额尚未公开。Bitget表示将在完成最终核验后统一披露追回数据。
此前,该平台曾呼吁跨链协议THORChain对涉案地址实施限制。然而,交易所澄清称,其并未要求完全停用网络功能,而是尊重去中心化系统的运行逻辑。THORChain方面回应称,无法实现针对单一地址的选择性封禁,技术上不具备可行性。
关于朝鲜是否参与此次攻击的猜测,Chen回应称,早期线索基于初步指标,尚需进一步验证。目前,Mandiant与SlowMist正开展独立取证工作,随着调查深入,相关信息将逐步披露。
 766
 475
 844
 581
 556
 224
 506
 233
 797
 918


