
 loading...
在近期针对加密货币交易所Bitget的严重网络安全事件中,发行方Circle与Tether联合采取行动,对一个关联攻击者的钱包地址实施冻结,成功锁定约31.8万美元的稳定币资产。
根据区块链数据,UTC时间周五凌晨5点,Circle利用其USDC代币合约中的权限功能,将被标记为“Bitget Exploiter 8”的地址加入黑名单。七小时后,Tether也完成类似操作,通过多重签名确认交易,将同一地址纳入USDT黑名单。两项措施合计封锁了约99,990枚USDC与218,023枚USDT。
值得注意的是,该钱包内持有的约170枚ETH并未被冻结。这一现象揭示了当前稳定币冻结机制的核心限制——发行方仅能控制其自身代币,无法对以太坊主网资产施加约束。
追踪机构指出,攻击者在发行方介入前已完成资产转移,迅速将被盗稳定币兑换为ETH,并通过多层混币与新钱包实现去向隐蔽。目前,多个关联地址仍持有超过6.3万枚ETH,完全脱离发行方监管范围。
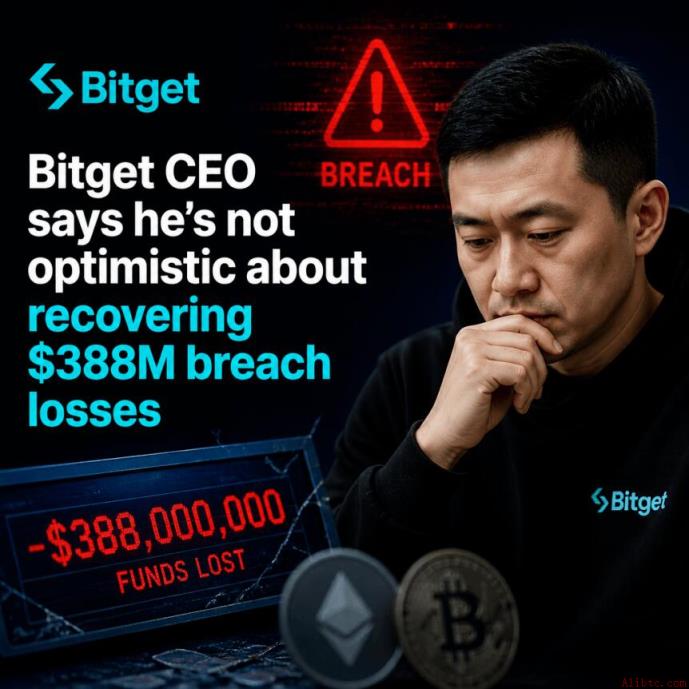
此次冻结虽属快速响应,但对整体损失影响微乎其微。据初步估算,Bitget此次遭攻击导致资金流失规模高达3.87亿美元,已被列为年度最严重的交易所安全事件之一。
有分析认为,朝鲜“拉撒路小组”(Lazarus Group)具备作案动机与技术能力,成为主要怀疑对象。交易所方面回应称,攻击系通过伪造交易数据入侵后端系统所致,且排除私钥泄露可能。为保障用户权益,Bitget宣布启用超4.64亿美元的用户保护基金弥补损失。
尽管此次冻结反应速度优于以往类似事件,但其局限性再次引发行业对中心化控制权的讨论。稳定币发行方能否在无需许可的链上环境中行使审查权,成为持续争议焦点。
 1006
 563
 825
 876
 370
167
 626
 224
 835
 232


