
 loading...
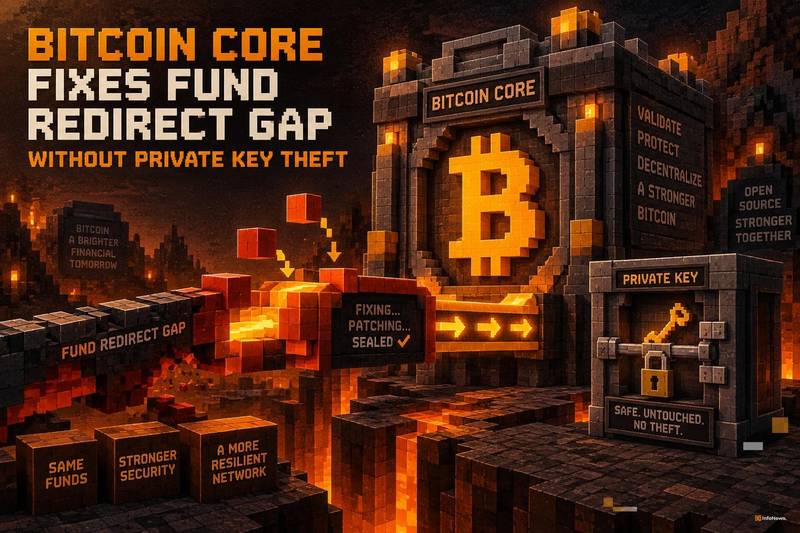
Bitcoin Core已发布关键安全补丁,修复了一个可能导致用户资金被非授权重定向的严重漏洞。与传统私钥泄露攻击不同,此次漏洞允许攻击者在不获取用户私钥的情况下操纵交易路径,使资金流向未经同意的目的地。
该漏洞的核心风险在于资金流向的非法变更,而非私钥被盗。在常规威胁模型中,一旦私钥外泄,攻击者便能完全控制钱包资产。而本次问题发生在交易构建或广播环节,攻击者通过利用软件逻辑缺陷,绕过密钥验证机制,实现资产转移。
这种攻击方式与闪电网络曾暴露的节点资金流失问题类似,均源于协议层设计缺陷,而非密钥安全性不足。尽管目前尚未披露具体版本号、触发条件或利用方式,但官方已确认其影响为资金重定向,并发布修复程序。
唯一可靠应对策略是查阅Bitcoin Core官方发行说明,确认自身使用的软件版本是否受影响,并按指引完成升级。在项目未发布完整安全通告前,避免依赖第三方推测或非权威渠道信息,以防误判风险或采取错误防护手段。
即使未发生私钥泄露,也不能视为绝对安全。此类漏洞的存在意味着,即便密钥处于离线或硬件钱包中,只要参与交易处理的客户端存在缺陷,仍可能面临资产损失。近期Sparrow钱包因相同原因触发更新,再次凸显补丁管理的重要性。
这一区别并非修辞技巧,而是对现有安全范式的挑战。长期以来,比特币生态普遍信奉‘掌控你的密钥,即掌控你的资产’。然而,若攻击可在不破坏密钥的前提下改变资金去向,则仅保管密钥不再足以保障资产安全。
XRP Ledger后门事件及Allbridge协议遭165万美元攻击等案例表明,软件层面的漏洞同样能造成巨大财务损失,且与底层密钥状态无关。因此,用户应优先关注官方披露内容,及时应用补丁,而非等待公开利用代码出现才行动。
 959
 585
 138
 725
 831
 225
 253
 730
 626
 807


