
 loading...
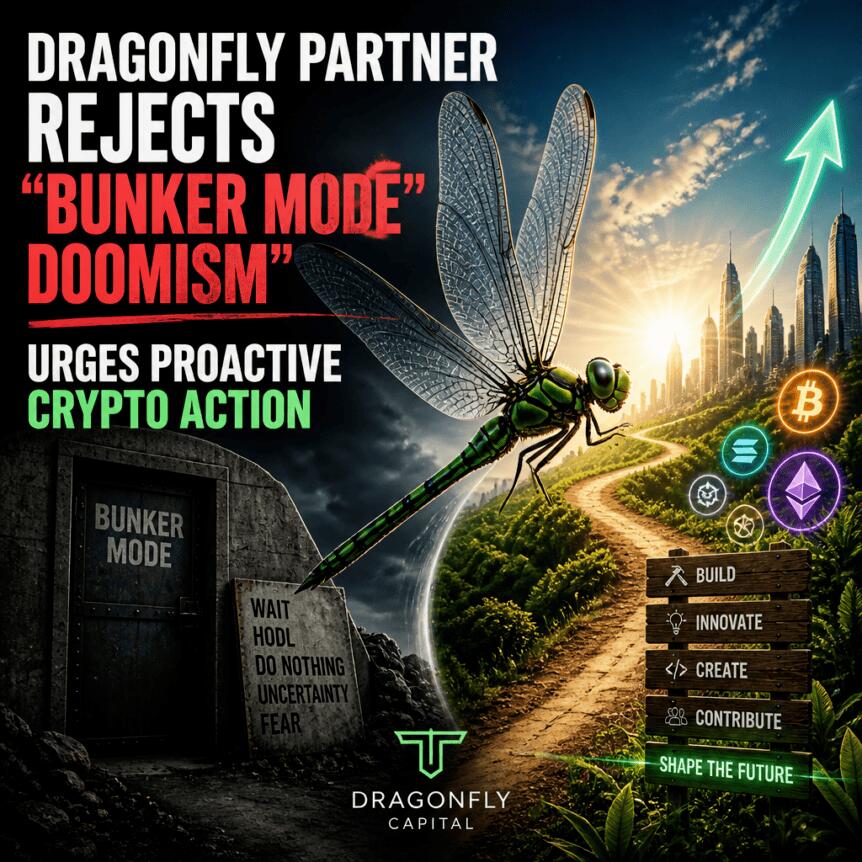
随着人工智能在数学领域的突破可能威胁加密货币底层密码学假设,Dragonfly管理合伙人Haseeb Qureshi对当前流行的“避难模式”提出质疑。他在周四发布的X帖中将该策略称为“密码学末日论”,强调仅通过更换地址无法抵御大规模签名机制失效带来的系统性冲击。
Qureshi指出,若整个网络的签名算法被攻破,即便个别用户及时迁移资产,其持有的数字资产仍可能因市场抛售潮而价值归零。他强调,这种风险并非个体行为所致,而是协议层面对抗能力不足的表现。当所有用户同时面临相同威胁时,孤立的防护措施将迅速失效。
根据Glassnode提供的分析,目前有626万枚比特币位于存在公钥暴露风险的地址中。其中433万枚因地址重用而处于脆弱状态,另有194万枚则由于特定编码格式导致潜在漏洞。值得注意的是,近180万枚此类比特币由加密货币交易所持有,且当前57%的交易所余额均处于高风险区间,凸显托管机构在危机中的脆弱性。
这一讨论背景源于以太坊研究员Justin Drake的预警。他在周三发文表示,在最坏情况下,广泛用于加密资产的安全标准——椭圆曲线数字签名算法(ECDSA)可能在“以月计”的时间尺度内被破解。这一判断基于OpenAI近期发布的关于人工智能推动数学进展的报告,暗示技术突破可能先于量子计算到来。
Drake建议用户逐步向未暴露公钥的新钱包转移资产,认为人工智能可能提前实现对现代密码体系的突破。然而,以太坊联合创始人Vitalik Buterin虽认同风险需重视,但反对立即大规模行动,主张应优先构建具备长期韧性的协议架构。
针对现有防御手段的局限性,Qureshi提出“密码学恢复模式”作为替代路径。该机制依赖于基于哈希的备份签名方案,允许验证节点在检测到签名失效后主动介入恢复交易状态。
其核心理念是:不试图完全避免暴露,而是设计一套可在密码学基础崩溃时仍能维持系统运行的应急响应框架。这标志着从个人防范转向协议级韧性建设的重要转变。
该提案引发行业深思:在面对不可预测的技术突变时,价值保护的关键究竟是用户是否及时换址,还是网络能否快速、统一地启动恢复机制?未来进展将取决于开发者社区能否就可实施的恢复协议达成共识。
 910
 115
 633
 285
 784
319
 863
 879
 955


