
 loading...
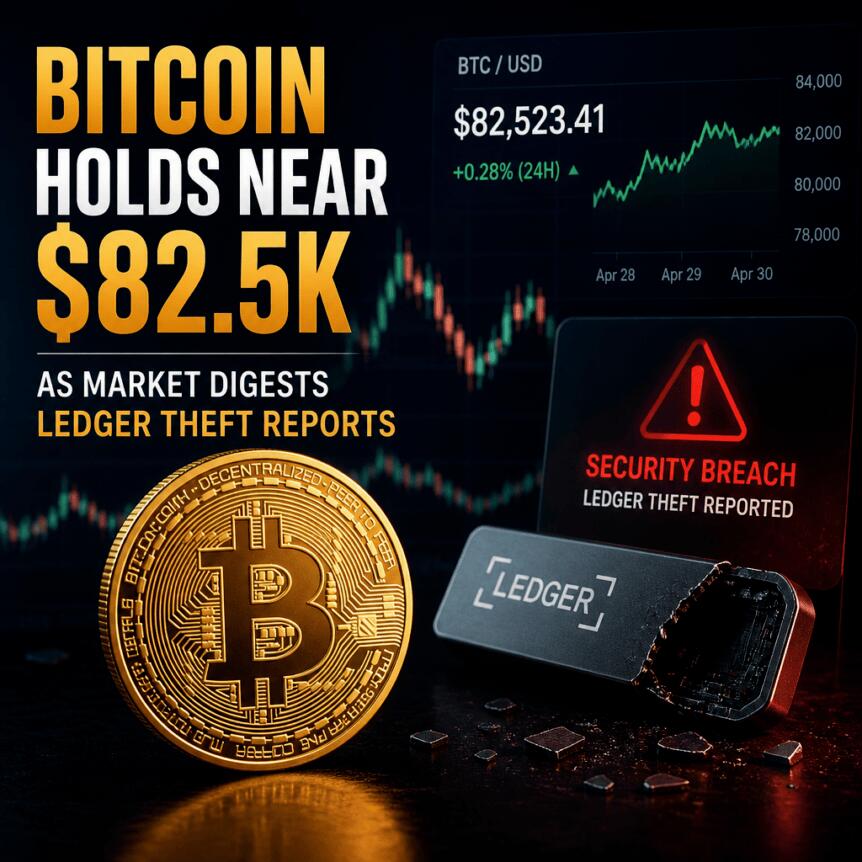
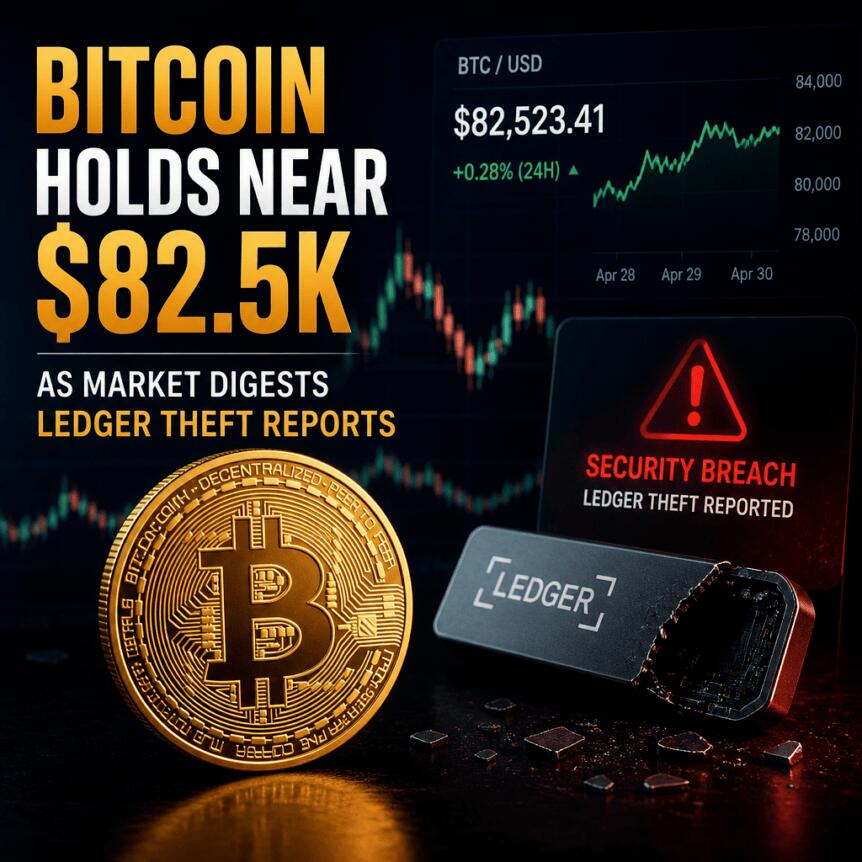
Ledger已启动针对一起涉及约8600万美元加密资产被盗事件的内部审查。据披露,这些资金来自通过第三方平台CryptoBilis销售的硬件钱包,而该商店为Ledger官方认证的授权经销商之一。
CryptoBilis是一家成立于2020年12月的马来西亚在线零售商,隶属于Fetch International公司,由三名创始人共同运营。该公司于2021年获得Ledger正式授权,可合法销售其硬件钱包产品。
周五,Ledger在其官方支持渠道发布公告,表示已收到关于从其授权渠道售出的钱包中出现大规模资金流失的报告,涉及比特币、以太坊及波场网络,总金额逾8600万美元。为此,公司已要求CryptoBilis立即停止所有商品发货与销售活动,配合调查。
匿名区块链分析师Specter在社交媒体平台X上指出,多个用户反映其钱包余额清零,且资金流向指向同一组疑似攻击地址。通过对链上数据的追踪,该分析显示数百个受害账户的资金被集中转入特定地址,涵盖主流公链资产。
截至目前,具体损失金额仍在核实中,各案件间是否具有关联性尚未确认。值得注意的是,Ledger强调,现有证据并未表明其核心系统或钱包固件遭到破坏。
Ledger建议在过去90天内从CryptoBilis购买设备的用户暂时不要激活设备。对于已启用的钱包,应立即将资产转移至使用全新助记词生成的新设备中,以规避风险。
业内普遍推测此次事件可能是一次典型的“供应链攻击”。即攻击者在设备出厂后、送达用户前完成恶意篡改,使得助记词在用户生成前已被提前获取。一旦资金存入,即可被远程清空。
此类攻击模式并非首次出现:2023年卡巴斯基曾披露一款被替换主芯片的Trezor Model T钱包,其内置恶意代码可使用户生成的助记词实际为攻击者预设的20组短语之一。攻击者通常会等待数周才执行转账,以避免引起注意。
此外,这一安全危机也加剧了市场对其财务前景的担忧。此前,Ledger已于5月取消原定40亿美元的美股IPO计划,转而考虑私募融资。如今,接连暴露的安全问题使其资本化进程面临更大不确定性。
值得一提的是,这并非Ledger今年首度遭遇数据风险。1月,其支付服务提供商Global-e曾发生客户信息泄露事件。资深链上分析师ZachXBT评论称,即使硬件钱包厂商也无法完全保障用户隐私,提醒投资者需警惕资产存储环节中的非技术性风险。
 188
 870
 443
 558
 846
 913
 389
 946
 375
 452


