
 loading...
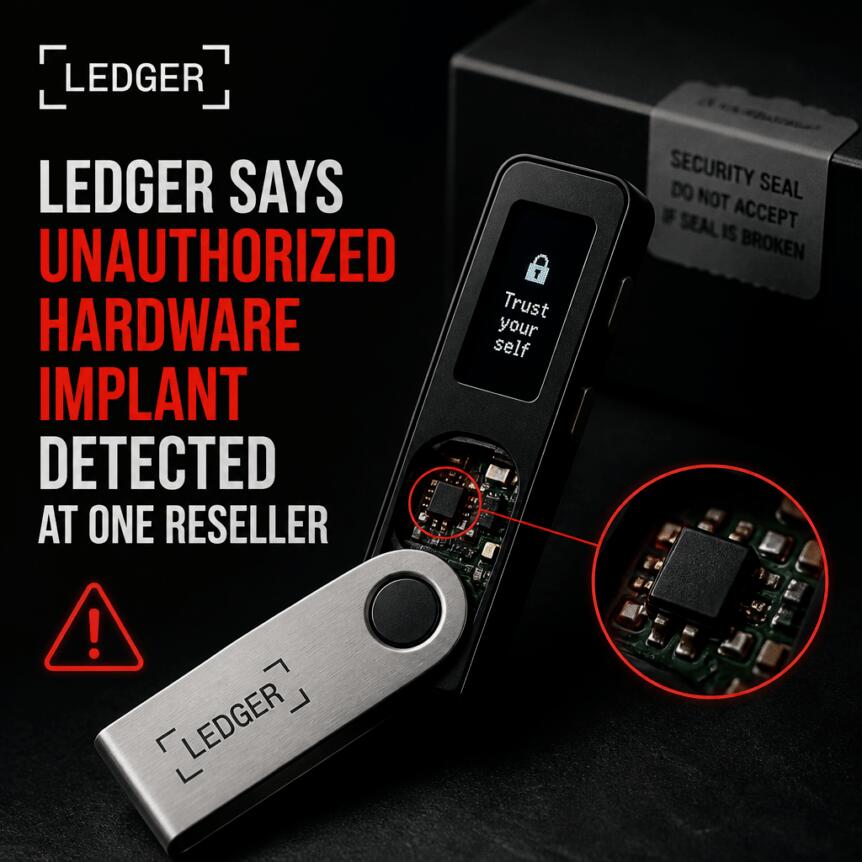
知名加密货币硬件钱包品牌 Ledger 近期披露,在一台通过东南亚授权经销商 CryptoBilis 销售的设备中检测到未经授权的物理修改痕迹,引发市场对硬件安全性的广泛担忧。
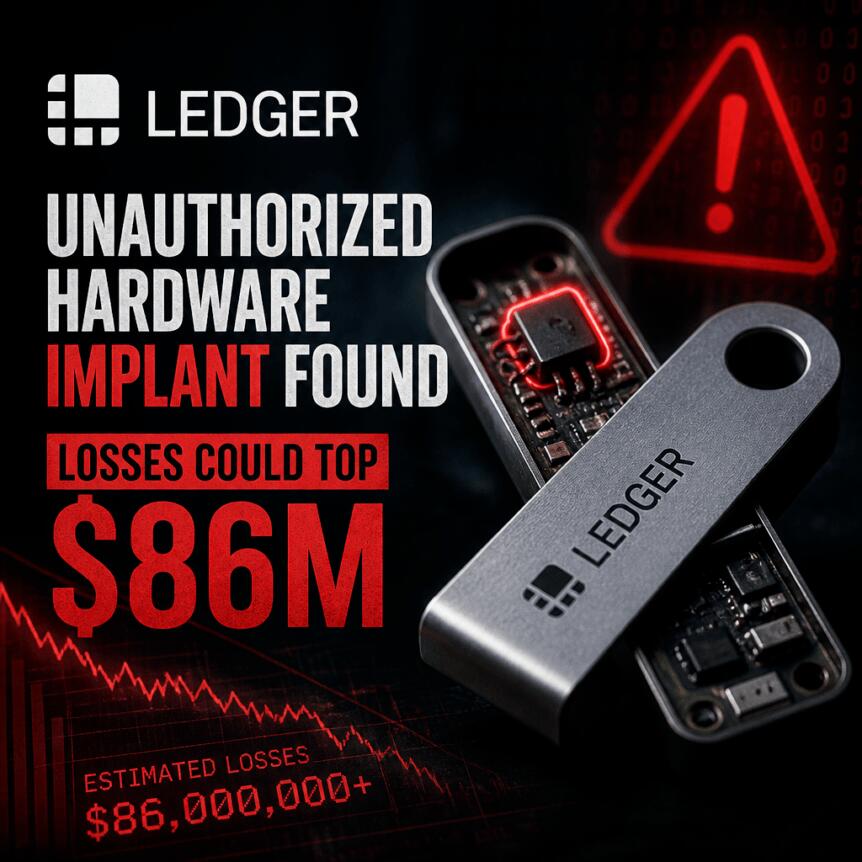
此次事件首次提供了明确的实物证据,表明至少有一台 Ledger 钱包在交付用户前已被恶意改装。调查发现,设备内部嵌入了一个外部硬件组件,其具体功能尚未完全明确,但可能用于拦截设备内部通信信号。
尽管尚无法确认受影响设备的总数,但 Ledger 已启动应急响应机制,正与执法部门协作,并主动联系潜在受影响用户以提供支持。
据公司透露,攻击者并未直接入侵生成和存储私钥的安全元件,而是利用植入物监控数据传输路径,可能获取用户在钱包屏幕上显示的关键信息,如地址、交易金额等敏感内容。
为防止事态扩大,CryptoBilis 已全面暂停所有硬件钱包的销售活动,直至调查完成。这一举措反映出对供应链完整性的高度关注。
前 Mt. Gox 首席执行官 Mark Karpelès 发起独立调查,基于用户提供的设备照片和拆解样本,证实了篡改事实。他公开表示,曾在一台来自马来西亚的 Ledger Nano X 内部发现隐藏电子部件,而该设备外包装仍保持原始密封状态。
Karpelès 强调:“拆解加密钱包中的间谍装置,可能是我今年经历过的最接近赛博朋克现实的一次。”他呼吁拥有可疑设备的用户捐赠设备,以便开展更深入的技术分析。
该事件凸显了全球加密资产存储体系在物流与分销环节面临的潜在威胁,尤其在去中心化金融生态快速扩张的背景下,硬件钱包的可信度正面临严峻考验。
CryptoBilis 是一家位于东南亚的 Ledger 硬件钱包授权分销商,负责向零售客户供应用于离线存储数字资产的安全设备。

 711
 494
 264
 204
 691
 685
742
 430
 243
 681


