
 loading...
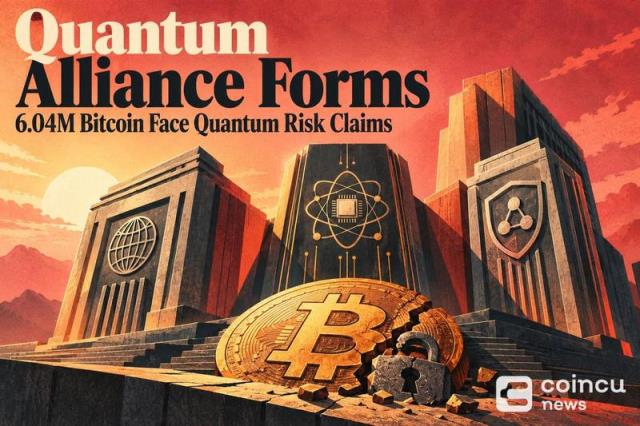
面对未来量子计算可能对区块链密码体系构成的潜在冲击,九家加密企业正式组建“量子联盟”(Quantum Alliance),致力于制定统一的后量子安全标准。该组织回应了业内对量子技术突破可能破解当前加密机制的长期担忧。
比特币等主流区块链依赖椭圆曲线加密算法保护用户钱包和交易验证。这一机制假设特定数学难题在经典计算机上难以求解,但理论上足够强大的量子计算机可逆转此类运算,从而暴露关联私钥。
据行业报告,当前约有600万枚比特币位于存在风险的地址中。这些资金多来自早期交易中已公开公钥的钱包,或长期未动的休眠、丢失资产,占流通总量相当比例,构成潜在脆弱资产池。
与传统金融领域由标准化机构主导安全演进不同,加密行业此前缺乏专门聚焦量子抵抗能力的协调机制。量子联盟的成立旨在避免各公司各自为战,推动形成全行业一致的技术基准。
尽管美国国家标准与技术研究院(NIST)已在推进通用后量子加密算法,但区块链迁移难度更高——不仅需协议升级,更依赖持币者主动将资产转移至新钱包。若旧地址中的硬币始终未被迁移,即便网络完成升级,其价值仍长期处于暴露状态。
业内对量子威胁的紧迫性存在分歧:部分专家认为应提前布局,因系统改造周期长;另一些人则强调当前尚无实用量子计算机能破解现有加密,风险仍属理论范畴。
量子联盟的成立虽不会立即影响比特币价格,但释放出明确信号:主要参与者已视此问题为重大挑战,需跨企业协同规划。未来,交易所、托管平台及钱包服务商或将陆续发布安全指引,引导用户完成向抗量子地址的迁移。
这一举措标志着加密行业首次系统性应对远期技术风险的尝试。联盟在标准制定上的进展,将深刻影响未来数年网络生态的安全准备节奏与持有人行为模式。
一个由九家加密企业组成的协作组织,目标是建立适用于比特币等区块链的共享抗量子安全标准。
这些硬币位于曾公开公钥的地址中,或属于长期未使用的资金,一旦量子计算实现突破,其私钥可能被逆向推导。
目前并无可用量子计算机可破解比特币加密,多数专家认为该风险仍处于未来十年以上的时间框架内。
核心方式是将资产转入采用后量子密码方案的钱包。然而,若持有者不采取行动,休眠或丢失的硬币将持续处于风险之中。
 267
 464
 853
 347
116
 129
 353
 617
 471


