
 loading...
区块链分析机构Chainalysis确认,一起影响广泛的Ledger硬件钱包植入事件中,最严重的损失者竟是一名从事任务诈骗的运营人员。该运营商持有的超过60枚比特币(价值约480万美元)被同一团伙转移,而其原本欺诈的受害者根本无法触及这笔资产。
据CoinDesk报道,被盗资金最初来源于“任务诈骗”模式——参与者被诱导伪造商品销售数据与虚假评价,积累虚拟余额后,系统突然显示“负余额”,并要求追加存款以提取收益。这类骗局本质是利用信任套利,但此次却演变为自身资产被彻底清空。
Decrypt指出,相关资金于9月22日流入三个Ledger钱包地址,随后在10月9日全部被清空并集中转入单一地址。值得注意的是,这一天正是Ledger正式对外公布部分设备存在物理植入漏洞的日子,表明攻击者行动与企业披露高度重合。
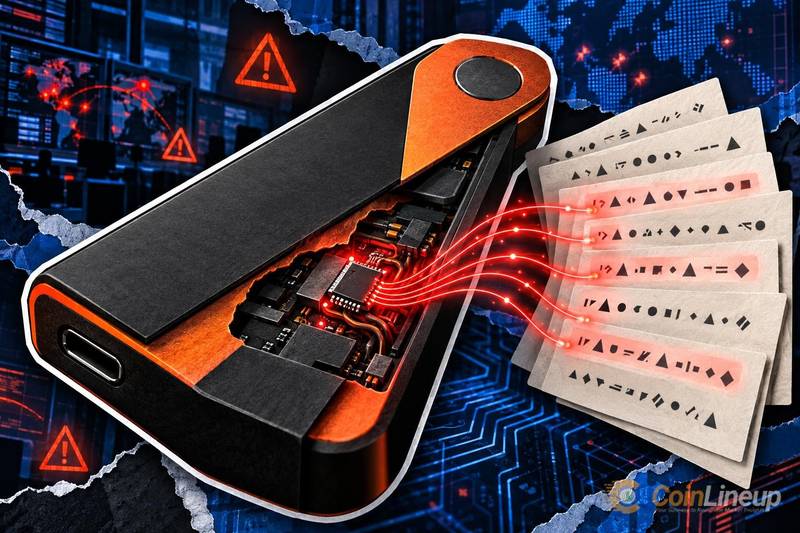
根据CoinDesk技术报告,部分通过经销商CryptoBilis出售的Ledger设备中发现未经授权的硬件组件。这些植入物可直接读取设备屏幕上的24词助记词恢复短语,并通过内置eSIM将信息实时发送至远程服务器。一旦攻击者获取助记词,即可在任意设备上重建钱包并完成资金转移。
整个攻击过程分为三阶段:
供应链层面入侵:在制造或分销环节植入恶意硬件模块。
被动信息窃取:利用移动网络持续传输助记词,不依赖用户交互。
定时扫荡机制:当账户余额达到预设阈值,立即执行批量转账。
一天内协调三个地址的资金转移,说明攻击者具备链上监控能力。但由于未提供具体交易哈希或钱包地址,目前无法在区块浏览器中独立验证资金流向。
此次事件暴露了硬件钱包在供应链环节可能面临的严重安全隐患。截至发稿,比特币价格约为80,817美元,市场恐惧与贪婪指数为53(中性区间),表明投资者情绪趋于平稳,但潜在风险仍存。
已知损失:超过60枚比特币,约合480万美元,由一名任务诈骗运营商承担。
未证实事项:该运营商是否确实通过CryptoBilis购买设备?目前无确凿证据支持此关联,Chainalysis亦未披露购买路径。
核心防御措施:
• 仅通过制造商官网或经认证的零售商购买硬件钱包;
• 收货时检查设备是否存在异常开孔、胶封痕迹等物理篡改迹象;
• 永远不要以数字方式存储助记词;
• 在签名交易前,务必在设备屏幕上核对金额与接收地址。
对于通过二级或未经验证渠道获取设备的用户,应假设其助记词已泄露,并尽快将资产迁移到由可信设备生成的新钱包中。尽管Ledger尚未宣称所有设备受影响,但已在事件披露后推出新版加固硬件。
后续进展值得关注:Chainalysis或Ledger是否会进一步发布钱包归属信息,或将本次盗窃案与CryptoBilis供应链明确关联?同时,若能公布具体的链上交易标识符,将有助于公众验证资金转移过程的真实性。
 401
 159
 816
 741
 173
 245
 879
 951
 944
 626


