
 loading...
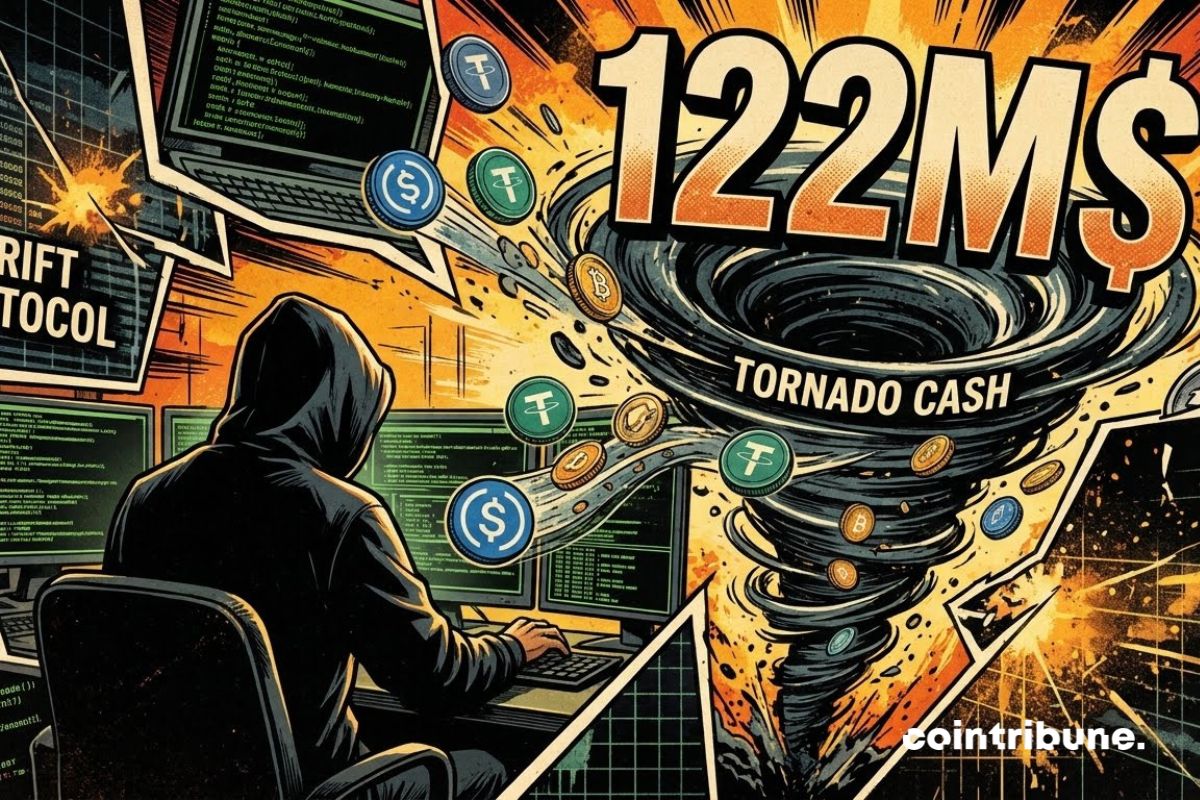
过去两年内最引人注目的加密资产异常流动事件正在上演。针对Solana生态DeFi协议Drift的黑客攻击导致总损失高达2.85亿美元,其中逾1.223亿美元以太坊(ETH)被迅速转移并清洗至混币服务Tornado Cash。
根据链上数据,此次攻击发生后仅两天(10月20日至21日),攻击者将赃款拆分为520笔独立交易,分批注入Tornado Cash,实现资金去向的高度模糊化。这一操作规模刷新了该平台近两年的历史纪录,成为目前最显著的恶意资金流入案例。
攻击者通过跨链桥接机制将被盗资产从Solana网络迁移至以太坊网络,为后续匿名化处理创造条件。此举表明,尽管全球监管机构对加密资产监控日趋严密,但去中心化金融(DeFi)中的隐私工具仍被广泛用于掩盖非法资金路径。
链上分析机构Arkham Intelligence实时监测到攻击钱包的活跃状态,并借助可视化工具回溯资金轨迹。数据显示,攻击者在成功利用Drift协议智能合约漏洞后,将大量资产转移至以太坊网络,建立超过56,000 ETH的战略储备池。
这种系统性地使用Tornado Cash的行为,反映出当前网络犯罪分子对DeFi协议脆弱性的精准把握——一旦找到可被利用的逻辑缺陷,便可在极短时间内完成资金抽离与脱敏处理。
面对日益严峻的网络安全挑战,币安创始人赵长鹏在社交平台发表观点,强调技术本质上的局限性:
“没有任何加密钱包是100%安全的。没有任何软件是没有bug的。没有任何技术是100%安全的。你做的每件事都有风险,什么都不做也有风险。问题、挫折和障碍需要解决。保持最新信息,管理风险,解决问题。”
这番言论引发广泛共鸣,凸显出在去中心化体系下,用户必须承担更高的自我保护责任。随着此类事件频发,开发者正面临前所未有的压力,亟需强化代码审计流程与安全防护机制。
当前,围绕Drift协议的链上追踪仍在持续进行。尽管追踪工具如Arkham已具备强大分析能力,但能否彻底遏制类似大规模洗钱行为,仍是行业未来必须面对的核心命题。
 779
 770
 988
 148
 599
 307
 132
 298
 452
 945


