
 loading...
币安创始人赵长鹏近日发出警示,人工智能可通过已泄露的个人信息与精准社交工程手段对比特币用户构成威胁,而无需破解其底层加密机制。这一观点在CoinMarketCap与Bitcoin Archive的帖子中引发讨论,强调当前风险更多来自人为漏洞而非技术缺陷。
FBI在2024年12月发布的指南中指出,犯罪分子正广泛运用生成式人工智能提升诈骗内容的真实感。包括伪造的加密投资平台、虚构的社交媒体账号,以及能自动引导用户点击恶意链接的聊天机器人,均成为常见手法。
该机构特别提到,AI可消除语言错误,使伪造文本更接近真实沟通风格,同时结合合成图像与深度伪造视频,实现高仿真身份冒用。对于普通用户,建议设定私密暗语以验证亲友身份,并限制公开分享语音与影像资料,防止被用于仿冒。
值得注意的是,这些案例聚焦于身份欺骗与信息滥用,未涉及对比特币加密层的实质性破坏。
有媒体报道引述赵长鹏言论,称“银行依赖的加密技术弱于比特币”,但相关引用并未提供具体算法、密钥长度或系统架构细节。开放Web应用安全项目(OWASP)的指导文件虽列出不同加密标准的安全等级,如AES-128、3072位RSA及椭圆曲线密码学均属128位安全范畴,但并未将银行系统与比特币进行直接对比。
OWASP强调,组织应根据自身资产情况记录所用加密方式,并持续评估其安全性。因此,所谓“银行加密较弱”的说法仅为断言,缺乏系统性验证依据。
2025年5月,Coinbase披露一起客户数据泄露事件。攻击者通过贿赂海外客服人员获取了联系方式、政府证件图像、财务标识符等敏感信息,但未获得私钥或登录凭证。
该公司表示,即便掌握上述信息,也无法直接转移资金。为应对风险,其推出2000万美元悬赏计划,鼓励公众提供破案线索,并加强大额交易的身份核验流程与账户预警机制。此外,受影响的客户若因误转资金可申请自愿赔偿,但此次事件中未发现AI参与痕迹。
Zscaler在9月调查中发现,多个伪装成Ledger钱包官网的钓鱼页面通过谷歌广告引流,最终指向托管于Google Sites的仿冒界面。这些页面采用高频更换的重定向路径,隐藏在Google Cloud Storage与Vercel服务后端。
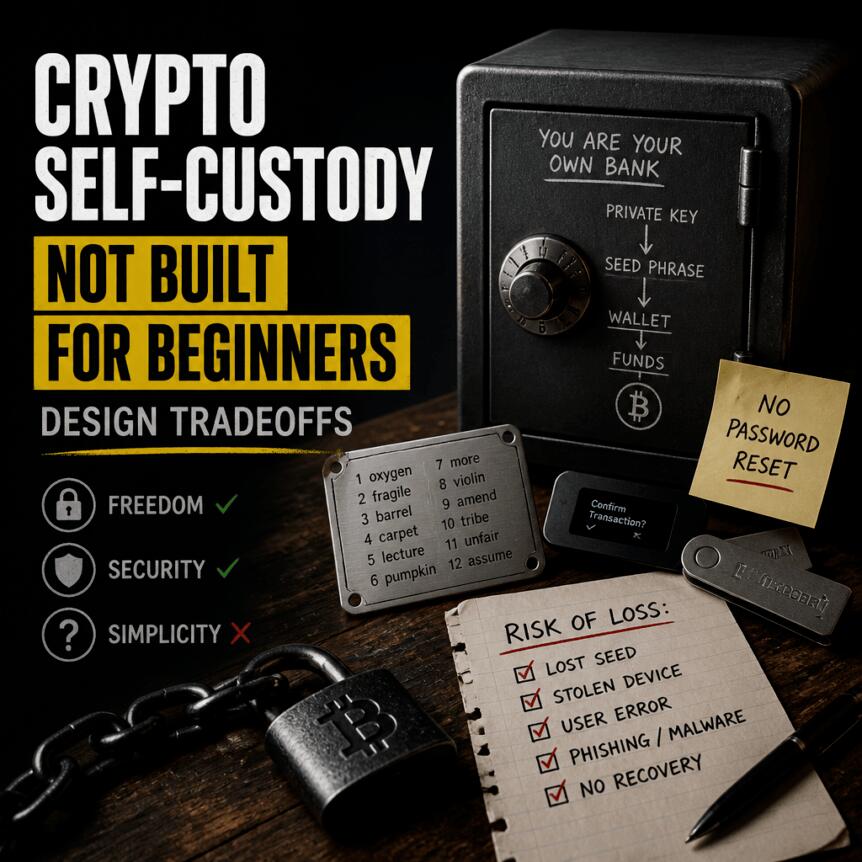
攻击目标明确为窃取用户的24字恢复短语。一旦获取,攻击者即可完全控制钱包资产,而无需物理设备。研究人员指出,此类攻击主要依赖自动化脚本与流量劫持,尚未发现使用AI生成内容的证据。
Ledger官方提醒用户,绝不会发送要求更新固件或启用双因素认证的邮件,任何索要恢复短语的行为均为诈骗。公司还发布了典型欺诈信件与邮件模板供公众识别。
尽管当前加密体系稳固,但量子计算仍被视为未来潜在威胁。2024年8月,美国国家标准与技术研究院(NIST)正式发布三项后量子加密标准,涵盖通用加密与数字签名,旨在抵御具备足够算力的量子计算机攻击。
NIST呼吁各机构尽早规划迁移路径,因新标准部署需长期准备。然而,这属于独立于现有攻击模式的技术演进,不直接影响当前基于社会工程的威胁格局。
 695
 909
 910
 536
 225
340
 572
 408
 1012
 607


