
 loading...
加密货币硬件钱包制造商 Keystone 近日宣布,其官方网站遭遇安全攻击,造成部分客户的收货及订单详情被未经授权方获取。此次事件于本周初被发现,并在与 Shopify 的 API 活动审查后确认。
Keystone 表示,攻击者访问了与订单相关的客户信息,包括姓名、联系方式、配送地址及购买商品明细。公司已阻断非法访问、修复系统漏洞,并启动调查流程。受影响用户已通过电子邮件收到通知。
值得注意的是,该事件正值“扳手攻击”——即通过威胁或暴力手段迫使加密资产持有者交出资金——在全球范围内持续上升之际。据安全机构 CertiK 统计,2026 年上半年已核实此类事件达 52 起,较 2025 年同期增长 33%。
安全专家 Taylor Monahan 指出,客户收货地址一旦外泄,不仅可能被用于精准网络钓鱼,更可能成为现实世界中物理攻击的目标。攻击者可据此定位持币者住所,进而实施胁迫或暴力行为。
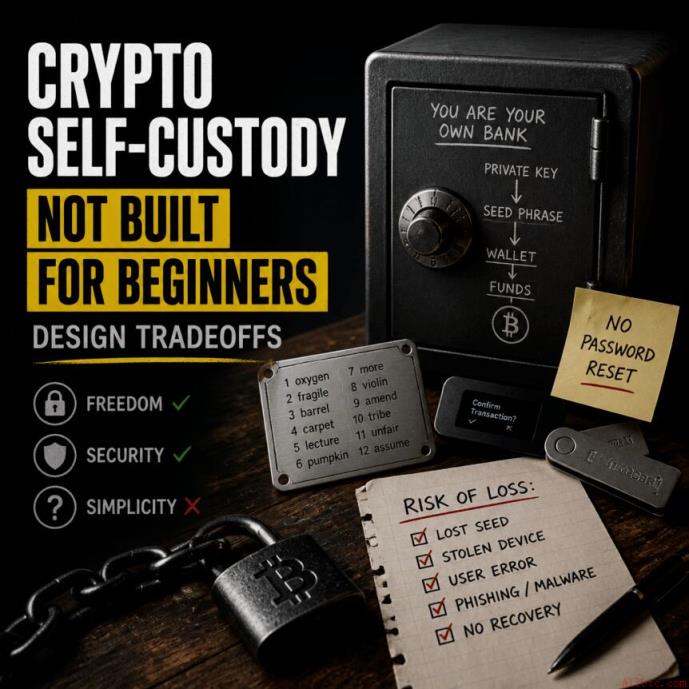
这种风险在硬件钱包普及的背景下愈发突出。由于用户常将私钥存储于实体设备中,一旦身份信息被掌握,便可能面临更高层级的安全威胁。
Keystone 曾在 2023 年声明,为提升隐私保护,将客户数据保存期限缩短至 180 天。然而,多名用户反映,即使其购买设备时间超过两年,仍收到了泄露通知邮件。
在社交平台 X 上,用户 “OG DEGEN” 称曾接到冒充执法人员的电话,对方能准确提及 2024 年的订单细节,疑似利用泄露数据进行诈骗预演。另一用户 “trintaetres” 也表示,自己两年前购入设备,却依然收到相关提醒。
针对上述矛盾,媒体已向 Keystone 发出问询,要求解释为何超出保留周期的数据仍被访问,并请求披露受影响人数及具体数据范围。截至发稿,公司尚未作出正式回应。
Keystone 公开声明仅承认问题存在并致歉,未提供进一步技术细节或客户数量统计。这使得公众普遍怀疑:是否存在未按政策执行的数据存储机制?或是某些数据在实际运营中被长期保留?
未来,用户应高度警惕任何声称“账户异常”或“需验证资产”的邮件与电话,务必通过官方渠道核实信息真实性。同时,行业也将持续关注 Keystone 是否公布完整事件调查报告及后续安全改进措施。
 894
 647
 581
 750
 536
 979
 839
 926
 765


