
 loading...
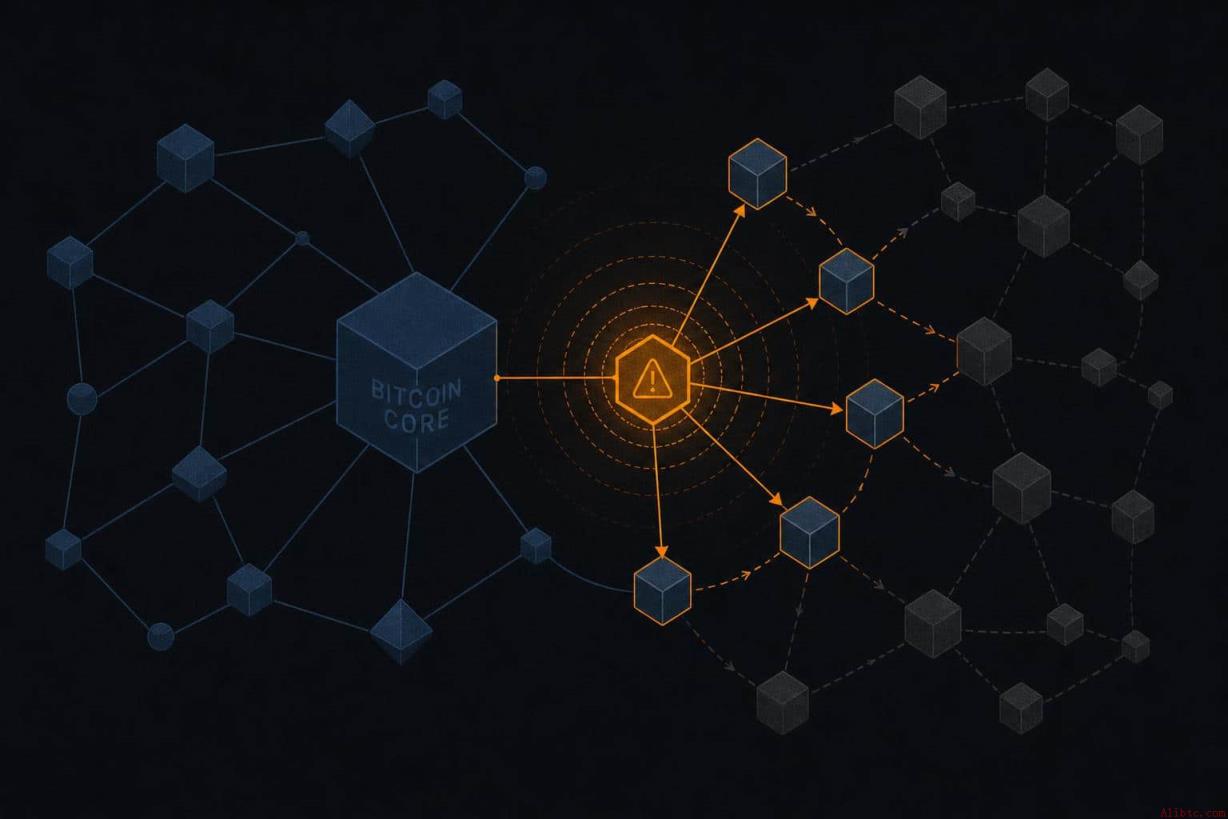
比特币核心(Bitcoin Core)正式终结长达一年的安全补丁保密期,标志着其在应对人工智能驱动的漏洞发现趋势上迈出关键一步。10月22日,项目合并了一项重要安全披露政策变更,首次设立“易于发现”漏洞分类,并明确要求维护者在确认后尽快发布点版本及公开安全公告,绕过传统约一年的保密窗口。
此次调整的直接动因是语言模型显著降低了安全缺陷的识别难度。Chaincode Labs 贡献者 Antoine Poinsot 在拉取请求合并当日于开发邮件列表中指出,近期收到大量报告,显示某些漏洞可仅通过简单提示即被大型语言模型复现,这使得长期保密已失去实际意义。
过去,比特币核心依据漏洞严重性设定披露周期:低风险问题在下一个主版本发布后两周公开;中高风险漏洞则需等待最后一个受影响版本生命周期结束后的两周,通常为一年左右。该设计初衷是保障节点运营商有足够时间升级——毕竟其参考实现的升级节奏缓慢,且修复通常无法向后移植。
然而,随着人工智能技术普及,任何具备基础提示能力的用户都可能复现特定漏洞,保密期形同虚设。Poinsot 明确表示:“对于这类极易被重新发现的问题,保留保密期不仅无效,反而延迟了修复可用性。”
修订后的政策新增“易于发现”类别,定义为“仅需极小努力即可发现,例如通过简短的LLM提示”。该标签不依赖发现工具,而关注重现成本。一旦被标记,维护团队将采取三方面行动:一是将修复向后移植至当前所有受支持的主要版本分支;二是迅速发布点版本;三是同步发布详细安全公告。
尽管如此,严重性分级体系仍保留。低风险漏洞保持两周披露周期,中高风险漏洞仍遵循约一年时钟。至于可能导致硬币被盗、通胀或链分裂的关键性漏洞,仍将沿用个案处理机制,如2018年CVE-2018-17144通胀漏洞的处置方式。
这一变化的核心在于披露速度的跃升。原本需等待52周的中等严重性漏洞,若被归入“易于发现”,将不再等待主版本发布,而是以“编写、审查与测试所需时间”为基准快速上线。同时,向后移植承诺意味着旧版本用户也能及时获得补丁,无需强制升级至包含新功能的主版本。
维护者自身也承认潜在风险。Poinsot 指出,缩短“烘焙时间”(即测试和稳定周期)可能影响修复质量,导致更多潜在问题暴露。部分贡献者建议提前发布缓解指引或延迟公告,以避免攻击者盯上未修复代码库。
但团队最终坚持“同步披露”原则:补丁与完整说明一并发布,避免模糊警告引发非必要迁移行为。这一决策体现了对用户知情权与系统稳定性之间的审慎平衡。
目前尚未有漏洞被正式归类为“易于发现”,本次变更属于流程重构而非即时事件。真正的考验将在未来某次漏洞被认定为“易于发现”时到来——届时补丁与公告将几乎同步抵达,标志着比特币核心进入响应更敏捷的新阶段。
这一演进不仅是技术层面的调整,更是整个加密生态对人工智能渗透的主动回应。此前,Core Lightning 已因AI生成报告准确率高而发出“升级或断开连接”的警告。如今,比特币核心在协议层做出相同判断:当漏洞重现成本趋近于零,秘密便不再有价值,而及时修复才是保护网络的根本。
 415
 387
 224
 924
 947
 686
 880
 901
 891
 562


