
 loading...
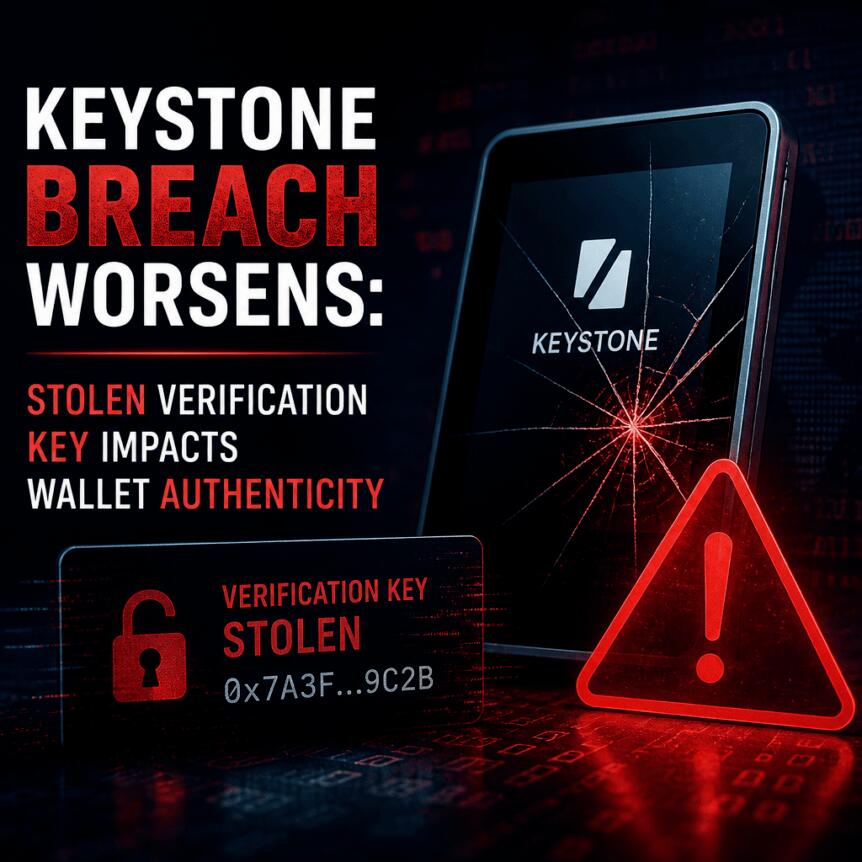
2026年10月26日,硬件加密货币钱包品牌Keystone宣布将彻底销毁18,835台尚未售出的设备,此举源于其官网于10月20日遭遇网络入侵。攻击者利用第三方数据追踪工具的安全漏洞,获取了用于验证设备真实性的核心密钥,并窃取了25,964条客户订单信息。
此次攻击的关键风险在于,真实性密钥在生产阶段已蚀刻进每台设备内部,无法后期修改。一旦该密钥被非法获取,仿冒设备便可能通过官方验证流程,伪装成正品流入市场,严重威胁用户资产安全。
Keystone披露,被泄露的数据涵盖2024年至2026年间的姓名、联系方式、配送地址及订单详情。此外,约12,873条未支付订单记录也可能受到影响,合计影响数据量达38,837条。尽管公司强调助记词、私钥和钱包唯一标识未被泄露,但该说法尚未获得独立验证。
针对数据管理失误,Keystone承认自动清理工具故障导致部分客户信息超过180天保留期限,未能按时删除。公司在社交媒体平台公开致歉:“我们未能履行数据清除承诺,对此承担责任。”
由于这批设备尚未交付,Keystone得以在风险扩散前主动介入。销毁行动旨在防止任何携带旧密钥的设备进入流通环节。目前尚无证据显示已有仿冒品流入市场,但未来存在潜在隐患。
为重建信任,Keystone宣布三项改进措施:一是在新设备中更换全新真实性密钥;二是全面转向预售模式,减少库存积压;三是将客户数据保留周期由180天缩短至90天,降低长期存储风险。
就在同一天,另一硬件钱包制造商Foundation报告称,其系统检测到超过23,000次来自疑似官方渠道的钓鱼尝试。虽然未发现Passport设备或私钥被盗,但由于旧数据库副本超出60天删除时限,约5,600个邮政地址与5,200个电话号码处于可访问状态,具体泄露程度仍待评估。
Keystone提醒用户,若在10月20日前完成交付且已通过验证的钱包仍属安全。但此后收到的新设备需重新进行身份核验。公司明确表示,无需因本次事件立即转移资金。
专家指出,此类事件反映出硬件钱包企业在供应链安全与数据治理上的薄弱环节。建议所有用户在购买后第一时间通过官方渠道验证设备真伪,同时关注制造商发布的安全更新公告。
 456
 814
 328
 474
 972
292
 468
544
 591


