
 loading...
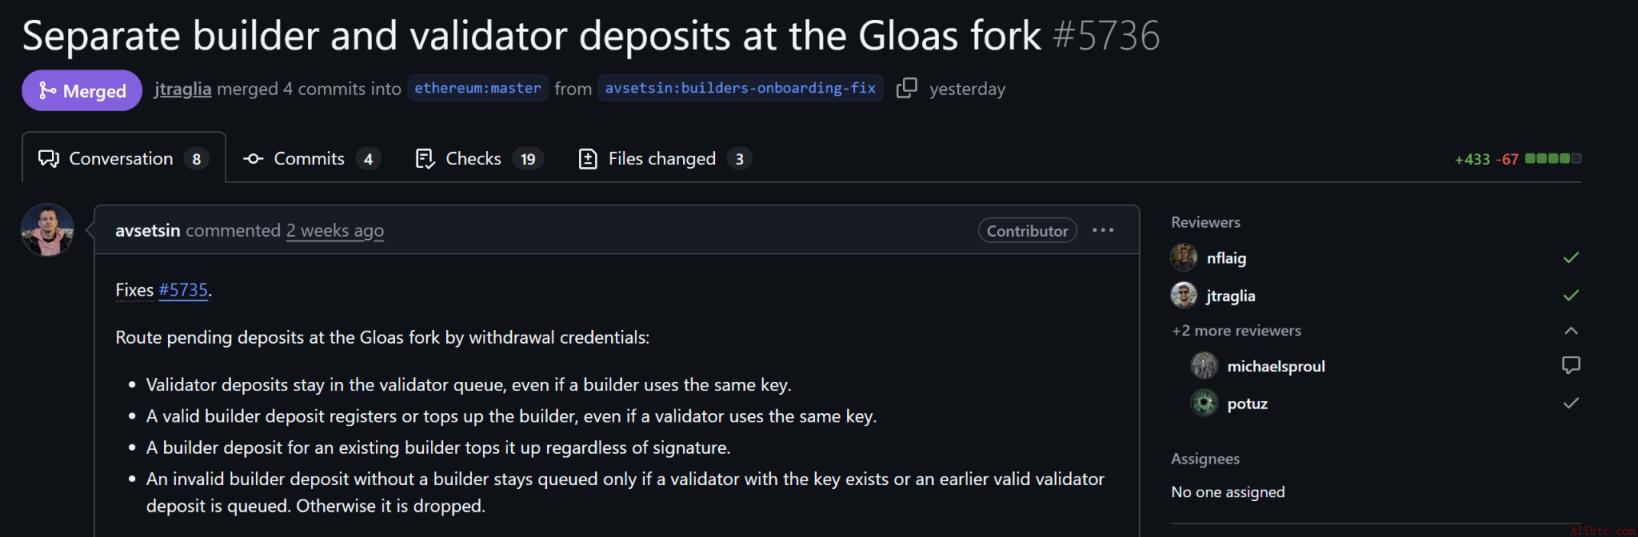
以太坊开发人员于周一成功合并了一项针对共识规范的重要更新,旨在修复Glamsterdam升级中潜在的存款路由漏洞。该修复通过提款凭证机制,确保即使区块构建者与验证者使用相同密钥,验证者存款仍能准确归入验证者队列,而非被误记至构建者名下。
根据问题描述,在分叉激活时,若一个构建者密钥已注册待处理存款,后续由质押协议注入的验证者存款可能被系统错误地关联至同一密钥下的构建者账户。这可能导致运营商非法提取本应属于验证者的资产,破坏会计记录并影响协议恢复路径。
该漏洞最初于10月12日被提交,其示例场景显示:当运营商为新密钥注册构建者存款后,质押协议向同一公钥注入验证者资金,若两笔存款均处于待处理状态,系统将默认全部归属构建者,引发资金错配。
此次合并的拉取请求(#5736)引入了基于提款凭证的路由逻辑,从根本上区分构建者与验证者存款的归属关系。即便密钥重用,验证者资金仍将被正确识别并保留在验证者队列中。
该提案曾于10月19日因客户端支持不足而暂时关闭。经过新一轮测试与审查后,于10月23日重新开放,并在多位审查员确认新增测试覆盖主要风险场景后最终合并。
审查员potuz表示:“目前未发现可利用路径,但不能排除潜在风险。”尽管对分叉前引入更改存在顾虑,但鉴于当前分叉状态尚不确定,有充足时间进行深入评估。
本次修复是在开发团队推迟Hoodi测试网上的Glamsterdam升级之后落地的。目前,Glamsterdam已于本月早些时候在Sepolia测试网部署,Lodestar客户端团队也已提交共识层变更实施请求。
此举标志着以太坊在迈向更高安全标准和更稳健的质押生态方面迈出关键一步,也为未来主网升级提供了重要参考。
 494
 951
 440
 295
 472
 457
 698
 585
 929
 864


