
 loading...
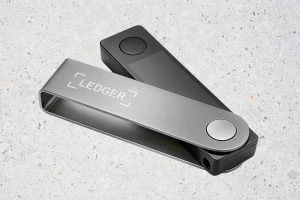
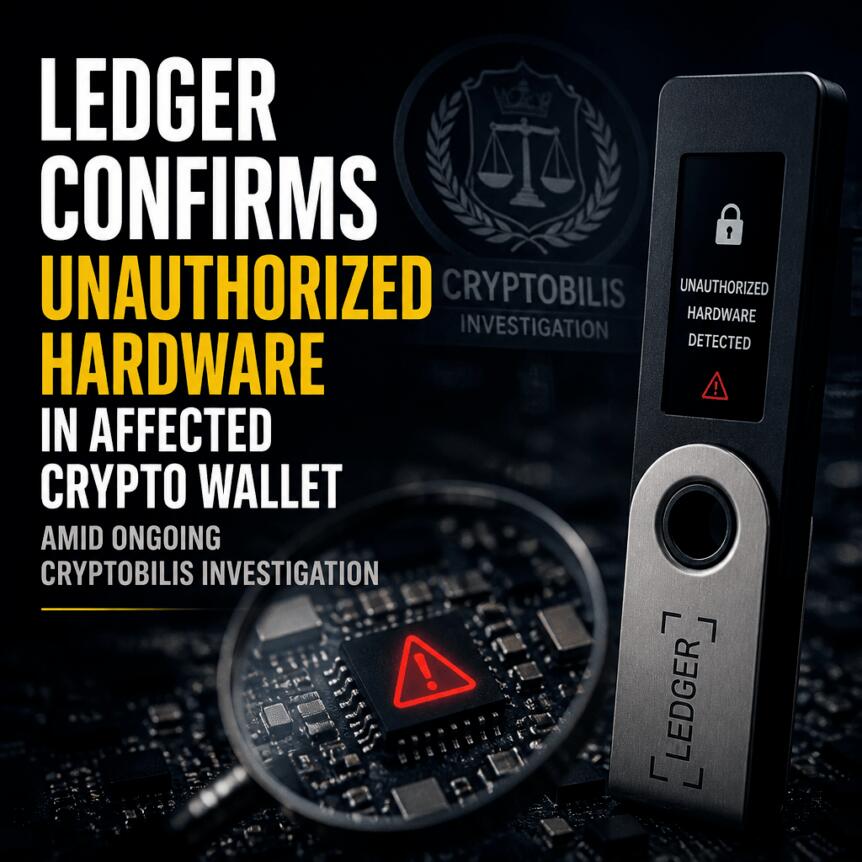
新加坡警方近日发布安全警示,指出近期查获的部分通过本地零售商销售的Ledger硬件钱包中存在恶意硬件植入物。自9月10日起,已确认至少两起相关案件,累计造成约350万新元(约合270万美元)的数字资产损失。目前,Ledger公司正配合调查,警方亦持续追踪事件全貌。
根据2026年10月28日发布的官方声明,这些被篡改的设备具备窃取用户钱包恢复短语或私钥的能力。该安全警报源于两起已知案件,总损失金额已达350万新元,凸显了物理设备在流通环节可能遭受的攻击。
Ledger作为全球知名的加密货币硬件钱包制造商,其产品以离线存储私钥、提升资产安全性著称。然而,此次事件暴露了即便使用公认安全的设备,若来源不明或供应链遭破坏,仍可能面临严重威胁。公众对零售渠道购买设备的安全性产生普遍疑虑。
截至目前,执法部门尚未披露被篡改设备的具体改造方式,也未说明其如何进入正规销售链条,调查仍在深入进行中。
此次事件揭示了硬件篡改和供应链攻击的潜在危害。硬件钱包的核心价值在于将私钥与联网设备隔离,从而抵御网络攻击。但一旦设备在出厂前或运输途中被植入恶意组件,这一安全屏障将被彻底突破。
据警方披露,受影响设备可获取用户的恢复短语——一组用于恢复钱包访问权限的关键单词组合。任何掌握该信息的人,均可在无需授权的情况下转移关联资产。因此,恢复短语的保密性直接决定资产安危。
尽管事件影响重大,但并不意味着所有Ledger设备均存在漏洞,也不代表其整体安全体系已被攻破。此次警告仅针对特定批次、通过非官方渠道流入市场的设备。
面对此次安全警报,加密货币持有者应优先从制造商官网或经认证的授权经销商处购买硬件钱包,以降低供应链风险。即使如此,仍需保持警惕。
用户必须严格遵循官方设置流程,并执行真实性验证步骤。恢复短语绝不能输入至任何网站、发送给客服人员或保存于云端账户。一旦怀疑设备曾被物理篡改,应立即停用,并联系Ledger官方支持获取进一步指导。
若判断恢复短语可能已泄露,建议尽快使用可信设备将资金迁移至新生成的钱包中,避免进一步损失。目前,事件范围尚未完全明确,相关机构仍在评估影响程度。
此次事件再次强调,数字资产的安全不仅依赖于软件防护,物理设备的真实性同样关键。随着调查推进,用户更应将设备真伪验证与恢复短语保护视为基本安全准则。
 634
 460
 286
 184


