
 loading...
全球最大的加密货币交易所币安近日遭遇严重安全事件,导致约63亿美元资产在多个区块链网络上出现未经授权的流出,成为近年来最严重的数字资产盗窃案之一。此次事件不仅暴露了中心化平台的安全隐患,更引发行业对技术架构与治理模式的广泛质疑。
根据币安官方披露,10月29日发生的事故起源于一名DevOps工程师的笔记本电脑被攻破,攻击者借此进入服务容器并提交非法提款指令。尽管未发现钱包私钥泄露,但区块链分析显示,攻击者使用EIP-7702授权机制,通过反复尝试50个签名,成功匹配目标钱包的动态Nonce值,从而执行恶意交易。
资金流向覆盖以太坊、比特币、波场、Arbitrum、Optimism和Avalanche等多个主流链,显示出高度协调的技术手段。目前完整攻击链仍在调查中,但初步结论已指向内部权限管理漏洞。
为防止资金进一步扩散,Tether宣布冻结超过15.67亿美元的USDT,Circle也配合执法机构暂停了8亿美元以上的USDC。Arbitrum安全委员会介入,对相关合约实施临时锁定措施,其他代币发行方亦陆续采取类似行动。
币安方面表示,尽管赵长鹏已不再直接运营,但仍作为主要股东支持应对方案。联席首席执行官何一确认,将动用SAFU基金与公司自有资源承担损失,并承诺用户资金将获得全额补偿。在此期间,存款、取款及Alpha交易功能均已暂停。
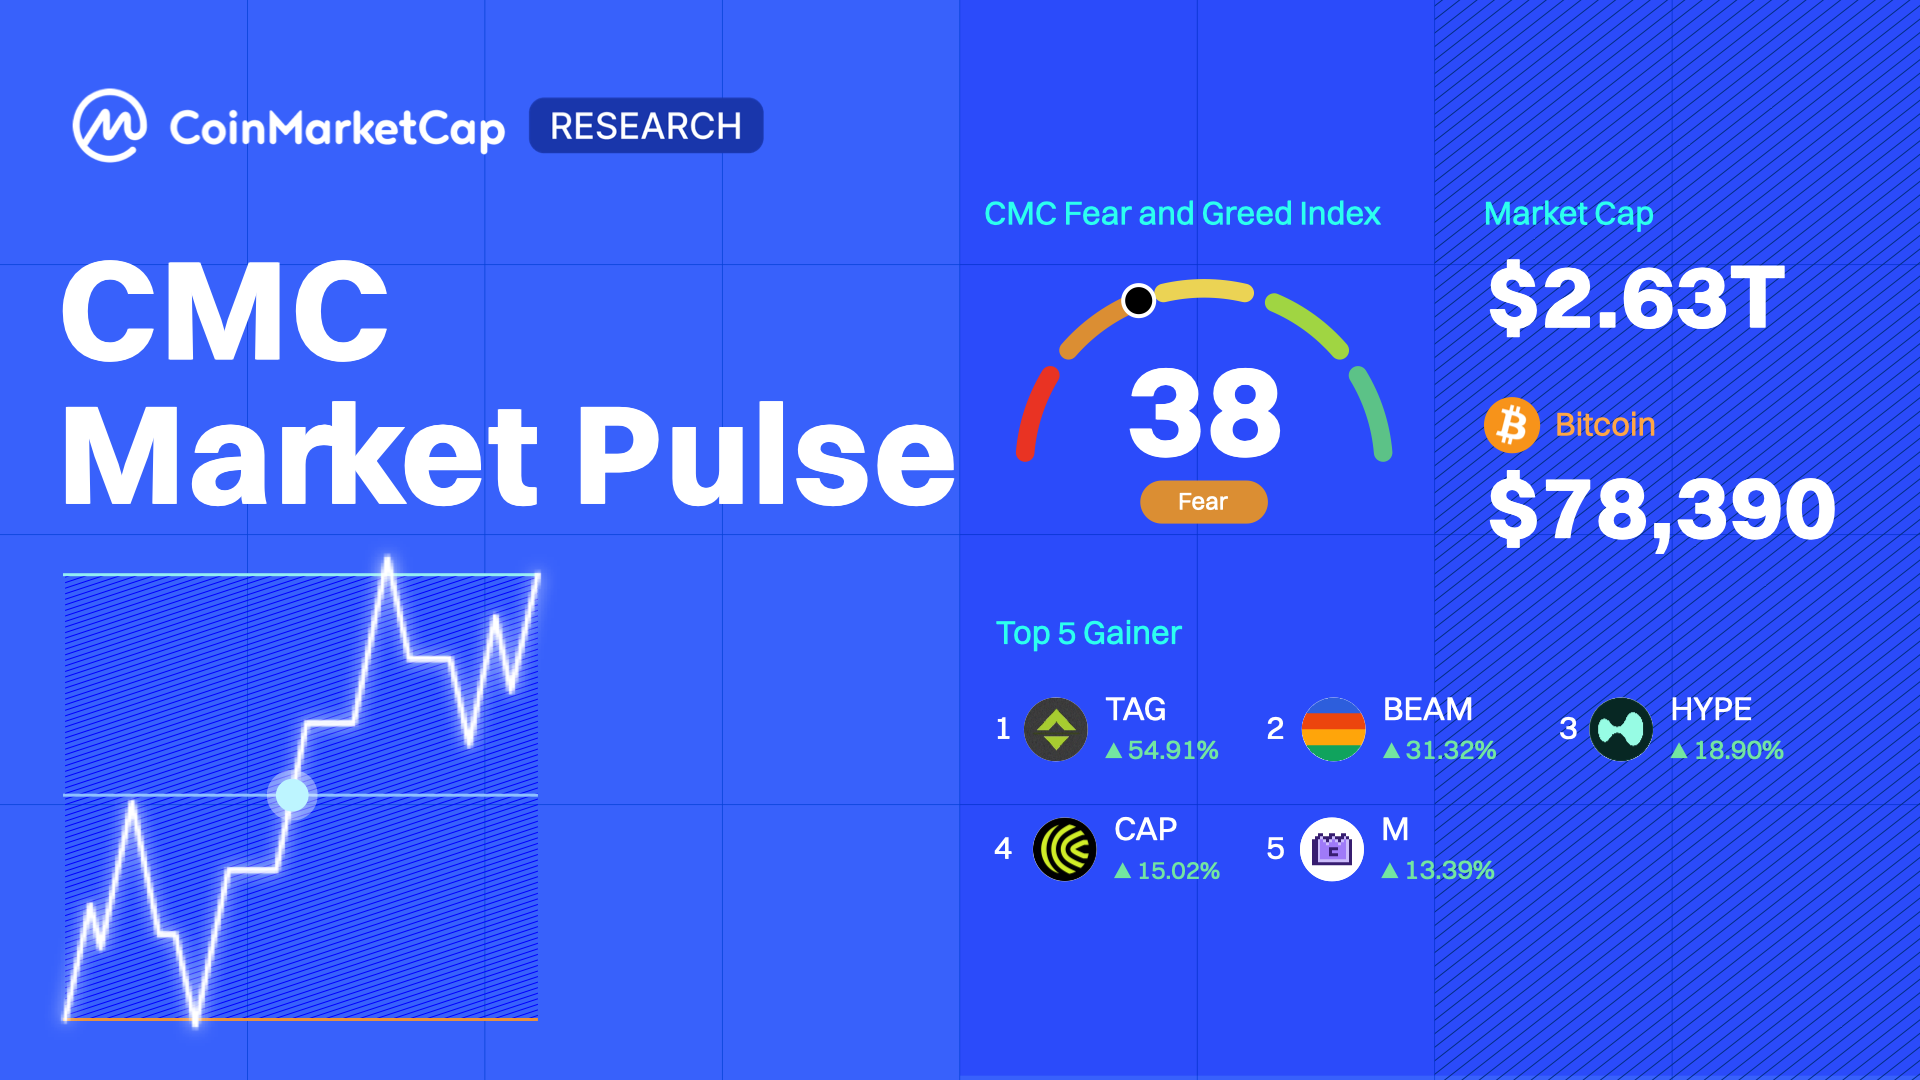
事件发生后,市场迅速反应。比特币价格一度下探至76,300美元附近,触发近4.789亿美元的杠杆头寸强制平仓,其中84.6%为多头仓位。以太坊同样遭受重创,清算金额达3.635亿美元,多头占比高达83.5%(据Crypto Patel估算)。
Solana录得8210万美元清算,XRP蒸发3810万美元。值得注意的是,HYPE代币表现异常,虽总清算额达3130万美元,但空头仓位承受更大打击,反映其市场结构存在特殊风险。
去中心化金融领域亦未能幸免。Aave为防范风险,在V3版本上冻结跨16条链的175个市场,并在V4版本中额外封锁117个市场。Kamino则暂停SOL与BTC的借贷功能,以降低潜在敞口。
知名链上分析师ZachXBT发现,币安与Bitget的被盗资金均经由THORChain路由,最终汇聚至同一钱包地址。这一交叉路径强烈暗示两起事件可能由同一攻击组织所为。
此前,Bitget事件已被归因于朝鲜关联的黑客团体TraderTraitor,该组织还牵涉Kelp DAO等多起案件。此外,MistTrack追踪到币安被盗的TRX通过Bitget桥接器转入以0xCd68开头的地址,而该地址曾被用于Phemex黑客事件,形成清晰的作案链条。
 772
 907
 476
 219
 621
831
 334
 178
 913
 723


