
 loading...
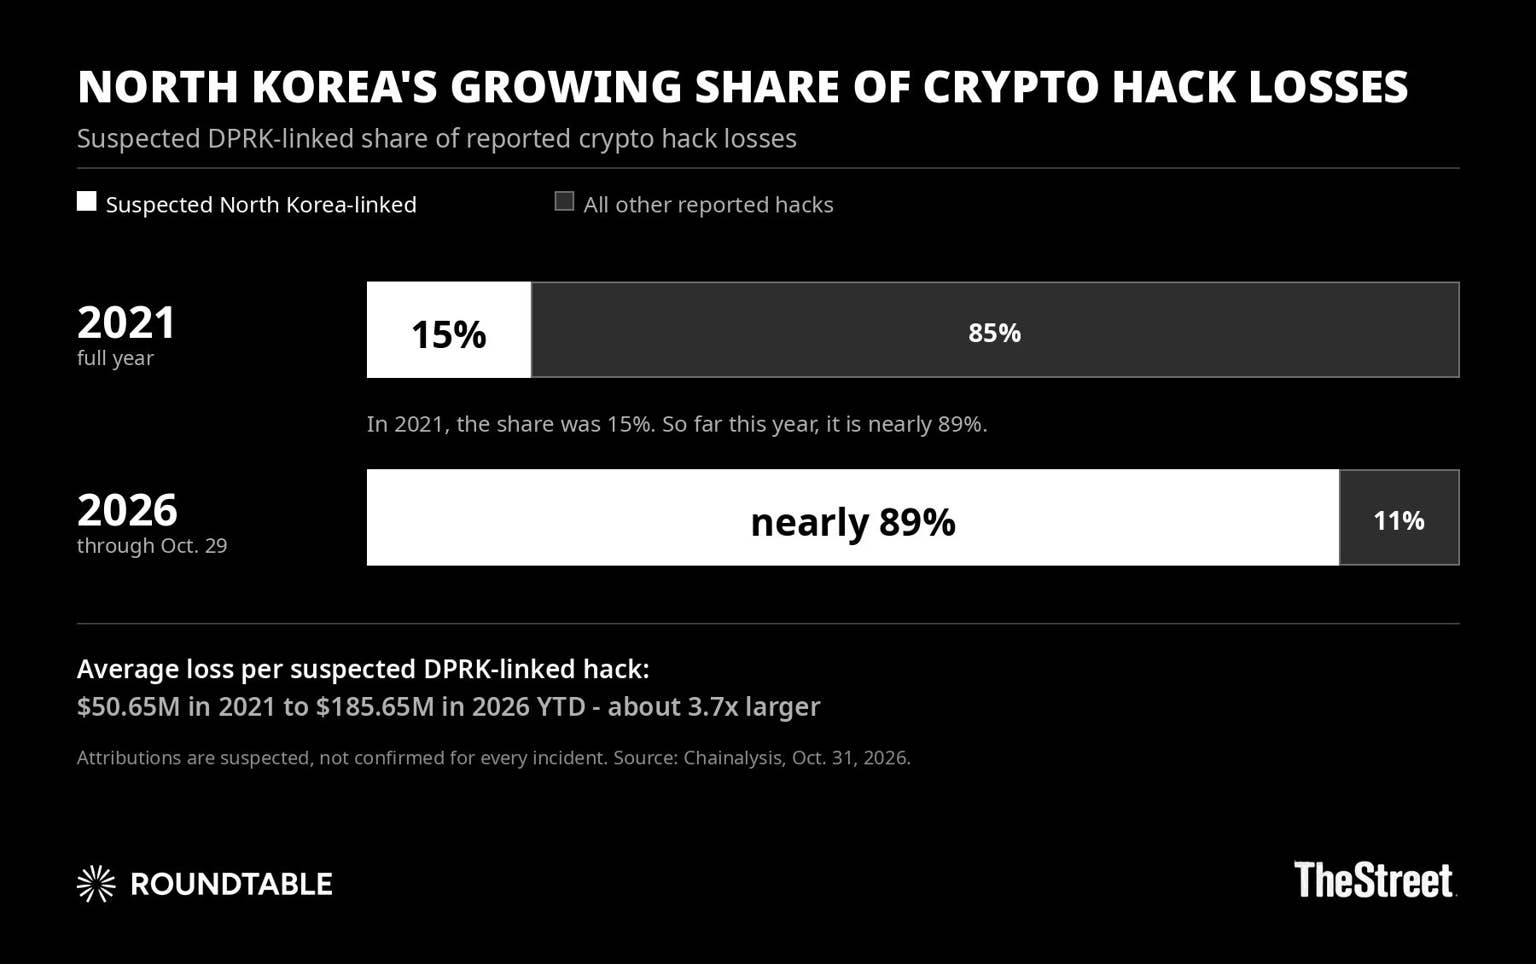
FBI于10月31日发布安全警报,指认代号为TraderTraitor的朝鲜黑客组织(又称Lazarus Group)实施了针对Binance交易所的大规模网络攻击,造成超过60亿美元资产被盗。作为应对,Tether和Circle迅速采取行动,冻结了约28亿美元的被盗稳定币,涉及USDT与USDC。尽管如此,黑客正通过新型技术手段绕过冻结机制。
FBI在警报中明确将此次攻击归责于朝鲜背景的黑客团体,并列出数百个需被服务提供商拦截的加密地址。这些信息被用于推动链上服务商、节点运营商及去中心化金融平台执行风险管控措施,以切断资金流转路径。
根据10月29日的行动报告,Tether对从Binance热钱包流出的约9.71亿美元USDT实施了黑名单处理;Circle则冻结了约8.83亿美元的USDC。两家机构均表示,此举是基于对资金来源可疑性的判断,旨在防止被盗资产被进一步使用。
然而,受限于技术架构,发行方无法控制所有资产。据Chainalysis分析,黑客在攻击初期即启用一种基于Tron网络的洗钱路径:将TRX兑换为稳定币后存入DeFi借贷池,获取不可冻结的凭证代币。这些代币代表对池化资产的索取权,不受发行方直接管控。随后,资金通过跨链桥转移至以太坊网络,转换为ETH并转入新钱包,实现清洗。
Binance尚未公开确认攻击来源与朝鲜有关。其联合首席执行官Richard Teng透露,入侵最初源于一名工程师的受损设备,但目前未发现私钥泄露迹象。公司强调正与执法部门合作,推进身份识别工作。
值得注意的是,尽管损失估值高达63亿美元,但实际冻结金额仅覆盖其中约一半。这反映出当前主流稳定币机制在面对复杂洗钱路径时的结构性短板。
FBI发布的黑名单依赖自愿遵守,导致不同服务商响应不一。THORChain联合创始人Chad Barraford在社交平台表示,其节点运营商已全面开放数据,支持调查,但此前在9月Bitget遭劫后曾拒绝类似请求。
Binance.US声明称,此次事件主要影响Binance.com,其美国本地平台未受波及,保障了合规用户资产安全。
 959
 786
 446
 187
 673
 910
 979
 833
 794
 133


