
 loading...
币安近日披露,其遭遇的重大安全事件——价值63亿美元的资金流失,源头系一名内部工程师在参与一场虚假招聘流程时被诱导下载恶意文件。该攻击环节伪装成正规技术岗位面试,最终导致系统权限被非法获取。
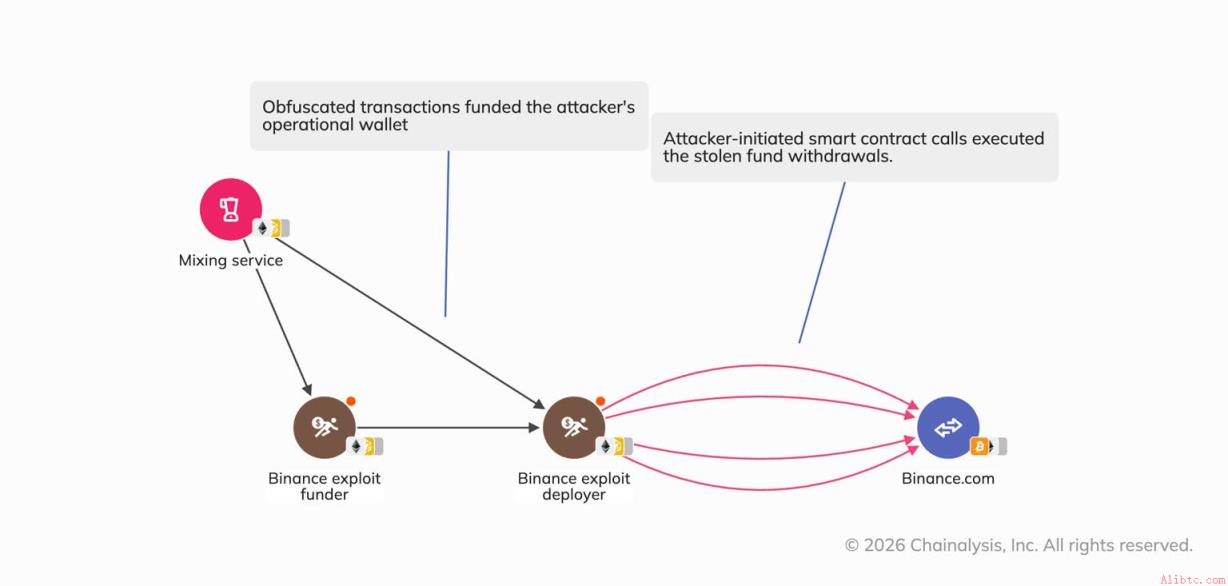
据调查,攻击者通过伪造公司官网与职位页面,向目标工程师发送包含恶意代码的“面试作业”文件。一旦执行,便在内部网络中建立隐蔽后门,逐步渗透核心系统。
美国联邦调查局(FBI)确认,此次攻击活动与朝鲜关联的黑客组织存在高度重合,其技术手段、时间线及攻击模式均与历史记录相符。这标志着跨国网络犯罪与数字金融安全之间的深层关联。
本次事件再次凸显企业在人员招聘与远程协作流程中的安全盲区。即使是最具技术能力的团队,也可能因社会工程学攻击而失守。
业内专家指出,随着加密资产规模持续扩大,攻击者正将目光转向企业内部薄弱环节,而非直接突破钱包或交易所接口。
 685
 488
 439
 753
 892
 992
 111
 502
 897
 239


