
 loading...
索拉纳(Solana)联合创始人阿纳托利·亚科夫连科(Anatoly Yakovenko)近日发出警告,强调在加密货币领域,社会工程学攻击已超越人工智能与量子计算带来的理论性风险,成为最现实且致命的安全挑战。
亚科夫连科在社交媒体平台 X 上明确表示:“真正威胁数字资产的不是算法被破解,也不是未来可能出现的量子攻击,而是对人性的操控。”他指出,黑客更倾向于利用心理弱点,而非突破密码体系,这使得即使再先进的技术防护也可能因一次误操作而失效。
为此,他建议投资者采用更具防御性的资产存储策略:使用开启苹果“锁定模式”的专用 iOS 设备,并结合多重签名钱包进行资金管理。这些方法成本低、操作简便,却能有效降低被攻击概率。
这一警告在近期币安遭遇的重大安全事件中得到印证。10月29日,该全球头部交易所发生严重安全事故,约63.4亿美元的数字资产被非法转移。
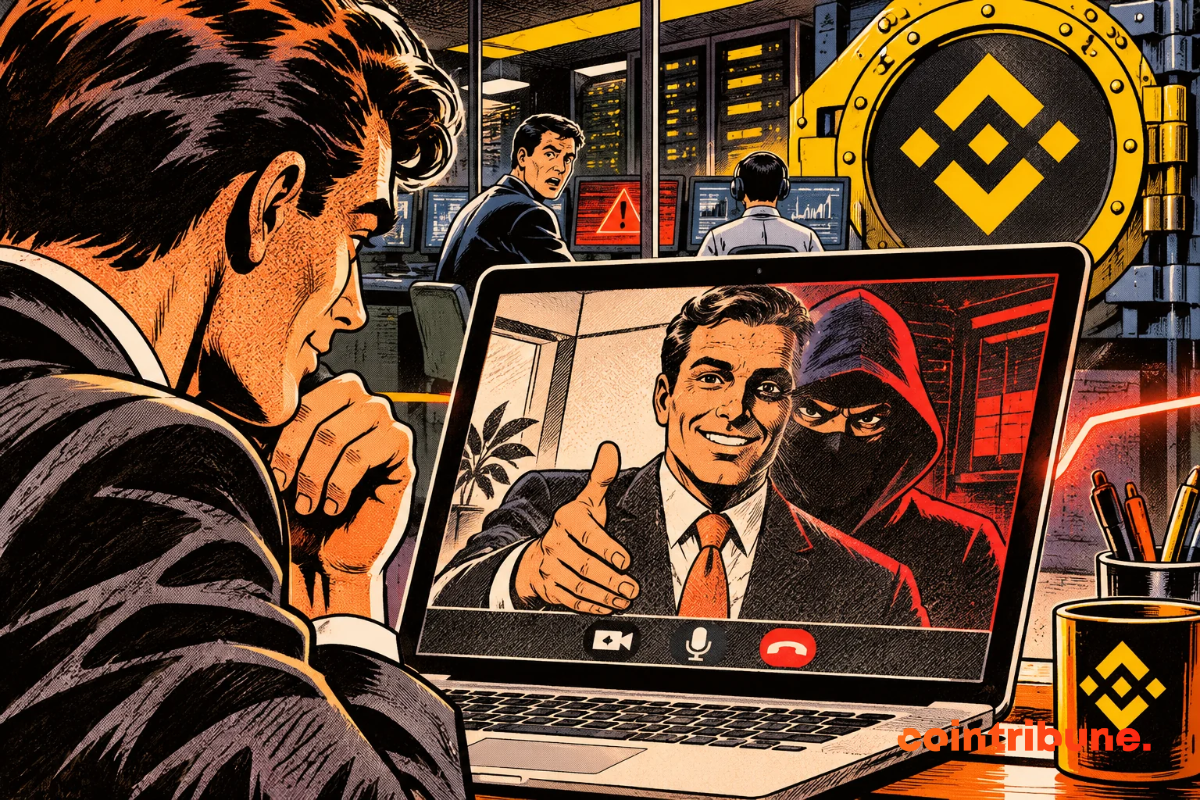
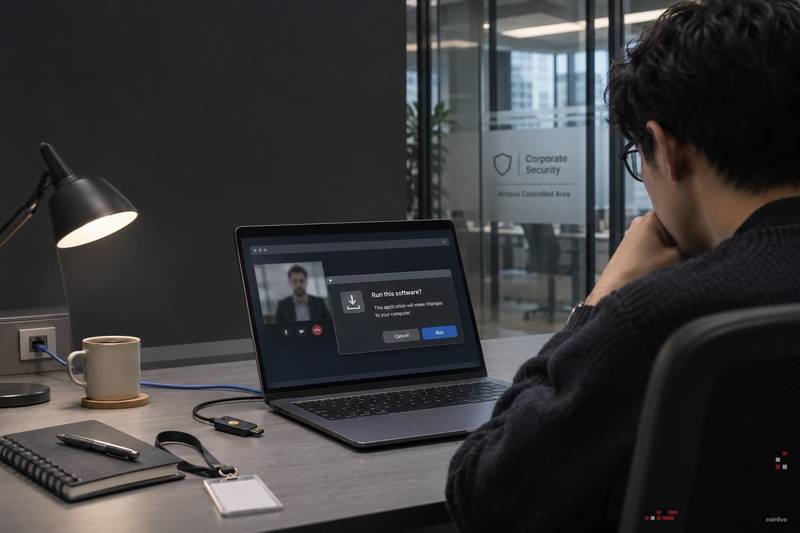
根据11月3日发布的调查报告,攻击者并未直接入侵系统,而是通过精心策划的社会工程学手段实施渗透。他们伪装成一家虚构公司的技术人员,对一名币安软件工程师发起虚假面试邀约。在交流过程中,诱导其下载一份看似正规的技术测试文件。
该文件包含恶意代码,成功感染了工程师的办公设备。攻击者借此获取内部凭证,并借助币安自研的人工智能工具进一步深入系统,最终控制热钱包并完成资金转移。
| 热钱包:连接互联网并用于频繁交易或流动性的加密货币钱包。与离线冷钱包相比,热钱包更容易受到黑客攻击。 | 10月29日 | 币安安全漏洞事件:63.4亿美元 | - | 11月3日 | 币安调查更新:揭露的攻击方法 |
网络安全组织“安全联盟”(Security Alliance, SEAL)数据显示,在10月28日至11月3日的一周内,共监测到99起独立的加密相关攻击事件,其中多数涉及社会工程学与网络钓鱼。
其中包括三起典型案件:诈骗分子冒充客户支持人员致电用户,导致合计损失约157万美元及1.12枚比特币;一名受害者因被冒充苹果客服人员诱导,泄露了存储在云服务中的加密恢复短语;另一人则在假冒的Telegram支持电话中主动提供钱包恢复短语。
SEAL还追踪到5,137个活跃的钓鱼域名,多以伪造邮件或网站形式出现,专门诱骗用户输入敏感信息。这类攻击的核心逻辑是诱导用户自行放弃安全防线,属于典型的“人为失误型”威胁。
亚科夫连科的提醒再次验证了一个关键结论:无论区块链技术多么坚固,一旦个体决策出现偏差,整个系统便可能面临崩溃。在当前加密生态中,提升用户安全意识、建立可执行的防护机制,已成为保护数字资产不可或缺的一环。
 196
 978
 469
 156
 981
 165
 695
 745
 782
714


