
 loading...
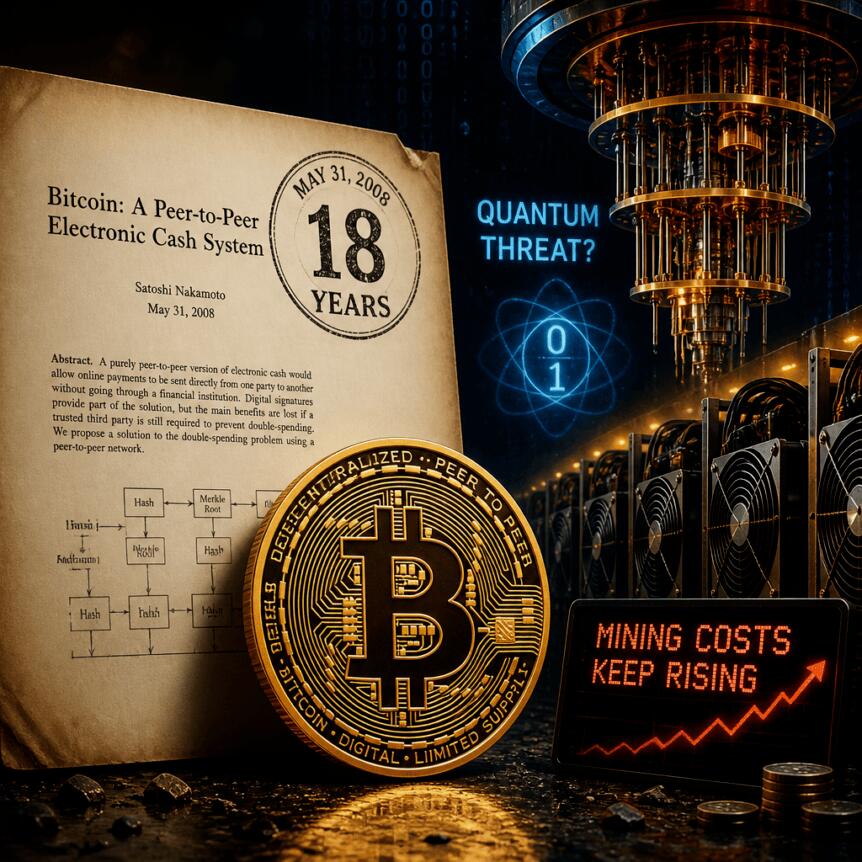
随着量子计算技术逐步演进,比特币网络中部分早期地址因公钥暴露而可能面临私钥被破解的风险。这类地址多源于早期交易格式及地址重复使用,理论上可被强大量子计算机逆向推导出私钥。
为应对这一长期隐患,比特币核心开发者科里·菲尔兹在11月4日发布的邮件列表提案中,提出一种名为“量子地雷”的防御机制。该机制要求任何试图花费易受攻击比特币的用户,必须从量子安全钱包中提供等额资金作为抵押。
若原持有者提前准备了所有权证明,可在发现异常交易后追回被盗资产,并没收攻击者的抵押品。此举将攻击成本提升至远超目标金额,从而形成有效威慑。
对于已丢失私钥或多年未动用的休眠钱包,菲尔兹还设计了一套拍卖系统。参与者可在攻击发生前对这些高风险资产进行隐秘出价。一旦攻击者尝试转移资金,系统将启动拍卖流程。
成功竞标者可获得攻击者抵押品的一部分,而若无有效出价阻止攻击,则相关硬币将被销毁。此机制不保证原持有者资金回收,但能显著降低攻击动机。
该机制依赖于全新的量子安全交易输出格式和网络共识规则变更。当前比特币协议尚未具备此类能力,且部署过程可能耗时数年。
此外,抵押金要求可能影响合法持有者的资金流动性。例如,持有1枚比特币于旧钱包者,需额外拥有1枚量子安全资产才能完成转账,若无其他资产则难以操作。
菲尔兹强调,该提案仅为思维实验,旨在激发社区讨论。他承认系统无法自动区分合法所有者与量子恢复者,也未指定具体实现路径。
Coinbase曾警告,迁移现有钱包以抵御量子威胁是一项复杂工程,需长期规划。Fireblocks研究指出,可能有数百万枚比特币位于易受攻击地址。
BitMEX此前提出另一方案:仅在出现实际量子攻击证据后才激活限制措施。相比之下,“量子地雷”更注重事前预防,但其设计细节如抵押比率、等待期长度、输标惩罚等仍待进一步讨论。
 825
 546
 450
 679
 377
 632
 795
 992
382
 492


