
 loading...
一起影响比特币挖矿行业的安全事件正在引发广泛关注。近日,卢克索科技(Luxor Technology)旗下“指挥官”管理工具遭黑客利用,导致超过十名客户的挖矿设备在短时间内被非法更改配置,算力被重定向至非指定挖矿池。
根据该公司在X平台发布的声明,其内部安全监测系统于前一晚检测到通过“指挥官”工具发起的异常远程指令行为。该系统具备实时追踪算力分配的能力,一旦发现偏离正常轨道的调度指令,便会立即触发警报。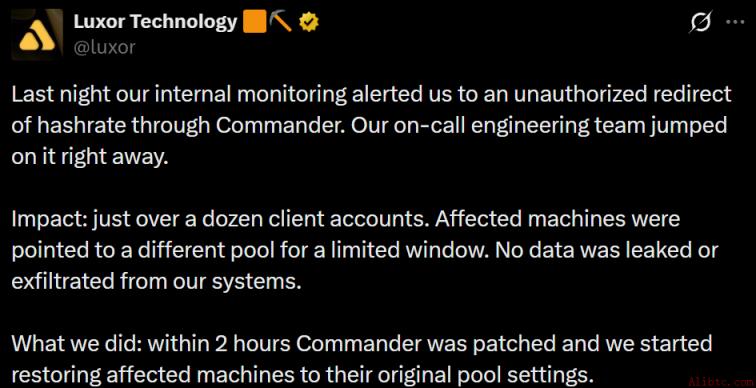 此机制成为本次事件快速响应的关键。
比特币矿工依赖专用硬件参与网络共识,通常加入挖矿池以提升收益稳定性。每个矿机需正确连接至指定服务器,才能将计算成果计入奖励池。当管理软件被入侵后,攻击者可通过统一命令接口,批量修改多台设备的连接目标,实现算力转移。
“指挥官”是一款基于云端的车队管理工具,支持对多品牌矿机(包括比特大陆、微矿、嘉楠等)进行集中部署与远程调控。此类集成功能虽大幅提升运维效率,但也意味着一旦权限泄露,潜在风险呈指数级上升。
卢克索团队迅速启动应急预案:首先定位问题源头,随后在两小时内完成补丁发布;紧接着展开恢复工作,逐步将受影响设备重新绑定回原定挖矿池。公司明确表示,所有用户无需主动操作,且将获得与正常挖矿产出相当的全额补偿。
值得注意的是,尽管系统功能已恢复正常,但官方未公布最终恢复完成时间。目前该工具处于稳定运行状态,用户可继续使用,但后续仍将发布详细事故分析报告,解释漏洞成因及防御改进措施。
此次事件仍存在若干悬而未决的细节:
目前所有推测均缺乏验证,唯有等待正式报告出炉,方可形成完整认知。
本事件凸显了集中式管理工具带来的双刃剑效应。虽然提升了运营效率,但一旦安全防线被突破,可能造成连锁性影响。对于大型矿场而言,这是一次关于权限管控与第三方依赖的重要提醒。
尽管卢克索表示系统由其自身监控发现,反应及时,但仍建议所有用户审查账户授权范围,确认是否有不必要的第三方访问权限。即使当前无需行动,也应保持警惕。
“卢克索指挥官劫持”事件在极短时间内影响了略多于十几个客户账户,技术层面已在两小时内修复,且赔偿机制已启动。然而,攻击路径、损失规模与具体涉事池信息仍待官方报告披露。现阶段,应以企业声明为唯一可信来源,避免传播未经核实的数据。未来,挖矿企业在采用集中管理工具时,必须强化身份验证与访问审计机制,防范类似风险再次发生。
 426
 290
 253
 617
 927
 245
 505
 995
 750
 509


