
 loading...
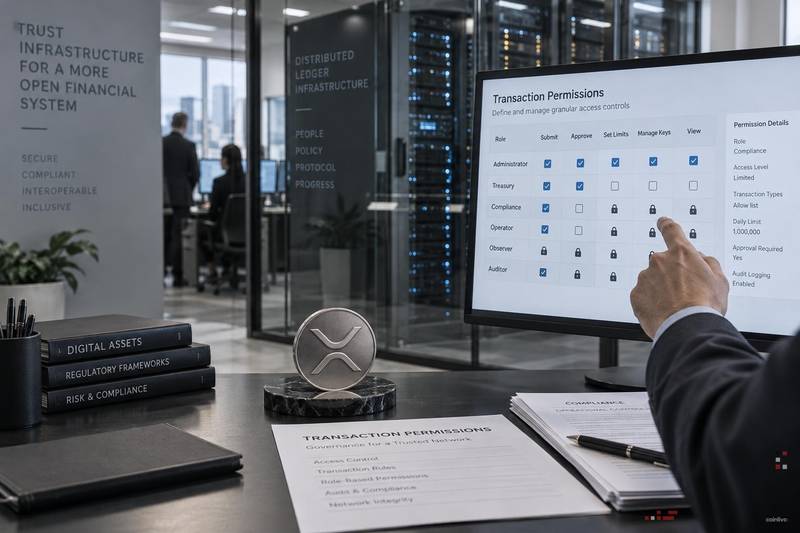
XRP Ledger(XRPL)正在推进一项关键的安全升级,新增细粒度交易权限功能。该机制允许账户所有者将特定操作的签名权授予第三方、服务或自动化系统,而无需共享主签名密钥。此举旨在解决企业在授权员工或集成应用时面临的权限失控问题,确保核心资产始终处于可控状态。
新功能采用分类控制策略,针对不同类型的链上操作设置独立权限。例如,支付处理系统可被授权仅执行转账类交易,而账户配置变更或大额资金转移仍需主密钥参与。这种设计实现了操作权限与控制权的物理分离,显著缩小潜在攻击面。
该模型借鉴了企业信息安全中的“最小权限”理念,即每个委托凭证仅覆盖明确限定的操作范围。一旦凭证泄露,其影响被严格限制在授权范围内,不会导致整个账户资产受损。同时,所有权限均非永久有效,需定期审查与更新,避免因组织变动或服务终止而遗留高风险配置。
对于需要频繁进行批量支付或自动化结算的企业而言,此机制大幅降低了对全量密钥托管的依赖。钱包开发商与应用服务商也可借此减少自身在安全事件中的责任敞口,增强系统整体韧性。
随着XRP在机构投资者中的关注度上升,包括其在现货ETF讨论中的角色日益凸显,此类协议层安全能力成为实现合规金库架构和托管集成的关键前提。完善的权限管理体系不仅提升运营效率,也为未来金融产品创新奠定基础。
尽管该功能增强了账户安全管理,但并不能替代严谨的密钥管理实践。团队在部署前必须明确各类交易类型的权限范围,确认链上撤销机制的有效性,并建立内部审计流程。若配置不当或授权过宽,仍可能引发新的安全漏洞。
 635
 797
 610
 930
 320
 551
 949
 364
 471
 266


