
 loading...
近年来,比特币和以太坊所依赖的加密机制面临一个被广泛讨论的潜在威胁:量子计算机。普遍预期其成熟时间在2030年代。然而,本周一场关于真实风险来源的辩论悄然升温,核心人物是两位区块链领域的重要思想者。
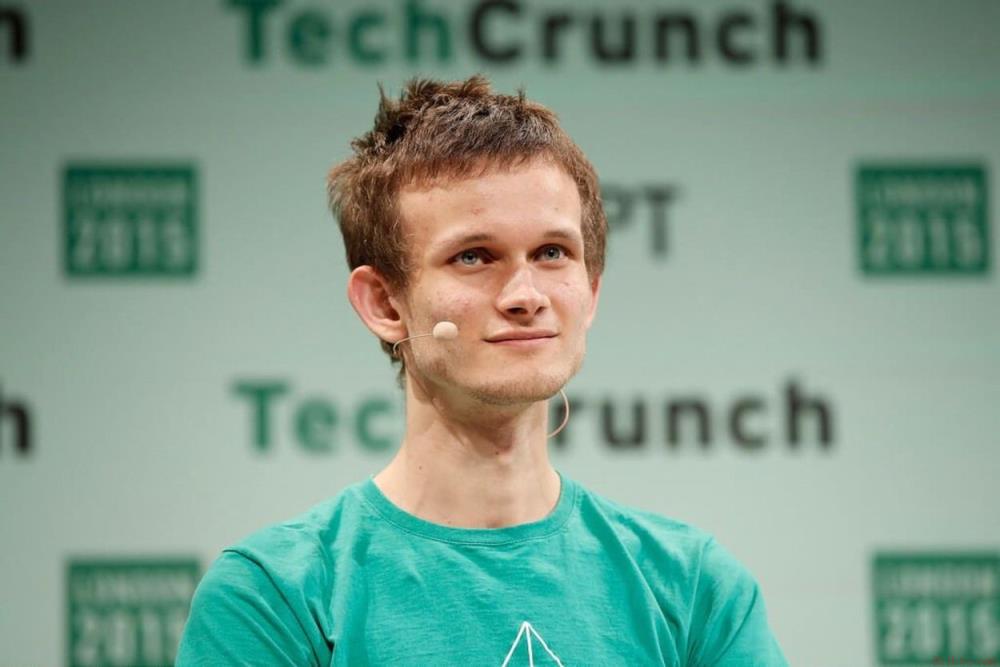
以太坊联合创始人Vitalik Buterin提出新观点:真正的挑战或许并非来自量子计算,而是由人工智能加速推进的数学突破。他指出,AI可能将过去五十年的密码学进展压缩至两年内完成,其中部分成果或可破解当前用于保护钱包的椭圆曲线数字签名算法(ECDSA)。
这场争议的导火索源自以太坊基金会研究员Justin Drake。在OpenAI公布数百项新数学成果后,Drake警示,若不采取预防措施,未来几年内可能出现针对现行公钥体系的可行攻击。
他的应对建议是进入“掩体模式”——将资产转移至从未在链上暴露过公钥的新地址中,从而降低被未来攻击锁定的风险。
Buterin公开支持该提议,并强调不应恐慌性抛售。他更关注的是长远规划:当前主流的后量子密码方案多基于格密码,如NIST于2024年选定的ML-KEM与ML-DSA标准。但他提醒,未来两年的AI进展可能严重削弱这些方案的安全边界,因此以太坊路线图正逐步向哈希类签名与证明结构迁移。
Cardano创始人Charles Hoskinson对此回应强烈。他在一篇长文中驳斥,称Buterin并未提供任何可信的格密码攻击路径。
他指出,历史上通用数域筛法(GNFS)之所以能大幅削弱RSA,是因为其依赖特定算术结构。而经过四十年研究,至今未发现对格问题具有同等破坏力的算法。此外,NIST设定的安全参数已充分考虑了现有格约简与筛分技术的改进空间。
Hoskinson还批评了Buterin提出的“密钥大小乘十”即可抵御攻击的说法,认为这是缺乏实证支撑的猜测,属于典型的“数字迷信”。
他进一步质疑:若AI真能威胁格密码,为何同样受到AI辅助攻击的哈希函数(如Poseidon)却未被波及?同时,他提醒以太坊曾多次调整设计方向,包括Plasma与早期Casper协议,说明技术路线需持续评估。
目前答案明确:没有证据表明现有算法已被攻破。无论是比特币的ECDSA还是SHA-256,均未出现可用的攻击手段。
争议焦点在于未来十年应如何布局防御。Buterin主张双轨并行——采用基于哈希的结构作为过渡,同时为量子与AI双重风险做准备。而Hoskinson警告,若因担忧而放弃格密码部署,可能延误已在通信系统中应用的量子防护建设,反而延长暴露期。
值得注意的是,格密码不仅用于签名,还支撑加密与密钥交换功能,这是隐私系统与安全通信的基础,仅靠哈希无法替代。
行动建议比想象中简单,但远胜于无动于衷。双方共识的核心是:坚持基础安全习惯。
避免重复使用地址至关重要。一旦交易签名,公钥即在链上可见,这正是未来攻击所需的关键数据。硬件钱包、强备份与自托管仍是抵御风险的第一道防线。
更重要的是,应关注学术论文而非社交媒体言论。若AI在格约简方面取得实质性突破,最早将出现在同行评审的密码分析期刊中,而非某次被盗事件。
截至目前,比特币与以太坊价格几乎未受影响。这场争论本质上是一场关于技术演进方向的理性探讨,而非短期抛售信号。
 581
 652
 118
 363
 447
 771
 432
 146
309
 245


