
 loading...
据XRPL官网发布的报告,一名研究人员于9月22日通过XRPL漏洞赏金计划提交了一项关键安全缺陷。该漏洞存在于支付引擎中,可能导致攻击者在特定条件下生成并花费未实际存在的XRP。
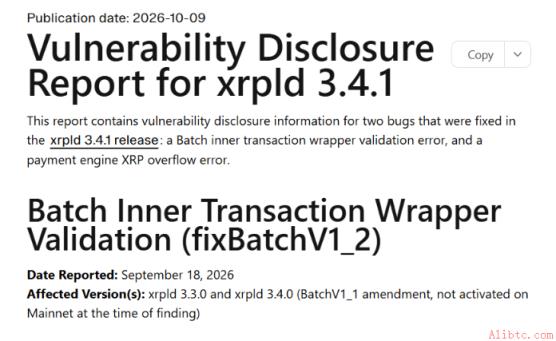
该问题根源在于支付引擎在处理多条订单簿报价时,对金额累加过程缺乏溢出检测。由于XRP余额以64位整数形式存储,当累计值超过上限时会发生回绕,导致计算结果变为极小数值。
在此情形下,系统会向每个报价方全额支付,但仅向交易发起方收取这个极小金额,从而形成“无中生有”的XRP。尽管技术上复杂,但实际利用成本极低——只需数百XRP作为初始储备,即可触发这一异常流程。
更值得注意的是,两个原有防护机制均未能识别此问题:账本的不变量检查依赖相同未受保护的算术逻辑,同样发生回绕;而账户余额独立校验也未触发,因为新生成的XRP被分散至数百个账户,未单点超标。
通常情况下,涉及核心协议变更需经验证者共识投票并持续两周才能生效。然而,鉴于该漏洞虽严重但实际利用门槛高且暂无公开滥用迹象,XRPL团队决定跳过常规流程,在各节点完成升级后立即启用修复。
官方声明指出:“相比数周的高风险暴露期,短暂的升级窗口更能保障网络整体安全。”
RippleX Engineering团队在独立环境中复现了该漏洞,并确认所生成的XRP具备完全可花费性。基于此,其严重等级从“重大”上调至“严重”。截至9月25日,已有超过80%的默认UNL验证节点完成xrpld 3.4.1版本更新。
该发现归功于研究人员Cayden Liao与Veria AI。报告强调,由于普通支付极少触发此类极端条件,该漏洞可能长期未被察觉,直至本次主动审计才浮出水面。
 995
 951
 994
 230
627
 526
 519
 298
 178
 313


