
 loading...
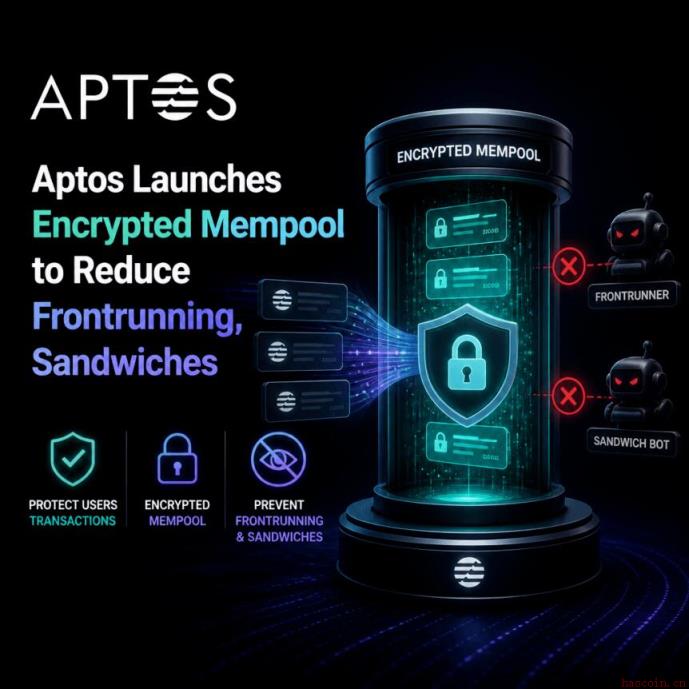
Layer-1区块链Aptos推出一项新功能,旨在帮助交易者规避最大可提取价值(MEV)相关攻击,包括抢跑交易和三明治攻击。周一,Aptos宣布其“加密内存池”已在主网正式上线,允许用户选择将待执行交易保持加密状态,直至区块排序最终确定。
当前主流链上交易在提交后,所有监控网络的节点均可实时查看交易内容,包括调用函数、涉及资产、金额及交互合约等信息。此类透明性使机器人能够提前获取数据,并通过插入前置或穿插交易获利,从而损害普通用户利益。
据Cointelegraph对EigenPhi数据的分析,2025年10月前12个月内,三明治攻击导致以太坊交易者损失约6000万美元。而在Solana网络,Bitquery统计显示,过去11个月中,此类攻击为机器人带来2970万美元收益,影响超过220万个钱包地址,发生次数达690万次。
当用户启用该功能时,兼容钱包或应用会在本地设备端对交易进行加密后再发送至Aptos网络。交易中的资产、金额等敏感信息被隐藏,但发送方地址与Gas费用仍对外可见。
加密后的交易进入内存池——即等待被打包进区块的暂存区域。验证节点在不掌握具体内容的前提下完成交易顺序共识。一旦排序确认,所有节点协同解密并执行交易,记录于链上。整个过程无单一节点可独立解密。
这种机制有效防止机器人读取待处理订单,避免其利用信息优势插入交易套利,从而保障用户权益。
尽管安全性提升明显,该功能也带来额外成本与微小延迟。根据Aptos开发文档,加密交易需支付至少为网络基础最低价格两倍的Gas费。在50个节点的测试中,系统每个区块平均增加约20毫秒处理时间。
值得注意的是,加密内存池并非Aptos独创。Gnosis Chain已于2024年7月部署基于Shutter协议的类似方案,而以太坊的Flashbots Protect则通过私密路由机制将交易传递给区块构建者。
Aptos强调其核心优势在于:由现有验证节点共同承担交易排序与解密任务,无需依赖外部解密委员会或可信第三方构建者,提升了去中心化程度与系统可靠性。
 944
 422
 349
 401
 729
 578
 380
 412
 447
 1006


