
 loading...
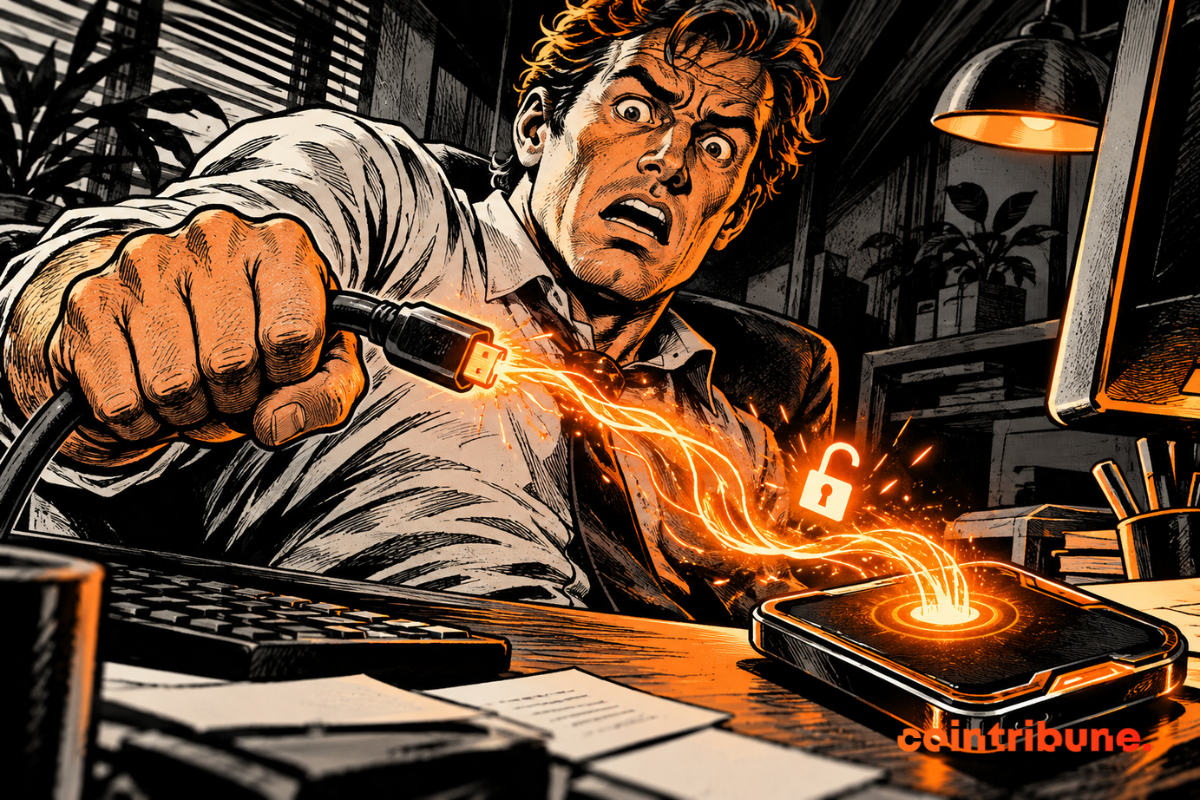
在10月21日披露两个高危PHP漏洞的详细信息后,币安创始人赵长鹏(CZ)向全球互联网用户发出安全提醒。他指出,由于攻击者可在未认证状态下利用这些漏洞,用户仅浏览某个网页就可能面临账户信息泄露或设备被远程控制的风险。
赵长鹏于当日通过X平台发布声明,提及编号为CVE-2026-109618与CVE-2026-109619的两个漏洞,并强调:“即便你认为自己很谨慎,接下来几天也应格外小心,因为并非所有网站管理员都能及时部署补丁。”
美国国家安全局(NSA)下属网络部门已建议所有使用PHP的组织尽快完成更新;若无法立即修复,则应将相关系统断网隔离。联邦调查局(FBI)也同步呼吁运营方关注异常启动的命令行进程,这可能是攻击信号。Cloudflare表示,在漏洞正式公布前,其默认防火墙机制已提供有效防护。
据PHP基金会博客披露,这两个漏洞的编号自10月20日起在网络流传,但最初错误标注了发布时间,且误将严重性评级设为满分10.0,而真实评分为9.2。此外,部分研究机构在未达成共识前便提前发布了概念验证视频和补丁镜像。值得注意的是,基金会当时并未发现可运行的攻击代码,但赵长鹏随后证实,漏洞公开后不久即出现真实世界中的利用实例。
尽管存在广泛担忧,但多个区块链生态明确回应:其技术架构未受波及。BNB Chain高管Nina Rong指出,该网络核心组件不依赖PHP,因此不受此次漏洞影响。去中心化交易平台PancakeSwap亦发布公告,强调其基础设施中完全不存在PHP使用场景,用户资产安全无忧。
赵长鹏转发了PancakeSwap的声明,并补充道:“大多数项目至少应主动发布此类澄清,以减少公众误解。”
与此同时,OpenAI透露,其“Patch the Planet”计划支持了此次漏洞的发现工作。公司称,该问题属于近年来最具破坏潜力的漏洞之一,并表示其人工智能模型已在攻击者之前完成分析与响应,确保了关键系统的及时保护。
以太坊联合创始人Vitalik Buterin曾提出观点,认为随着具备数学证明能力的AI出现,传统网络安全防线或将面临根本性挑战,暗示未来防御体系需重新构建。
 409
 995
 663
 540
 900
 533
 860
 356
 506
 806


