
 loading...
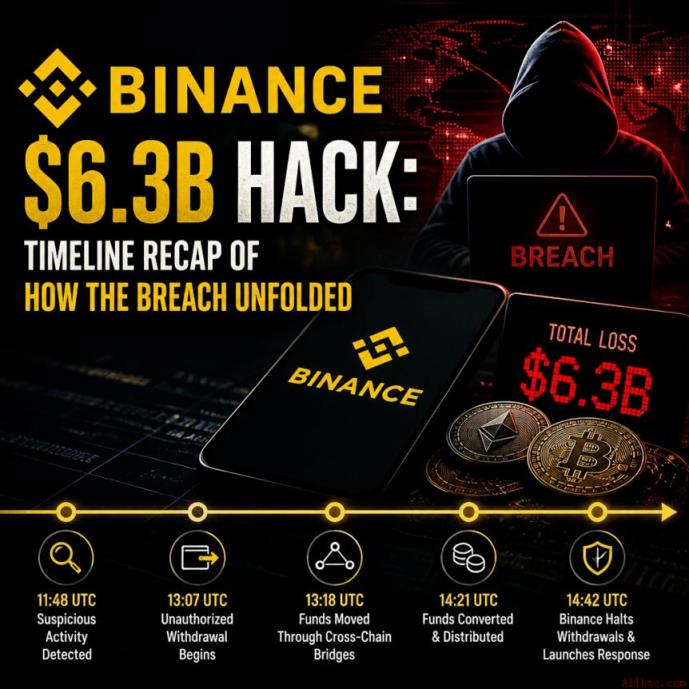
加密货币领域迎来史上最严重的安全事件之一:币安在协调世界时(UTC)周四晚8点04分遭遇大规模黑客攻击,据估算损失高达63亿美元。此次攻击与上月Bitget事件同源,指向同一支朝鲜背景的黑客组织,其迅速展开资产转移策略。
为绕过中心化稳定币的“暂停键”,黑客将目标锁定于可被冻结的USDT和USDC,并立即通过做市商将其兑换为不可冻结的原生资产,如比特币(BTC)和以太坊(ETH)。CertiK工程师Dickson Wu追踪数据显示,在事件发生不到一小时后,即UTC时间20:59,已有3.25亿美元的USDT被出售并换得等值以太坊。
面对这一危机,Tether、Circle等稳定币发行方迅速响应。Tether在攻击发生后仅37分钟便冻结了约15.67亿美元的涉案USDT,Circle紧随其后,在三分钟内冻结了8.23亿美元的USDC。Ripple与World Liberty Financial也加入冻结行列,形成多层防御网。
值得注意的是,冻结并不等于追回。这些操作仅阻止攻击者使用相关代币,但无法自动返还资产给币安或其用户。
去中心化借贷平台Aave进一步加剧局势复杂性。在UTC时间20:58至21:01之间,攻击者向Aave V3存入6000万美元的USDT,并借出4460万美元的包装以太坊(WETH)。LlamaRisk报告称,该头寸维持超额抵押状态,未对协议造成系统性风险。
然而,由于抵押品已进入公共流动性池,即便将钱包列入黑名单,也无法直接取回资产。正如Aave Chan Initiative创始人Marc Zeller所言:“这些是真实有美元支撑的资金,即使在协议眼中属于犯罪行为,只要抵押充足,就无法强制撤回。”
为防范潜在风险,Aave短暂冻结其V3和V4市场,但随后解除限制,确认合约本身未受影响,现有用户仍可自由提款与平仓。
根据区块链分析公司Elliptic的数据,截至周五早上7点,已有28.4亿美元被成功冻结,但仍有约33.3亿美元的资产由攻击者控制,主要为比特币与以太坊等无中心化发行方的原生加密货币。
这类资产一旦转入去中心化网络,便难以通过单一指令冻结。虽然交易活动可能受到链上监控和追踪限制,但真正实现追回仍需依赖执法介入与跨司法协作。
币安方面表示,将动用用户安全资产基金(SAFU)及公司自有资金弥补全部损失,并强调用户资产依然安全。首席执行官Richard Teng透露,交易所已启动资产追回行动,正与执法机构及区块链分析团队紧密合作。
 1002
 951
 568
 697
 675
475
 565
 998
 575
 242


