
 loading...
在2025年5月推出的以太坊“Pectra”升级中,EIP-7702协议正式上线。该机制允许标准钱包通过一次性签名,临时将操作权限委托给智能合约执行,旨在提升普通用户在交易、批量操作等场景下的使用体验。
此前,以太坊外部拥有账户(EOA)仅能执行基础资产转移和交易签名,而具备高级功能的智能合约钱包则需复杂配置,难以普及。EIP-7702的出现填补了这一空白,使现有钱包无需迁移即可获得类似合约钱包的灵活能力,如批量转账或代付Gas费。
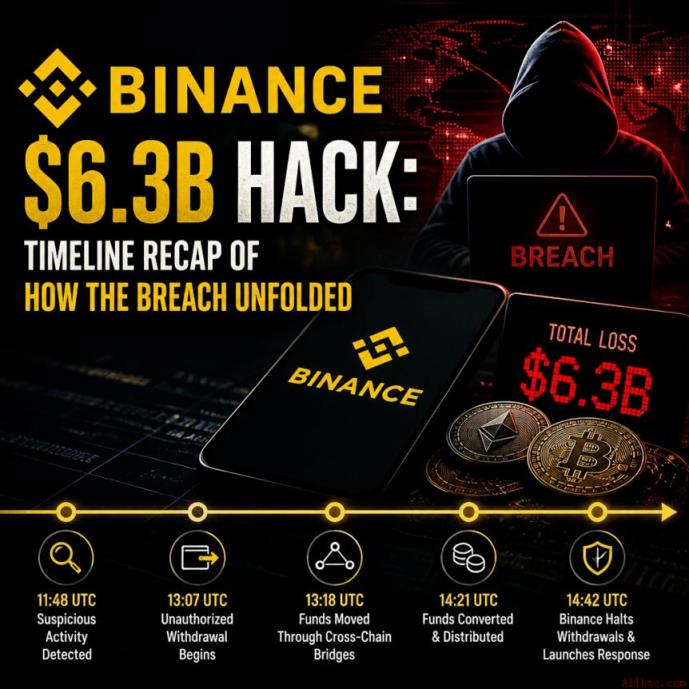
据区块链情报机构TRM Labs披露,2026年10月29日,攻击者利用该机制对币安热钱包发起攻击。其核心手法是在单笔交易中提交50个预先生成的EIP-7702授权指令,目标指向由攻击者控制的资金归集合约(Sweeper Contract)。
由于以太坊钱包采用递增的交易计数器(Nonce)机制,每个签名仅在特定值下有效。攻击者提前覆盖连续50个Nonce范围,确保无论钱包后续执行哪一交易,都可能触发其中一个已签名授权,从而实现无须实时干预的恶意委托。
一旦授权生效,热钱包即按攻击者设定的逻辑运行。根据时间线分析,从委托激活起约三分半钟内,该钱包所有余额被清空,包括约16.15亿美元的USDT以及63种其他代币。随后数小时内,攻击者持续利用流入资金进行二次扫荡。
此次事件导致币安整体损失估算达63.6亿美元,成为以太坊生态近年来最严重的安全事件之一。
EIP-7702的本意是增强用户体验,但其安全性边界模糊。由于授权机制无法验证签名行为的合法性,一旦攻击者获取部分签名权限,即可通过自动化流程大规模滥用。
本次事件凸显出一个关键问题:当技术创新追求极致灵活性时,若缺乏对权限生命周期与验证机制的严格约束,极易被恶意利用。目前,相关技术细节已由安全研究团队公开,供社区复盘与防御方案优化。
 807
 870
 993
 692
 544
 343
 1007
 783
 951
 270


