
 loading...
11月1日,币安在遭遇重大安全事件后,宣布逐步恢复多个主流区块链网络的提现服务,标志着资产追回与系统修复工作取得关键进展。此次恢复涵盖Solana、XRP、Arbitrum及Tron网络,此前这些通道因安全风险被全面暂停。
币安在周日通过X平台发布多项更新,明确采用渐进式方式重启服务。首批恢复包括Arbitrum和Tron网络的提现权限,涉及ARB、ETH、USDT、USDC、TRX等主流资产。随后,Solana网络的SOL、USDT和USDC也陆续开放。
这一恢复进程建立在前期已恢复比特币、以太坊、BNB智能链、狗狗币、Base和Optimism等网络的基础上。币安强调,恢复顺序基于网络使用频率与风险评估,并非一次性全面重启,旨在降低二次故障风险。
尽管原计划于11月1日UTC时间06:00至09:00启动部分网络恢复,但实际执行中仍存在延迟。部分项目如Zcash、Toncoin、Polygon、Avalanche和Sui虽被列入第一阶段,但尚未实现实时提现。用户需持续关注官方状态页面获取最新信息。
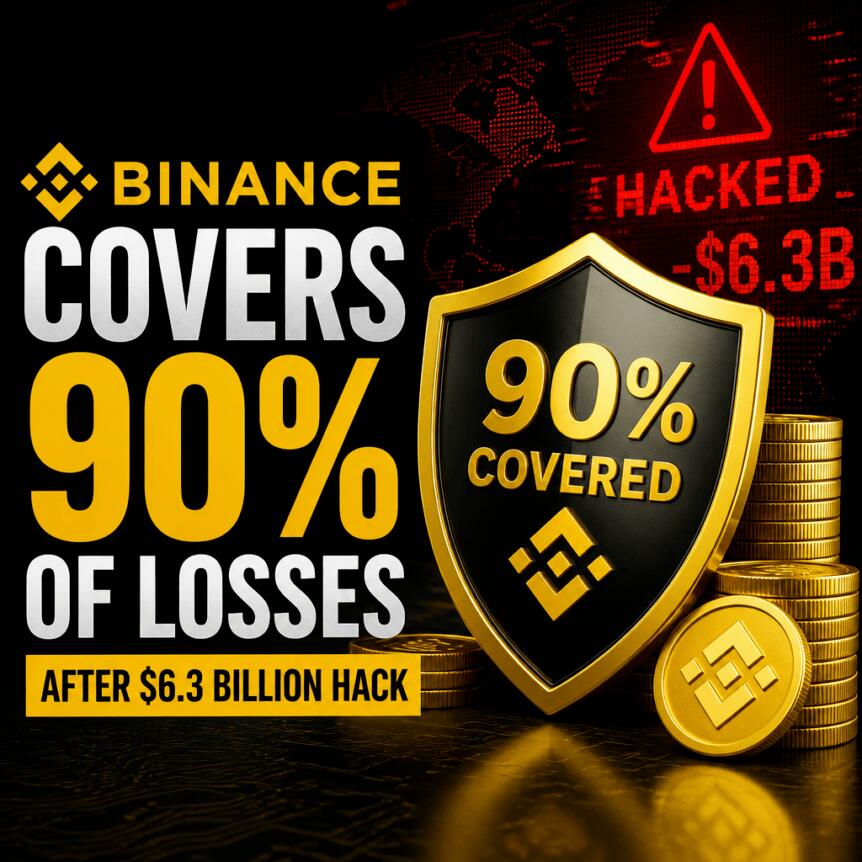
币安确认,目前已通过自有资金补充了约95%的被盗资产,高于此前披露的90%。在比特币、以太坊、USDT、BNB、Solana、USDC、XRP、RLUSD、USD1和Zcash这十种核心代币上,已实现全额储备覆盖。
剩余约5%的资产缺口主要集中在流动性较低的非主流代币。根据披露,币安动用超过63.4亿美元公司资金弥补损失,其中包括约30亿美元冻结资产。资金来源包括“用户安全资产基金”(SAFU)、公司国库以及期货保险基金。
币安重申,客户无需承担被盗资金带来的财务影响。但需注意,资产补充与被冻结资金的追回属不同范畴。公司预计将于11月3日发布完整的零知识证明报告,进一步验证储备状况。
10月31日,美国联邦调查局(FBI)正式公布调查结论,将此次币安攻击定性为由朝鲜国家支持的黑客组织所为,行动代号“TraderTraitor”。FBI指出,被盗金额超过60亿美元,且攻击者主要将资金转换为以太坊进行转移。
调查人员警告,攻击者可能利用去中心化金融协议和即时交易所规避追踪,呼吁加密服务提供商屏蔽已知洗钱地址。币安表示,攻击始于10月29日UTC时间20:05,入侵点为热钱包,导致约63亿美元加密资产被转移。
此次事件属于针对交易所基础设施的重大技术攻击,而非面向普通用户的诈骗行为。在完成内部审计与系统加固前,所有提现功能均处于暂停状态。币安承诺将在调查结束后发布详细事件报告,目前恢复工作与联邦调查同步推进。
 448
 452
 228
 152
 802
 124
 648
 926
 626
 558


