
 loading...
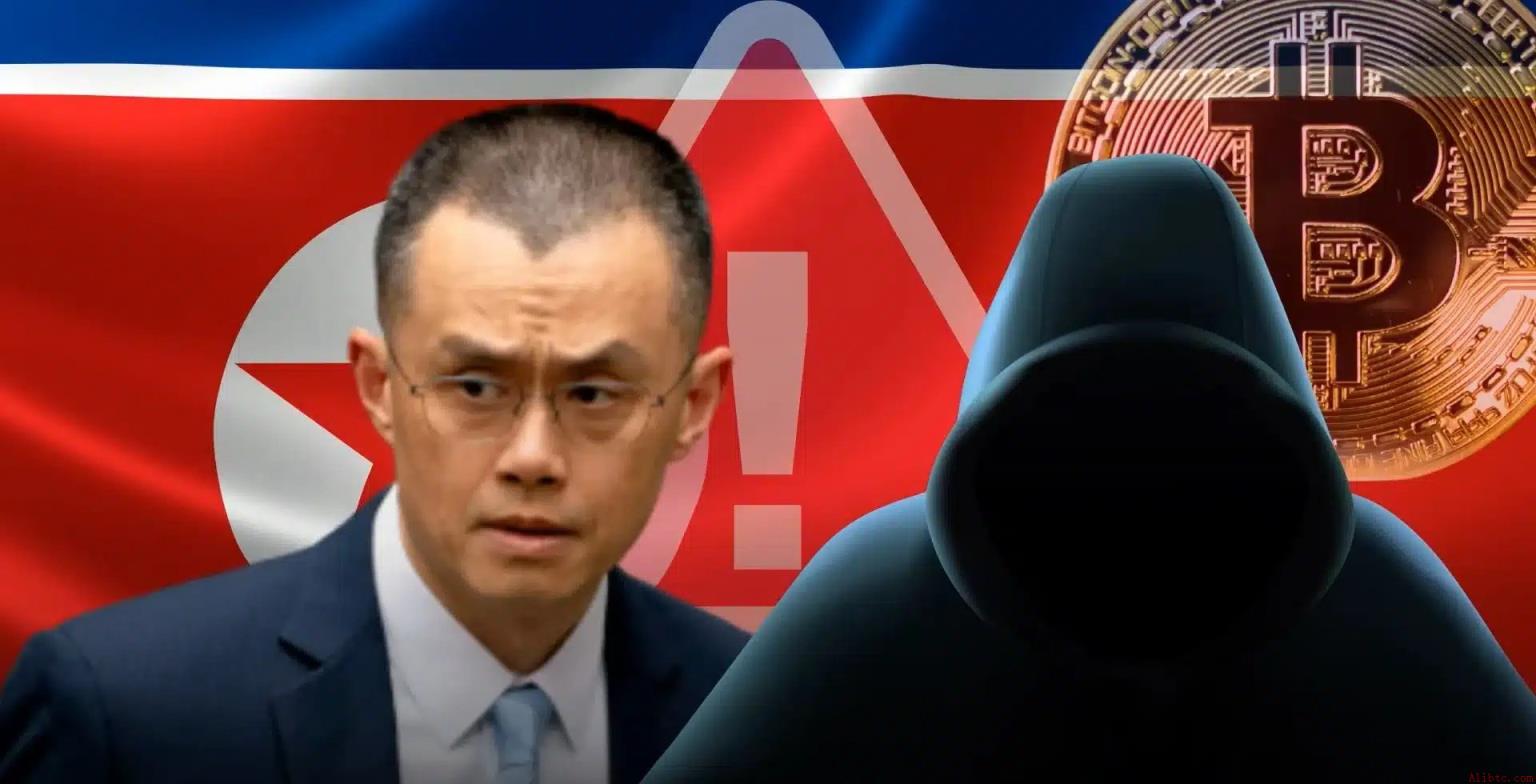
10月29日,全球领先的加密货币交易平台币安遭遇重大网络安全事件,被盗金额达63亿美元。美国联邦调查局(FBI)迅速介入调查,并启动对相关资金流向的实时追踪。在公共区块链上,攻击者快速将赃款兑换为以太坊,引发行业震动。
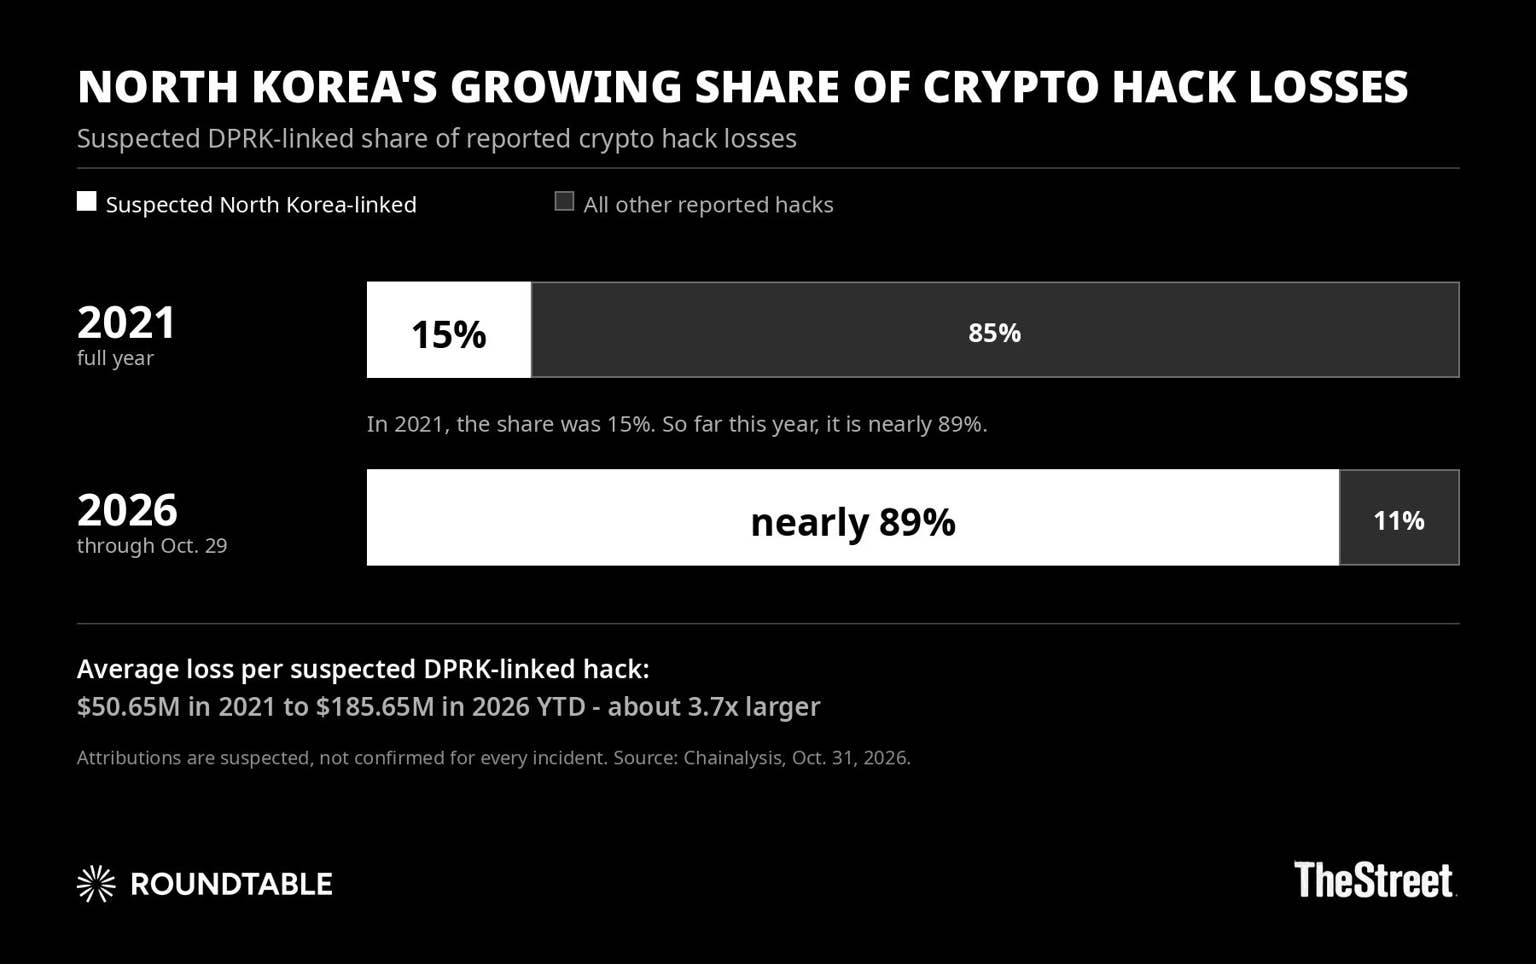
美方将此次攻击归责于名为“TraderTraitor”的黑客团体,声称其受朝鲜政府支持。对此,朝鲜方面作出强硬回应。金与正通过国家通讯社朝中社(KCNA)公开驳斥,称相关指控是毫无根据的政治抹黑,严重损害国家尊严。
FBI坚持认为该事件与朝鲜存在直接关联,但尚未公布确凿证据。与此同时,部分独立工程师提出新线索,指出被盗资产已被转移到Solana网络。尽管这些信息尚未验证,但已在社区引发广泛讨论。
社交媒体上,用户观点呈现多元分化。@MotiurRahman 认为,将矛头指向朝鲜是典型的地缘政治推诿,真正动机应被理性看待。而Web3爱好者 @Grnebreezy 强调,无论政治如何辩解,区块链的透明性终将暴露资金路径。
@WuBlockchain 政治否认无法掩盖链上轨迹——phantomBlaze (@Grnebreezy) 2026年11月3日
近年来,每当大型数字平台发生安全事故,朝鲜往往成为首要怀疑对象。原因在于,该国长期依赖网络犯罪获取外汇收入。由于国际制裁封锁了传统贸易渠道,平壤训练了大量技术人才,专门从事境外数字资产窃取。
历史记录显示,2022年,朝鲜背景黑客曾攻击Ronin Network,盗走6.25亿美元;同年又入侵Harmony桥接系统,夺走1亿美元。国际安全机构曾将这些资金流向追溯至国家控制账户,证实其具备系统性网络掠夺能力。
如此规模的资金流失也引发了关于内部风险的讨论。在社交平台X上,@Shmoneycrypto 提出质疑,认为更可能是公司内部员工所为,而非外部攻击。
@WuBlockchain 这是内部作案,哈哈——shmoneycrypto (@shmoneycrypto1) 2026年11月3日
现代网络犯罪中,内部渗透常通过心理操纵实现。攻击者伪装成高薪招聘方,在LinkedIn等平台建立虚假身份,瞄准平台安全团队成员。经过长时间沟通建立信任后,诱导目标下载含恶意程序的“技能测试文件”。
一旦员工打开文件,隐藏病毒即刻植入系统,窃取密钥并上传至远程服务器。攻击者随后利用合法凭证登录系统,完成资金转移,整个过程对系统而言如同正常操作,极难察觉。
 299
 686
 201
 382
 959
 570
837
 979
 640
 642


