
 loading...
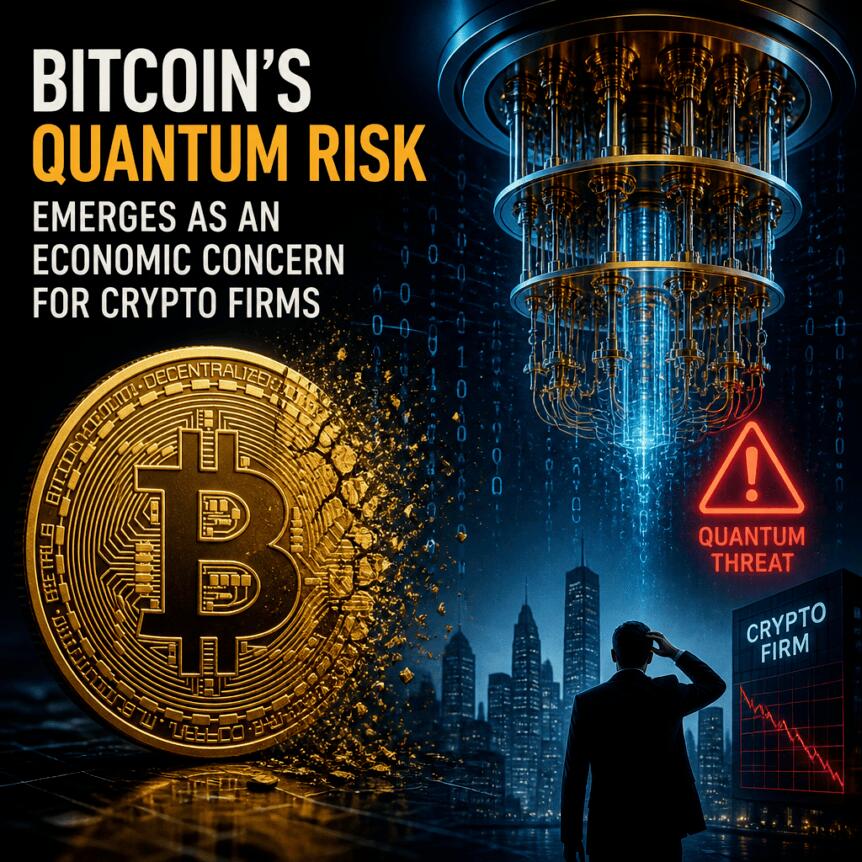
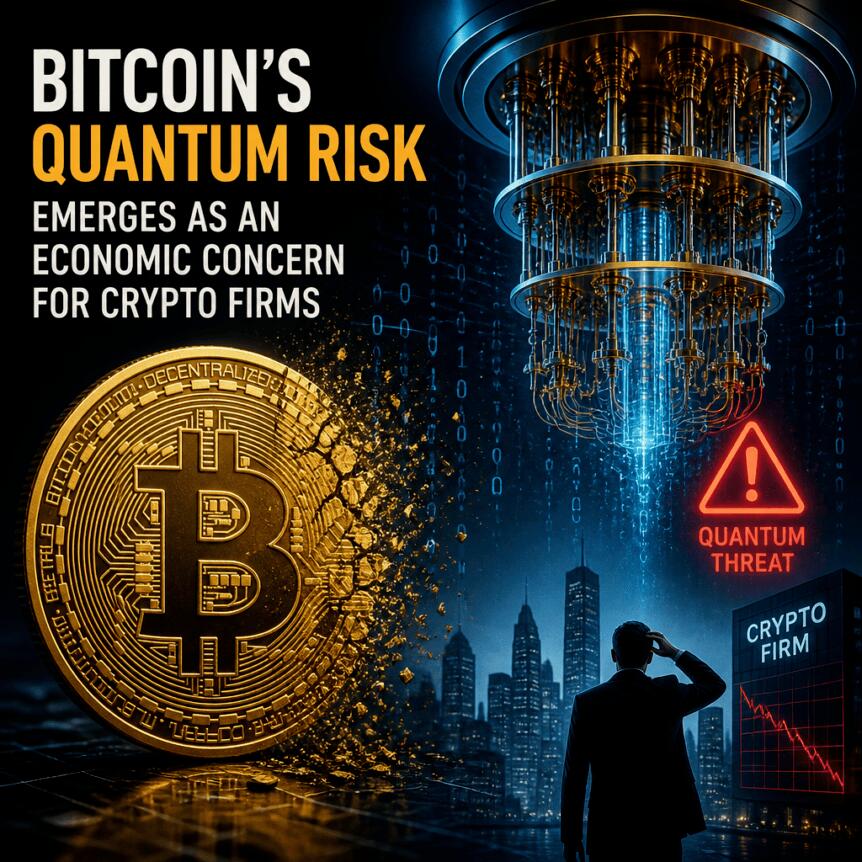
国际证监会组织(IOSCO)于4月发布的一份63页报告,首次系统性评估量子计算对全球金融体系的潜在冲击。尽管报告未直接提及比特币,但其链上数据表明,该网络可能承载金融业中规模最大的暴露密钥存量。
报告将量子计算列为中长期网络安全挑战之一,明确指出当前尚无实际可用的量子计算机能破解主流加密算法。然而,行业普遍预期,具备破解能力的设备可能在2030至2035年间出现。为此,企业应从现在起着手准备向后量子密码学过渡。
报告列举以太坊、Solana和波场作为典型区块链案例,强调迁移至抗量子签名机制需进行硬分叉,并依赖数千个独立节点协同完成。这一去中心化特性导致升级过程难以强制推进,可能呈现碎片化与延迟。
以美国国家标准与技术研究院(NIST)发布的ML-DSA-44标准为例,其生成的数字签名大小约为2,420字节,相较比特币现行64字节签名扩大了35至40倍。今年4月对Solana抗量子测试网的实测显示,吞吐量因此下降近90%。
根据比特币开发者詹姆斯·洛普5月的链上分析,约有693万枚比特币(占总供应量的34.6%)处于公钥可被推导私钥的状态。这些资产主要集中在早期的P2PK输出地址及重复使用地址中,一旦量子攻击实现,相关资金可能面临不可逆风险。
报告特别警示“现在收集,稍后解密”型攻击:攻击者可提前获取链上公开信息,在未来利用量子计算机批量破解。若持有者无法识别或行动迟缓,这些休眠资产或将永久锁定。
目前已有多个提案试图缓解风险。BIP 360提出引入类似Taproot的链下公钥存储机制,但仅适用于新交易,无法覆盖已暴露的旧币。而由洛普牵头的BIP 361则旨在逐步淘汰旧式签名结构,但尚未列入近期开发路线图。
IOSCO理事会主席让-保罗·塞尔瓦强调:“过渡的复杂性意味着金融部门必须立即启动准备工作。”他同时提醒警惕“量子拖延症”——即因等待更清晰指引或技术成熟而延误应对。
该机构表示,量子计算议题将持续作为2027年前的重点监管方向。
 624
 918
 636
 1009
 202
 258
 942
292
 975
 881


