
 loading...
比特币硬件钱包制造商Coldcard就其官方社交媒体账号于10月11日发布的欺诈性内容展开调查。该帖子声称存在固件漏洞,诱导用户访问伪造网站并提供敏感信息,但公司核查后未发现任何未经授权的登录行为。
该虚假消息发布于UTC时间02:00,谎称需迁移钱包以应对安全缺陷。所指向的仿冒网站要求用户输入12或24词恢复助记词及可选口令,一旦泄露,攻击者即可重建钱包并转移资金。
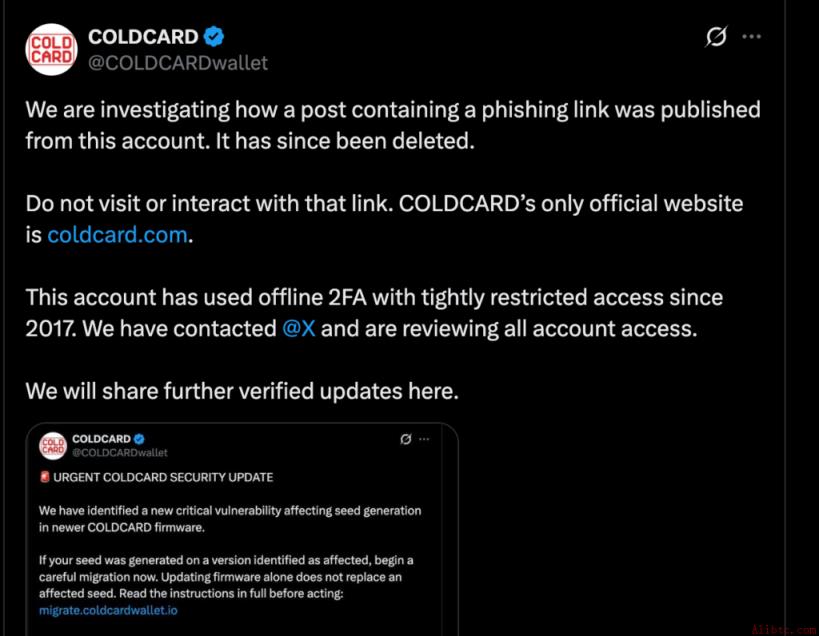
Coldcard强调,其唯一官方网站为https://coldcard.com,合法的固件更新不会要求用户在网页上输入助记词或口令。公司重申,切勿通过非官方渠道分享私钥、备份文件或密码等敏感信息。
此次钓鱼帖引用了2026年初披露的真实种子生成缺陷,但目前无证据表明两者存在直接联系。公司明确表示,尚未发现与该事件相关的新型设备漏洞或远程利用手段。
该漏洞源于2021年版本固件,削弱了密钥生成过程中的随机性,具备足够算力的攻击者可能逆向推导出私钥。截至8月25日,区块链分析机构追踪到8,865个受影响地址,累计损失约1,789.28 BTC,价值超1.14亿美元。
Galaxy Digital数据显示,此次事件至少涉及三波攻击浪潮,怀疑存在第四波,总损失可能逼近1.3亿美元。该事件也显著推高7月加密货币盗窃总额——达2.474亿美元,远高于4月的6.44亿美元。
DefiLlama记录显示,因Coldcard漏洞导致的比特币损失中,有至少1亿美元归因于该系列攻击,波及约7,300个钱包。
Coldcard自2017年起采用离线双因素认证机制,严格控制账号访问权限。尽管如此,内部审查仍未发现可解释该帖子发布的异常登录或会话活动。
公司已向X平台提出正式请求,要求排查是否存在凭证泄露、活跃会话残留、第三方应用授权或其他技术路径导致内容被非法发布。根本原因仍在调查中,尚无定论。
截至目前,未报告任何经核实的用户资金损失。同时,无法确认攻击者是否获取了账号凭证或利用了平台层面的安全短板。
本文旨在提升公众对数字资产安全的认知,不构成任何形式的投资或安全建议。
 903
 362
 276
 690
 377
796
 850
 619
 740
 881


