
 loading...
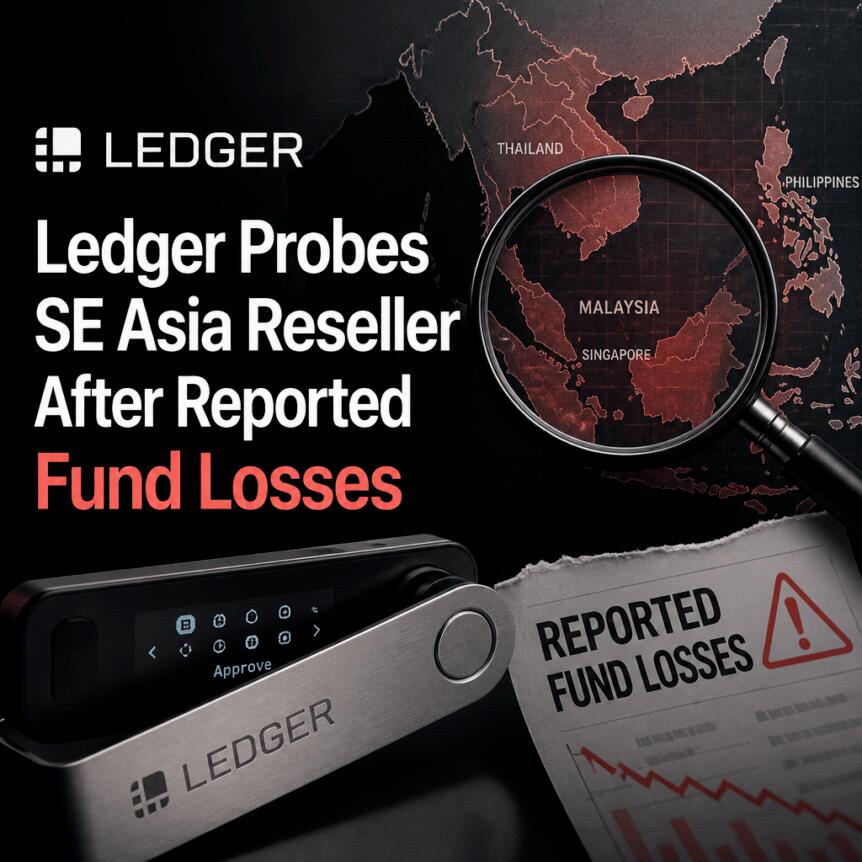
近期,全球知名硬件钱包品牌 Ledger 正展开对一起重大安全事件的调查,涉及其在东南亚地区的授权经销商 CryptoBilis。据链上分析机构估算,此次事件可能导致超过 7200 万至 8600 万美元的加密资产被盗,引发行业广泛关注。
Ledger 官方在 X 平台确认,正在针对来自印度尼西亚、马来西亚和菲律宾市场的客户报告进行调查。这些用户反映,在购买设备后发现资产丢失,而问题设备均通过 CryptoBilis 渠道获取。为此,Ledger 已要求该经销商暂时停止所有销售与发货活动。
官方提醒,过去 90 天内从该渠道购入且尚未完成设置的用户,应暂缓启动设备配置流程。对于已启用设备的用户,强烈建议生成新的助记词,并将资产转移至全新、可信来源的 Ledger 设备中,以降低风险。
链上研究员 tanuki42 追踪到超过 7200 万美元的资金流入疑似被盗地址,而另一名分析者 Specter 则估算,涉及 BTC、ETH 和 TRX 的总损失金额接近 8600 万美元。尽管这两个数字尚未被 Ledger 官方证实,且存在部分交易重叠的可能性,但整体损失规模已引起监管与社区高度警惕。
另有机构 MistTrack 表示,实际损失可能逼近 9000 万美元。同时,Tether 已采取行动,冻结了与本次事件相关地址中的 USDT 币种,防止资金进一步流转。
目前可查信息显示,这是一起典型的本地化供应链攻击。币安联合创始人赵长鹏(CZ)指出,初步证据表明,少数用户收到了经过物理篡改的假冒设备,而非系统性入侵。
前 Mt. Gox 首席执行官 Mark Karpeles 也参与调查,他检测到部分设备内部存在隐藏硬件模块,能够监听用于显示恢复助记词的通信信号。这意味着即使安全芯片本身完好,攻击者仍可通过截取通信内容获取用户的私钥信息。
Ledger 重申,其自身的基础设施、系统和服务并未受到损害,受影响范围仅限于通过 CryptoBilis 销售的特定批次产品。
一位名为 Edward Winz 的用户公开承认自己是受害者之一,其账户被盗金额达 100 万美元。这一案例凸显了硬件钱包并非绝对安全,尤其在非官方渠道购买时风险更高。
值得注意的是,此事件发生仅一个月后,竞争对手 Trezor 也遭遇类似安全事故,超过 8 万名美国用户的数据被泄露,反映出整个硬件钱包生态面临日益严峻的安全挑战。
 496
 966
 706
 372
 495
 166
 131
 480
 800
 875


