
 loading...
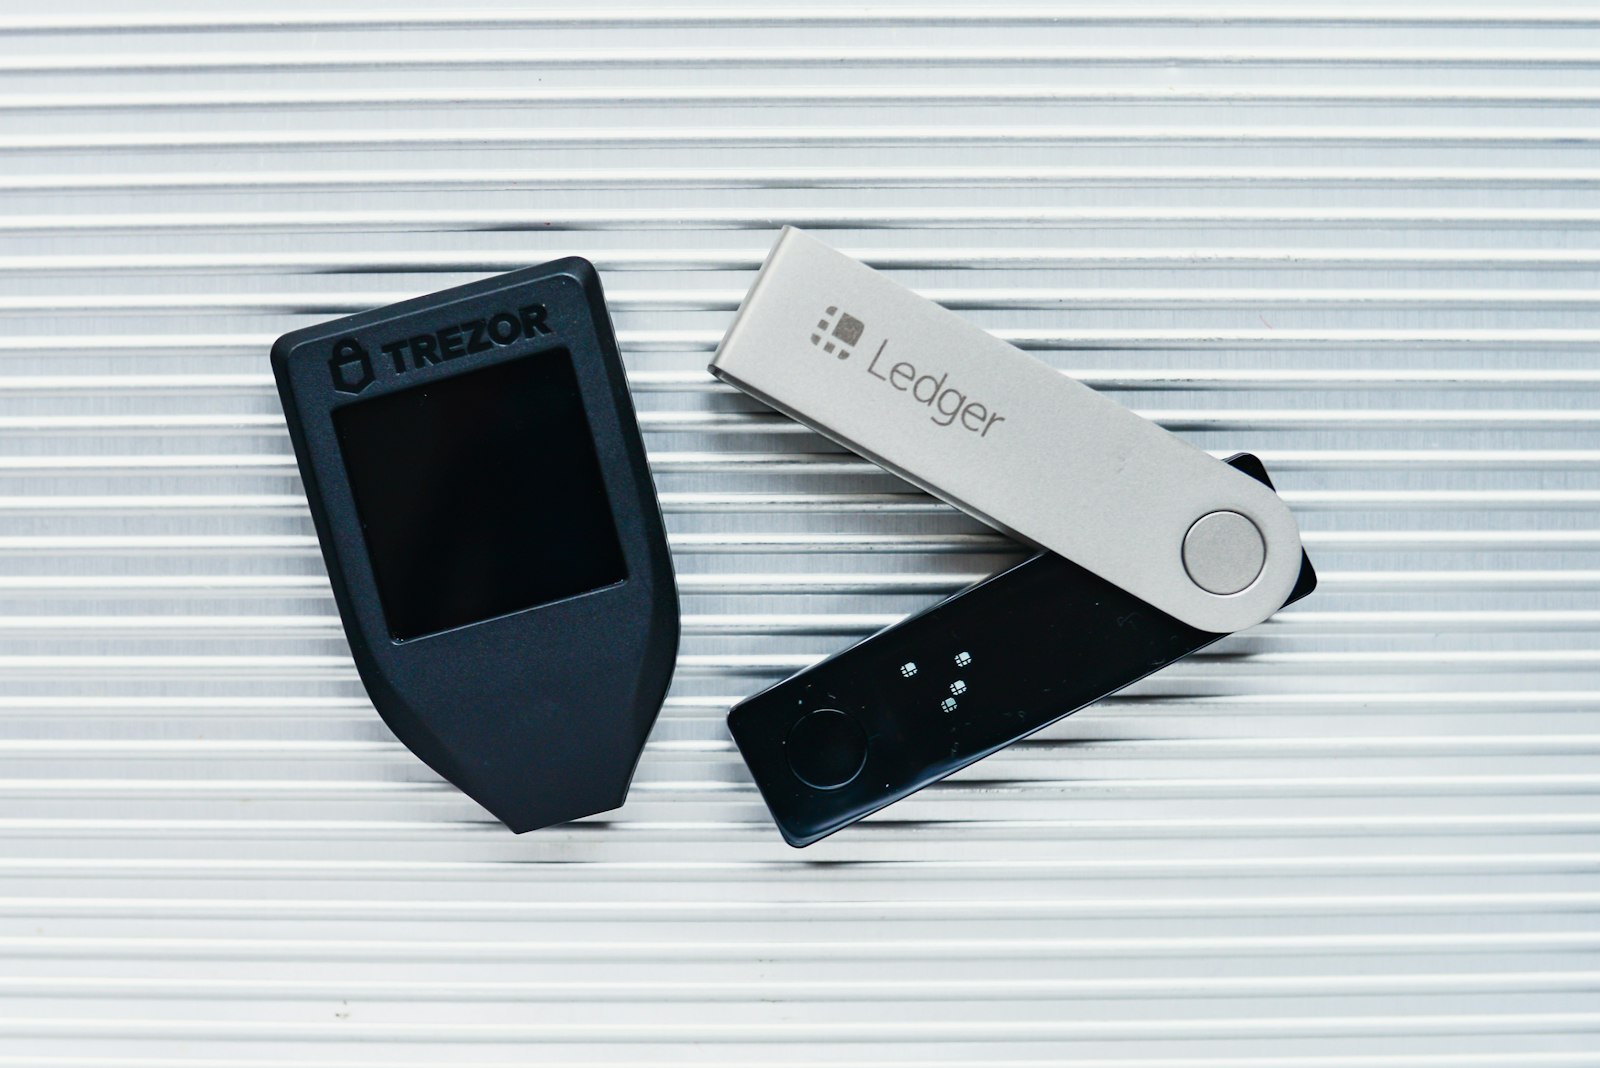
Ledger 周二披露,在其东南亚经销商 CryptoBilis 销售的硬件钱包中检测到一个未经授权的硬件植入物。该组件位于设备外壳内部,可在用户设置过程中读取屏幕上显示的24个单词助记词,并通过预配置的 eSIM 利用 LTE 网络将数据外传。
据 Ledger 安全团队 Donjon 在 X 平台发布的更新,该植入物为独立运行的微控制器,仅在识别到设备设置界面时启动。其核心功能是解码屏幕输出的助记词信息,并通过加密通道发送至远程服务器。值得注意的是,该组件未影响设备的核心安全元件或操作系统,也不会篡改交易签名流程。
此次事件引发行业连锁反应。德国零售商 MediaMarkt Saturn 在收到客户报告后,迅速在门店及线上渠道下架所有 Ledger 设备,行动经与 Ledger 协调完成。尽管该案例中未出现资金损失,但企业仍高度重视供应链安全。
与此同时,OneKey 和 Trezor 已宣布终止与 CryptoBilis 的合作关系。Trezor 进一步表示,出于风险防范,将缩减经销商数量,以强化对合作伙伴的审查机制。该公司强调,目前无证据表明其设备已被攻破。
区块链分析公司 Bitquery 周一发布报告称,此次事件可能涉及 324 个钱包,总损失金额约为 1.02 亿美元。其中,Tether 已冻结价值 1000 万美元的相关资产。尽管该数据尚未获得官方证实,但已引起广泛警惕。
Ledger 周六首次确认该漏洞存在,并于周二发布官方建议:若用户尚未完成设备设置,请勿操作并立即联系支持;若已完成设置,应尽快将数字资产转移至使用新助记词的新设备中,以规避潜在风险。
此外,Ledger 表示正在调查其他签名设备及销售地点是否存在类似植入物的报告,持续监控供应链完整性。
 402
 336
 826
926
 802
 443
 752
 711
 375
 511


