
 loading...
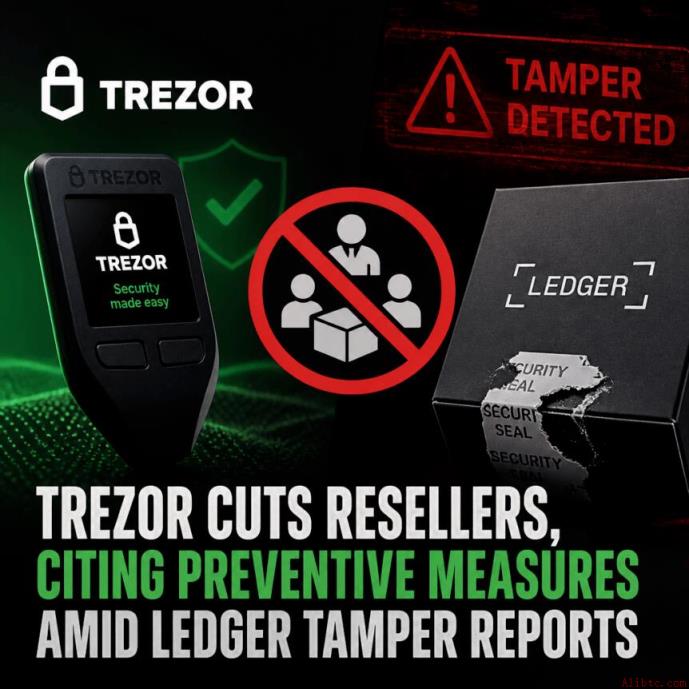
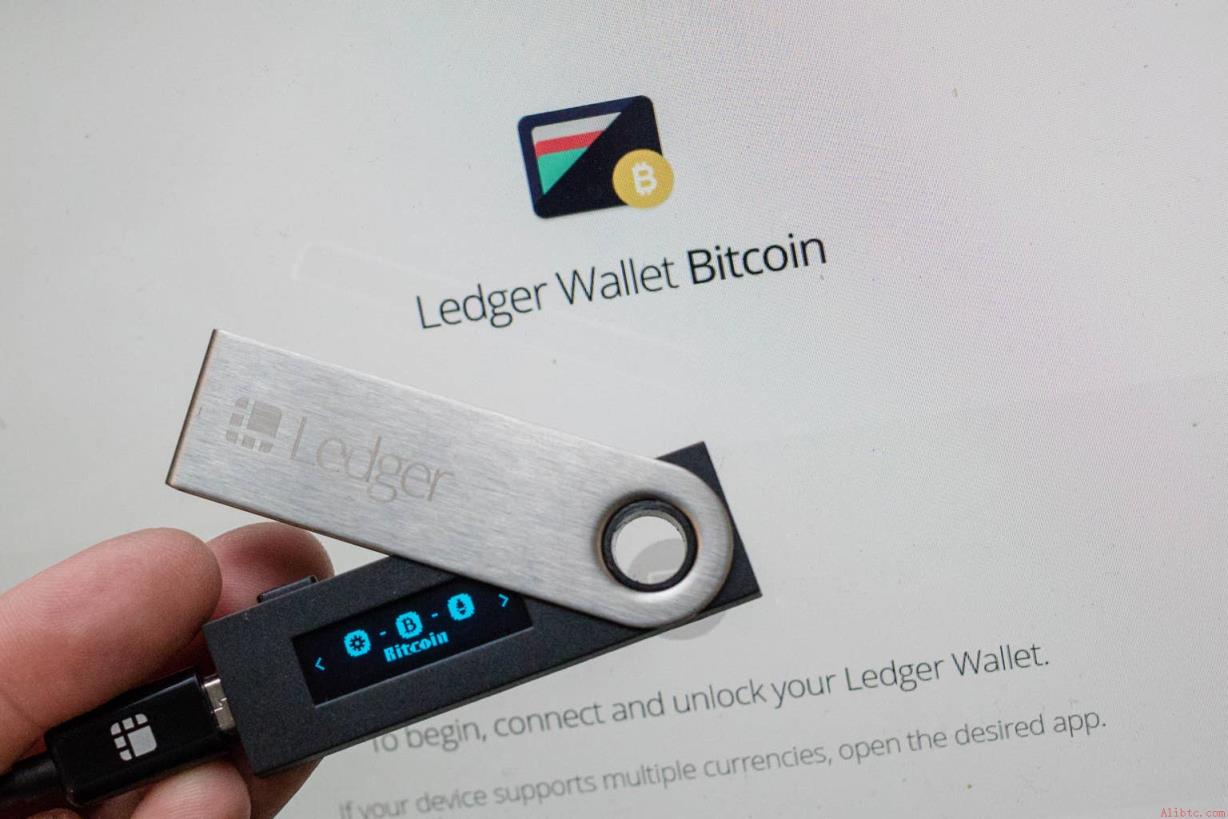
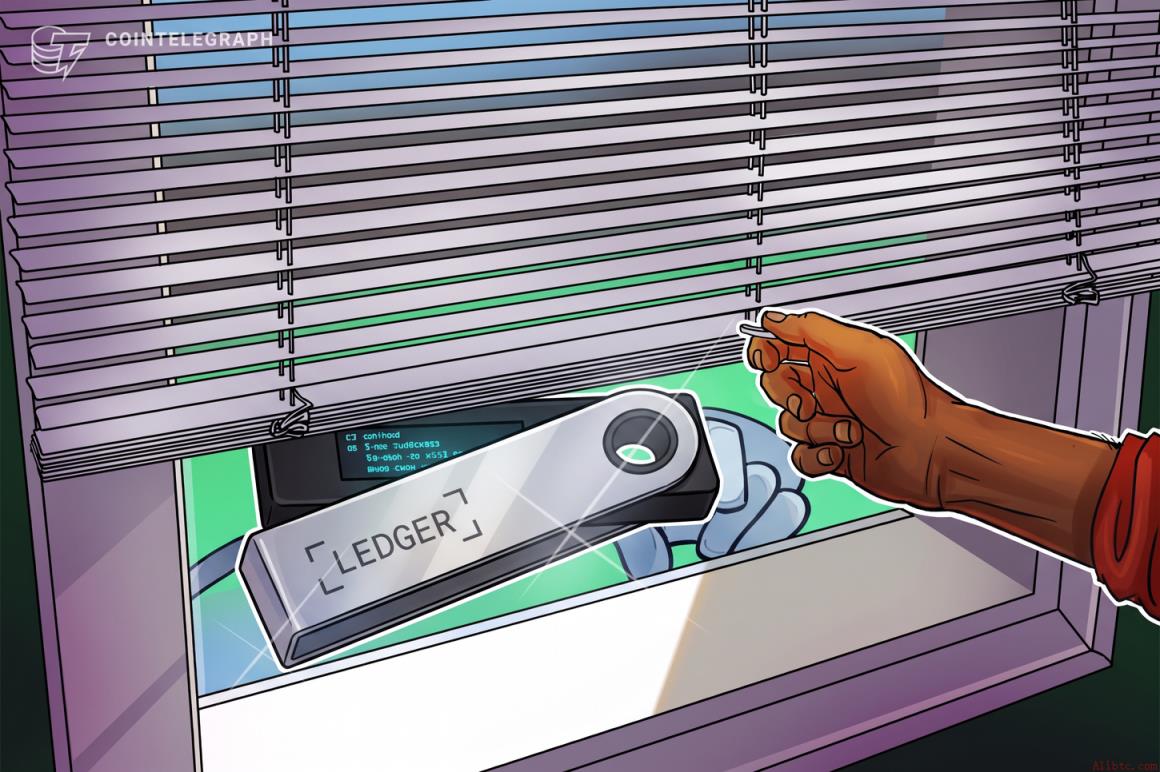
近期有媒体报道称,部分通过零售渠道销售的Ledger硬件钱包疑似被植入隐蔽的eSIM与LTE通信模块,导致用户的加密资产恢复短语(即种子短语)面临被盗风险,潜在经济损失高达9300万美元。这一事件引发对硬件供应链安全的广泛质疑。
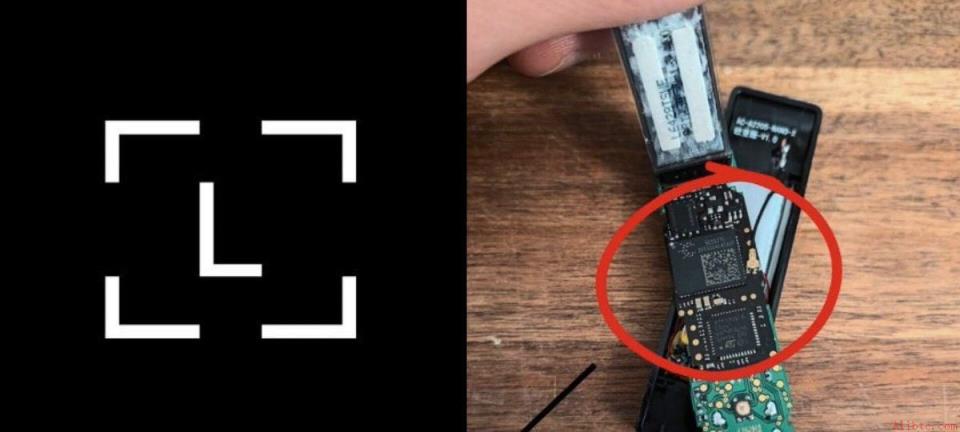
据《Tom's Hardware》披露,被调查的钱包设备中发现非原厂设计的eSIM和无线连接组件,这些模块可实现远程数据传输,且无明显物理篡改痕迹。攻击者可通过该通道静默窃取主密钥——即种子短语,进而完全控制用户资产。
尽管报告引用了9300万美元的损失估算,但目前尚无法确认实际受影响设备数量、损失是否已发生,或篡改行为发生在供应链的哪个阶段。截至目前,Ledger公司未发布公开回应,也未提供技术验证报告。
此类硬件篡改攻击极具隐蔽性:设备在正常使用时不会出现异常,用户通过屏幕或配套应用也无法察觉数据正在外传。借助内置的通信模块,攻击者可在无需用户手机或电脑参与的情况下完成信息提取,形成“无声渗透”。
对于东南亚地区超过7亿依赖自我托管钱包的用户而言,这一事件凸显了从非官方渠道购买硬件钱包的风险。当前,包括Indodax、Tokocrypto和Coins.ph在内的多家区域性交易所持续推动用户使用平台托管服务,此类事件或将强化用户对中心化方案的依赖。
与此同时,韩国政府据报道已采取措施,阻止国内用户访问27家加密货币交易平台。然而,具体涉及的平台名单、执行机构及法律依据尚未公开,其适用范围——是针对境外平台、本地运营商,还是两者兼有——仍不明确。
作为亚洲监管最严格的市场之一,韩国此前已要求外国虚拟资产服务商在当地注册,否则将面临网络封锁。此次行动可能属于该政策框架下的延伸举措,但尚未有官方文件佐证此关联。
受此影响,仍在相关平台持有资金的用户应密切关注监管机构发布的最新公告,并核实账户是否仍可正常提现。
鉴于事件尚处于初步调查阶段,用户应避免轻信未经证实的消息。建议优先通过Ledger官网或授权经销商购买硬件钱包,并在首次使用前进行完整性检查。同时,务必参考官方提供的安全指南,在输入任何恢复短语前确保环境可信。
 436
 185
 615
 560
 756
 966
 659
 146
 231
 857


