
 loading...
随着年末消费高峰临近,知名硬件钱包品牌Trezor启动新一轮渠道优化计划。公司决定自2027年1月1日起,终止部分授权经销商资格,旨在强化产品从出厂到交付用户的全链路监管。
首席商务官丹尼·桑德斯在致合作伙伴的信函中明确表示,此次调整并非基于已发生的安全事件,而是出于对供应链潜在风险的前瞻性评估。他指出,每一件未经严格审查的设备流转都可能成为攻击入口。
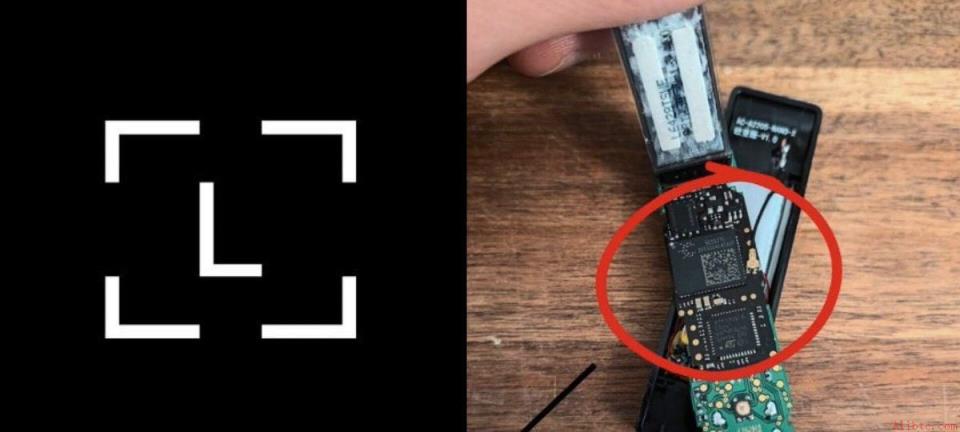
这一决策背景与近期一起硬件钱包供应链攻击事件密切相关。据公开报道,某主流品牌在东南亚经销商处销售的部分设备被发现内嵌恶意模块,可远程窃取用户助记词并传输至攻击者设备,导致资金被盗。该事件涉及超300个钱包,损失预估达9320万美元。
硬件钱包是一种专用于存储加密货币私钥的离线设备,相当于“数字保险箱”。它将私钥与互联网隔离,避免因网络漏洞导致资产外泄。
用户若选择自我托管,即自行保管私钥,便能摆脱对第三方平台的依赖。相较之下,将资产留在交易所则意味着由平台代管私钥,存在中心化风险。因此,使用硬件钱包被视为提升资产安全性的关键手段。
设备本身只是载体,真正的安全核心在于助记词的保护。设置过程中生成的12位、20位或24位助记词,是恢复账户的唯一途径。一旦泄露,任何持有者均可通过新设备完全接管资金。
Trezor反复强调:绝不要将助记词拍照、存入云端或向任何人透露,包括客服人员。其官方支持团队不会索取此类信息,任何索要行为均属诈骗。
受影响的经销商将立即停止接收新货。现有库存可在2027年1月1日前继续销售,确保其完整参与黑色星期五及圣诞季促销活动。
截至2026年10月13日,全球共有87个授权条目覆盖44个国家,实际独立运营商约80家。其中包括美国的Amazon USA、Best Buy、Casa和Unchained Capital;加拿大有Amazon Canada与Quickbit Crypto Boutique等。具体移除名单尚未公布,公司保留根据情况调整政策的权利。
对于终端用户而言,首要任务是确认购买渠道的正规性。建议优先选择Trezor官网、亚马逊旗舰店或仍在授权列表中的经销商。
即使设备外观无异常,也应提高警惕。若怀疑设备曾被篡改,可查阅官方安全指南或联系技术支持。特别提醒:切勿相信任何声称需要提供助记词的“客服”请求。
根据加密安全机构CertiK统计,2026年上半年全球共发生344起安全事故,总损失达13.1亿美元。其中,因钱包被入侵造成的损失约为4.445亿美元,钓鱼攻击导致约3.663亿美元损失,四起大型案件占该类别总额的85%以上。
值得注意的是,多数重大损失源于非软件漏洞,而是供应链阶段的物理干预。这表明,资产安全已从“线上防护”延伸至“物流环节”的全面监控。
 638
 299
 744
 402
 336
 956
 690
 652
 136
 502


