
 loading...
作为全球领先的加密货币硬件钱包制造商,Ledger在确认一起大规模资产被盗事件后,宣布对销售渠道实施更严格管控措施。调查发现,攻击者通过改装真实设备,在设置过程中秘密捕获用户的24词恢复短语,造成损失总额超过1亿美元。
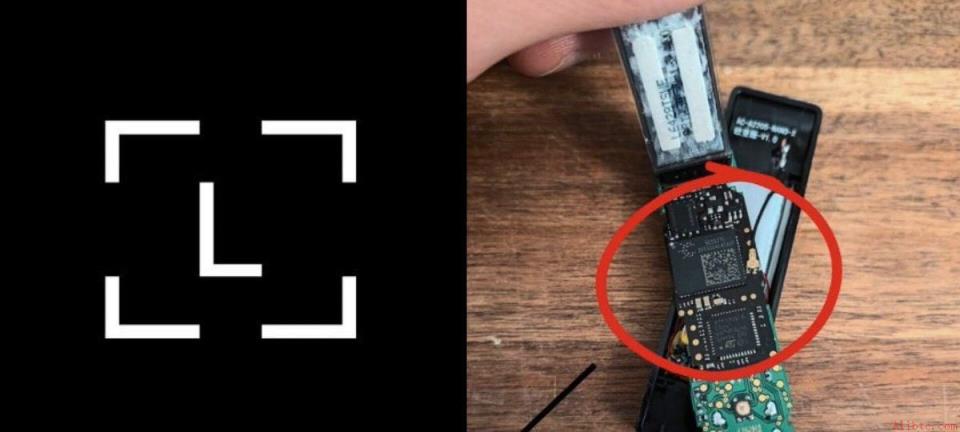
据调查,不法分子购买正规Ledger钱包后,暗中嵌入非法硬件模块,再将这些被篡改的产品退回至零售商,尤其集中在东南亚市场。此类修改使得设备在初始化阶段即可记录用户输入的私密信息,进而实现远程数据传输。
该事件首次曝光于2023年10月9日,多位用户反映从马来西亚零售商CryptoBilis购得的钱包内无任何加密资产。随后,该平台暂停销售并配合调查。初步证据显示,攻击者利用数月时间,通过合法采购、内部改造及区域分销网络完成部署。
Ledger安全团队在拆解受控设备时发现,一个微型植入装置能精准复制用户在设置过程中生成的24词恢复短语——这是访问钱包资产的关键凭证。该组件通过内置电子SIM卡与移动数据网络连接,实时将信息发送至远程服务器。
尽管主安全芯片和操作系统未被破坏,但此次攻击暴露了供应链环节的安全盲点。前币安首席执行官赵长鹏在社交平台表示,目前无证据表明存在系统性漏洞,事件影响范围应限于特定经销商渠道销售的产品。
名词解释: CryptoBilis 是一家专注于东南亚市场的马来西亚加密产品零售商,主营硬件钱包与数字配件。
早期分析机构Specter估算损失约为8600万美元。但链上数据分析公司Bitquery后续追踪显示,被盗资金来自六个不同区块链网络上的324个地址,总金额达1.02亿美元,成为有记录以来最严重的硬件钱包安全事件之一。
| 分析师/来源 | 估计损失 | 受影响钱包数 | 日期 |
| Specter | 8600万美元 | 未指定 | 2023年10月 |
| Bitquery | 1.02亿美元 | 324 | 2023年10月 |
Bitquery还报告称,已冻结与被盗资金相关的1000万美元USDT。尽管仅涉及324个钱包,但由于部分用户管理多个地址,实际受影响人数可能低于预期。调查人员正追踪资金经由交易所和隐私服务进行转移的路径。
为防范再次发生类似事件,Ledger要求所有授权经销商将设备存放于封闭展示区,并严禁转售任何退货产品。公司在德国及其他仓储中心开展内部抽检,确认当前库存未现异常,但在包括香港在内的七个区域市场暂时下架相关商品。
公司建议所有通过CryptoBilis渠道购买的用户避免使用未初始化设备,已启用者须立即将资产迁移至全新生成恢复短语的钱包中。随着调查深入,这些举措旨在最大限度降低潜在损失风险。
 167
 626
 609
 393
 445
 635
 625
 638
 665
 155


