
 loading...
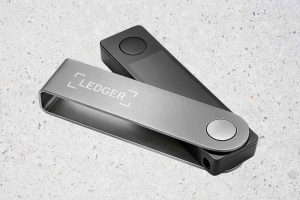
在安全研究人员披露可追溯至2025年12月的潜在硬件篡改警告后,莱迪杰(Ledger)的应对方式受到广泛质疑。这些预警早于2026年10月9日发生的授权经销商渠道中被修改设备导致的加密货币被盗事件数月。前Mt. Gox首席执行官马克·卡佩莱斯表示,至少有两人曾向该公司举报疑似植入物问题。这一系列事件促使外界关注莱迪杰是否应更早发出客户警示或强化分销环节的安全检查。
安全研究员乔·格兰德(Joe Grand)指出,他于2026年3月4日向莱迪杰通报了在泰国Lazada平台购买的一台Ledger Nano X中发现的恶意硬件组件。该设备为2025年8月购入,其内部存在未经授权的电子元件。尽管莱迪杰承认调查结果并启动内部审查,但未公开说明为何未主动通知用户潜在威胁。相关技术分析已通过2026年5月更新的演示文稿对外披露,记录了真实世界中对Nano X的物理篡改案例。
与此同时,越南加密教育者Tai Zen在2025年12月曾联系莱迪杰,报告类似异常情况。虽然这些早期线索尚未证实与后续大规模盗窃案直接关联,但表明此类攻击手段在公开前已被识别。莱迪杰至今未详细说明如何处理格兰德的报告,也未解释这些信息是否影响了其后续安全策略的制定。
根据莱迪杰Donjon安全团队分析,此次事件中发现的恶意组件可在钱包初始化阶段截取显示内容,重建用户的24词恢复短语,并通过嵌入式SIM卡利用LTE网络远程传输数据。该攻击不依赖于破坏安全元件、操作系统或交易签名流程,而是通过额外添加的电路在非受控区域窃取敏感信息。一旦恢复短语落入攻击者之手,即可完全控制账户资产,无需保留对原始设备的物理访问权限。
这一机制揭示了一个关键区别:即使使用原厂芯片,也无法保证整个设备的完整性。莱迪杰现有的“真实性检查”功能仅能验证安全元件的真实性,无法检测外部非法添加的硬件。目前估计的损失金额在8600万至9300万美元之间,但均未经公司官方确认,差异源于不同区块链分析路径所覆盖的交易集合。
格兰德最初购买设备的卖家名为LedgerXXX,该名称未出现在莱迪杰泰国官方授权目录中,其当时的授权状态尚不明确。而在另一案件中,涉及的经销商属于莱迪杰东南亚授权网络。此事件暴露了分销链条中的监控盲区。为此,莱迪杰已将销售暂停范围扩展至六个东南亚国家及香港,并在德国出现改装设备报告后,要求媒体零售商撤下相关产品。
值得注意的是,风险并非仅限于单一品牌。格兰德还发现通过非授权渠道流通的篡改版Trezor设备,而竞争对手OneKey亦已重新评估其经销商名单与身份验证机制。
莱迪杰于10月15日声明,本次事件为局部分销层面的攻击,未波及制造系统、软件或内部基础设施。公司表示已对零售点和仓储环境中的设备展开排查,包括从德国获取的样本,但未在抽检中发现受损单位。为防范未来风险,新政策要求授权经销商不得接受已售出设备的退货,即便包装完好;产品必须存放于封闭区域,且在交付时由客户当面确认。
此外,零售商需立即上报异常反馈,公司亦正与执法机构及网络安全研究团队合作,追踪被盗资金流向并溯源攻击基础设施。然而,这些措施虽降低了篡改传播的可能性,却未能解答一个核心疑问:为何早期警告未能触发更积极的响应机制?对于已初始化潜在受损设备的用户而言,更换设备并不足以保障安全——若恢复短语已被泄露,仍面临资产被盗风险。莱迪杰建议受影响用户迁移资产至生成全新恢复短语的新设备。
莱迪杰当前面临的挑战在于厘清篡改事件的规模与源头,并证明其修订后的分销控制机制具备持续防御能力。此次风波也可能重塑机构级托管服务在选择硬件钱包供应商时的评估标准,尤其是对安全信息披露透明度的要求日益提升。
 821
 314
 939
 393
 736
 609
 445
 522
 622
 625


