
 loading...
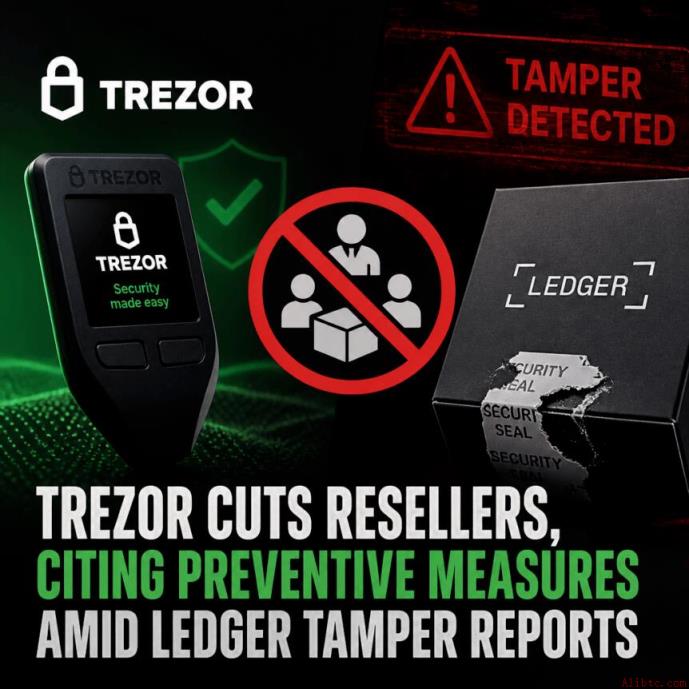
计划在圣诞节前购买Trezor硬件钱包的用户,如今面临全新的安全考量。捷克制造商Trezor于2026年10月13日宣布,将大幅削减其授权经销商网络。受影响的合作伙伴从信函发出之日起不再获得新库存供应,仅可销售现有库存至2027年1月1日,此后将失去官方授权资格。
此次调整并非源自Trezor自身问题,而是由竞争对手Ledger遭遇的供应链攻击事件所触发。据CoinDesk等媒体报道,通过东南亚经销商CryptoBilis销售的部分Ledger设备中,被非法植入带有外国无线电组件的改装部件。该组件能读取设备屏幕上显示的24位助记词,并通过eSIM卡经移动网络实时传输,实现远程窃取。
这一事件揭示了硬件钱包最脆弱的环节——设备在交付客户前的物理流转过程。尽管加密芯片与固件未被破坏,但一旦助记词在首次设置时被旁路读取,整个防护体系即告失效。目前估算损失在9000万至9320万美元之间,涉及数百个地址,其中部分资金已被Tether冻结。
Trezor通过其官方X平台发布声明,首席商务官Danny Sanders已向相关合作伙伴发送通知。信函明确指出:“您的授权将于2027年1月1日终止。”公司强调,目前没有任何证据表明Trezor设备本身遭到篡改,此决定属于预防性措施,而非对已有损失的反应。
公告还透露,公司在10月12日(即正式公告前一天)已将CryptoBilis从自身经销商名单中移除,尽管该经销商未造成已知的直接损失,但其曾列名的事实表明存在潜在风险。
被取消授权的经销商仍可在2027年1月1日前继续销售库存,这意味着“黑五”及圣诞购物季期间,市场上仍将出现形式上合法但未来不再受支持的设备。这对消费者构成实际困扰:当前的经销商身份无法保证未来的合规状态。
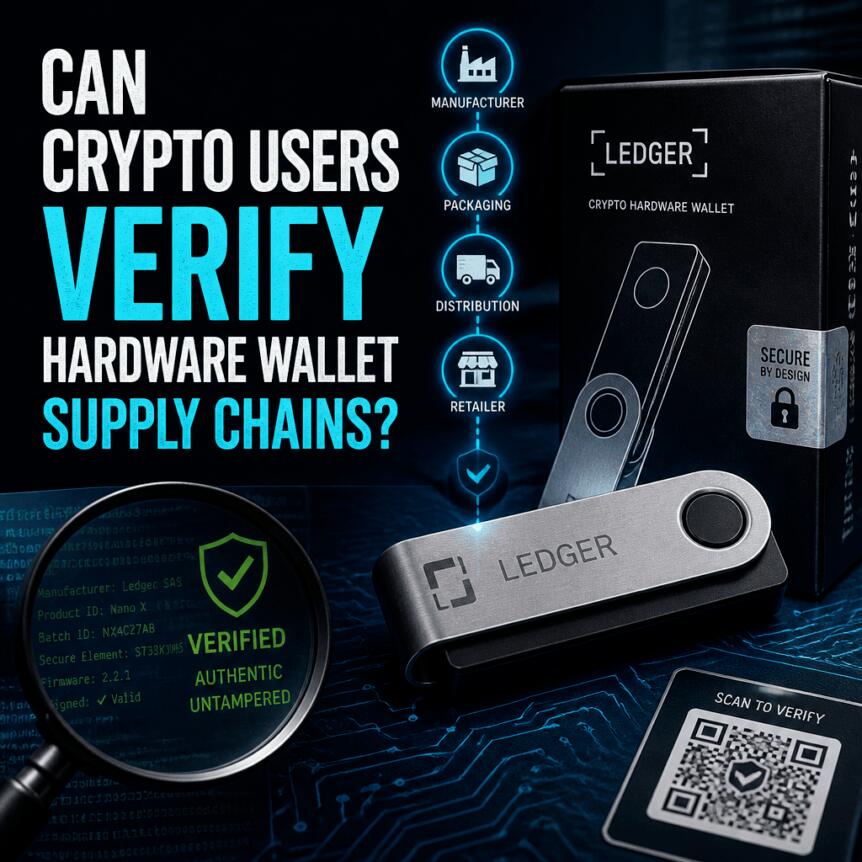
因此,建议在购买前主动核实经销商是否仍在官方名单内。仅依赖货架位置或促销活动无法判断安全性,真正关键的是设备从出厂到交付的完整路径是否可控。
零售环境中常混淆三个概念:授权经销商、市场平台与转售商。前者是与制造商签订合同并直接采购的公司;后者是多卖家入驻的平台,不一定是实际供货方;而转售商则可能经过多手流转,中间环节越多,被篡改的风险越高。
Trezor在其帮助页面中明确要求:所有授权经销商必须直接接收货物,并与其他商品隔离存放。这一流程设计旨在防止设备在仓储过程中被拆包或替换。
目前,Trezor官方商店、授权经销商及其在Amazon上的官方店铺被视为安全来源。公司建议用户优先选择这些渠道,以确保供应链路径最短、风险最低。类似地,Ledger新款旗舰型号也仅通过自家官网销售,反映出行业趋势正向集中化控制转变。
虽然植入物难以肉眼识别,但可通过以下四个要点初步判断:
需要注意的是,即使固件验证通过,也无法排除屏幕侧信道攻击的可能性。因此,完整的供应链路径仍是最终保障。
安全元件(Secure Element)虽能抵御软件层面攻击,却无法防范始于屏幕的物理干预。助记词必须在设置时一次性展示,这正是信息泄露的关键窗口。一旦被外部设备读取,即便芯片再强,也无法挽回损失。
自10月13日以来,二手硬件钱包的风险进一步凸显。买家既无法追溯谁曾开启设备,也无法确认包装与设备是否匹配。两家厂商多年来的建议——避免使用二手设备——在此事件中得到充分印证。
对于新手用户,可考虑软件钱包作为替代方案。其优势在于无供应链风险,但密钥存储于联网设备,易受恶意软件攻击,需权衡利弊。
欧洲《加密资产市场法规》(MiCA)主要针对交易所、托管服务和代币发行等金融行为,不涵盖个人使用的硬件钱包。因此,此类设备属于普通电子产品,受一般产品法保护,但不受供应链安全监管。
这也意味着制造商必须依靠合同条款与名单管理来控制风险。当政策空白存在时,企业自主行动成为唯一防线,直接影响消费者的购买决策。
已确认事实包括:Trezor将缩减经销商网络,原因指向Ledger的供应链攻击;该攻击被定义为物理干预;Trezor已在10月12日移除涉事经销商。
尚未明确的信息包括:总损失金额仅为第三方估算,未经官方确认;具体取消多少家经销商资格、影响哪些国家,公司未披露;欧洲买家只能依赖官方名单获取最新信息。
面对复杂局势,建议消费者采取以下措施:
 654
 730
 905
 944
 609
 394
 530
 641
 204
 625


