
 loading...
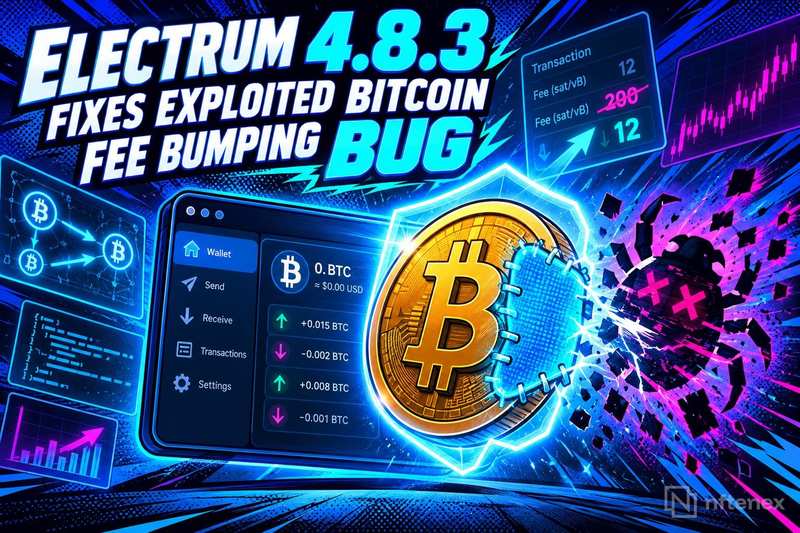
比特币核心钱包 Electrum 近日发布 4.8.3 版本,针对一个已遭攻击者主动利用的手续费提升机制漏洞实施关键修复。该功能允许用户在交易未确认时提高矿工费以加速处理,但若钱包实现存在缺陷,可能引发私钥暴露或未经授权的交易生成。
手续费提升依赖 Replace-by-Fee(RBF)机制,即用户广播一个费用更高的新版本交易来替换旧交易。此过程需重新签名,增加了对私钥材料的短暂访问窗口。若钱包在构建新交易模板时缺乏充分验证,攻击者可能构造恶意输入,诱导用户签署非预期交易。
根据 Electrum 官方发布说明,该漏洞并非理论假设,而是已在现实环境中被利用。这意味着部分用户在漏洞存在期间进行手续费调整操作时,其资产可能面临被操纵的风险。尤其对于长期持有大量比特币的用户而言,这一窗口期的交易历史需重点排查。
首要行动是确认当前使用的 Electrum 版本是否为 4.8.3 或更高。所有更新必须通过官方发行页面获取,且务必核验 GPG 或 SHA256 签名。任何来自第三方镜像、应用商店或搜索广告的安装包均存在被篡改风险,属于典型钓鱼攻击路径。
对于在漏洞活跃期内使用过手续费提升功能的用户,建议在完成升级后将资金转移至全新地址。此举虽非强制,但可有效消除因密钥材料曾被观察而产生的潜在暴露风险。同时,强化自我托管纪律,减少同一钱包地址的重复使用,有助于降低整体攻击面。
在调整交易费用前,应仔细核对收件人地址和金额。即使仅需几秒,这一简单动作也能避免因恶意修改导致的资金损失。此外,确保待处理交易均为本人发起,是防范此类漏洞的核心防线。
本次漏洞发生在应用层,不涉及比特币协议本身、共识机制或加密算法缺陷。网络在事件中正常执行交易结算,基础层保持完整可信。问题根源在于特定软件对复杂工作流的处理方式,而非系统性风险。
Electrum 作为最古老的开源比特币钱包之一,其快速响应能力体现了负责任披露流程的有效运行。漏洞被发现、报告并修复的过程清晰透明,反映出社区协作在保障数字资产安全中的关键作用。当前风险主要集中在未更新的用户群体,而非已修补版本的使用者。
对于跨多个钱包或硬件设备管理资产的用户,此次事件再次提醒:无论底层网络多么安全,一旦钱包软件存在漏洞,资产安全便无法保证。因此,钱包来源验证、固件更新管理与助记词保护应纳入同等优先级的安全清单。
 329
 801
 767
 830
321
 311
 461
 837
 705
 638


