
 loading...
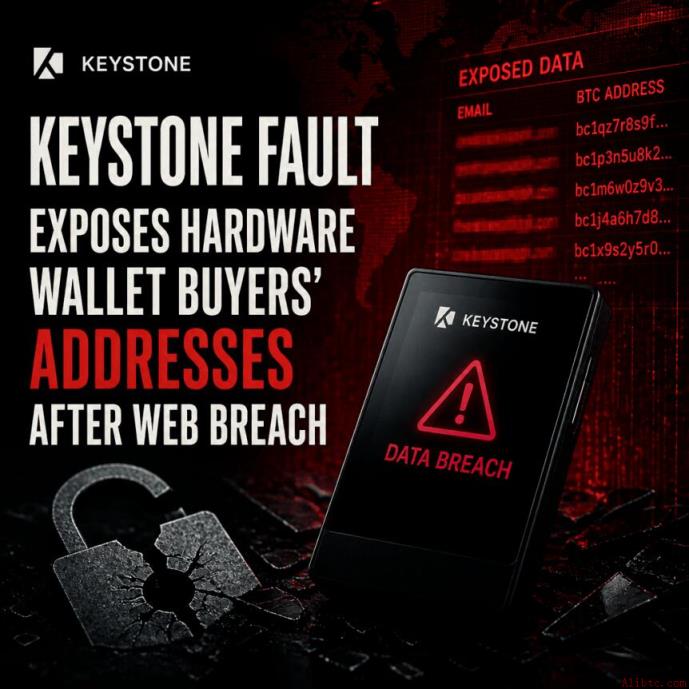
加密硬件钱包制造商 Keystone 已证实,其客户发货信息遭遇未经授权的第三方访问,涉及姓名、联系方式、收货地址及订单详情。该公司在官方声明中表示,已阻断非法访问、修复漏洞,并启动调查,同时向受影响用户发送通知,但未披露具体影响人数。
Keystone 在 X 平台发布致歉声明,指出于 2026 年 10 月 20 日监测到对其官网的异常访问活动。经与 Shopify 核查 API 使用记录后,确认第三方于 10 月 23 日获取了客户数据。公司强调:“我们欠您一个道歉。您信任我们将这些信息妥善保管,很抱歉未能做到。”
此次泄露的数据涵盖个人身份信息与交易细节,可能被用于定向网络钓鱼或更严重的现实威胁。尽管公司已采取技术措施封堵漏洞,但对受影响范围保持沉默,引发用户疑虑。
安全研究员 Taylor Monahan 指出,此类信息泄露的最大威胁并非传统网络钓鱼,而是潜在的人身攻击和绑架风险。攻击者可利用收货地址定位钱包持有者的居住地,进而实施“扳手攻击”——即通过暴力或胁迫手段迫使受害者交出私钥。
据区块链安全机构 CertiK 统计,2026 年上半年全球经核实的扳手攻击事件达 52 起,较去年同期增长 33%。截至 2026 年,已有 31 个国家报告至少 122 起加密货币相关物理攻击,其中法国为高发地区。Chainalysis 数据显示,此类攻击造成的资产损失已超过 1 亿美元。
此次事件再次引发对 Keystone 数据管理政策的质疑。该公司曾在 2023 年宣布将客户数据保留期限缩短至 180 天。然而,有用户反馈,即使在两年前完成购买,仍收到了泄露通知。
一位名为“OG DEGEN”的用户称,曾接到自称执法人员的来电,对方声称其账户存在欺诈行为,并试图诱导其点击钓鱼链接重置私钥。该用户认为,来电者正是从旧订单数据中获取了其个人信息。
另一位用户 trintaetres 也证实,尽管设备购买已逾两年,仍接收到相关邮件通知。这表明部分历史数据可能未按承诺及时清除。
Cointelegraph 就此向 Keystone 提出多项疑问,包括旧订单数据如何泄露、影响范围多大等,截至发稿仍未获得回应。
 552
 828
 428
 275
 910
 924
 686
 649
 585
 907


