
 loading...
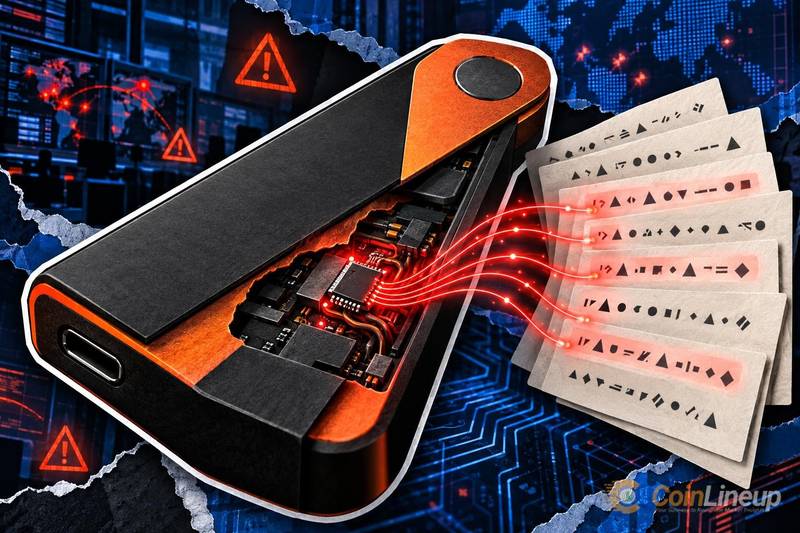
2026年10月28日,硬件钱包品牌NGRAVE在其X平台发布安全公告,指出正面临高级别的网络威胁。团队表示已启动监控机制并积极应对,目前尚未发现实际入侵或资产损失。
公告重点在于防范伪装成NGRAVE团队的诈骗活动。攻击者可能通过消息应用、电子邮件通知或虚假网站诱导用户泄露关键信息。值得注意的是,公司明确表示不会通过任何非官方渠道索取恢复短语(Recovery Phrase)或“完美密钥”(Perfect Key)等敏感凭证。
唯一被认可的安全输入环境是NGRAVE ZERO硬件钱包的物理屏幕界面,且仅限于执行钱包恢复操作时。任何在手机、电脑或网页端输入恢复短语的行为均存在极高风险。由于私钥始终离线存储,一旦助记词外泄,账户将面临完全暴露。
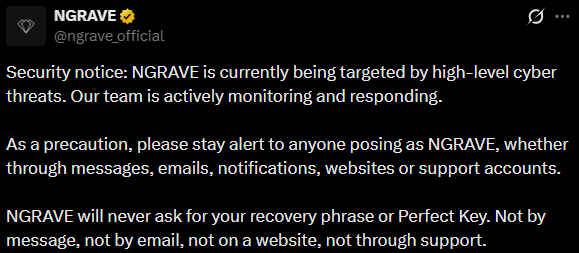
NGRAVE仅将 ngrove.io 及其子域名(如 support.ngrave.io)列为合法访问入口。用户应避免点击来源不明的链接,建议直接手动输入网址或使用已保存书签。收到异常通知时,可对照官方列出的信息进行比对验证。
业内分析认为,该通知属于典型的风险预警,而非已发生的安全事件。虽然未披露具体技术细节或时间线,但其内容符合行业最佳实践——强化用户对私钥管理的自主控制。此类提醒有助于提升整体加密资产防护意识。
NGRAVE此次更新是一次主动的风险提示,旨在增强用户对社交工程攻击的识别能力。由于缺乏进一步的技术披露,公众应以官方X账户为准,及时获取后续进展,确保资产安全。

 129
 482
 282
 915
 820
 957
 815
140
 977
 453


