
 loading...
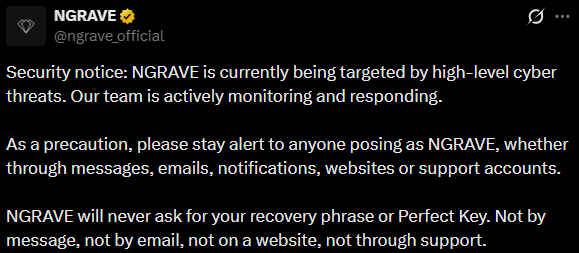
2026年10月28日,硬件钱包品牌NGRAVE在其X平台发布最新安全公告,指出正面临高风险的网络冒充活动。团队表示已启动实时监控机制,并采取应对措施。
此次通知并未提及实际入侵或资产损失,核心目标是防范伪装成官方人员的欺诈行为。由于硬件钱包采用离线存储私钥的设计,攻击者通常试图获取用户的助记词(即恢复短语)以实现资金盗取。
NGRAVE提醒用户:无论通过何种渠道,均应警惕任何自称来自其团队的请求。潜在冒充路径包括短信、电子邮件及网站弹窗通知。
特别强调,公司绝不会通过上述方式索取恢复短语或“完美密钥”——后者为该企业自定义的另一类恢复凭证。这两项信息一旦泄露,将直接导致资产被完全控制。
 唯一安全的恢复短语输入场景
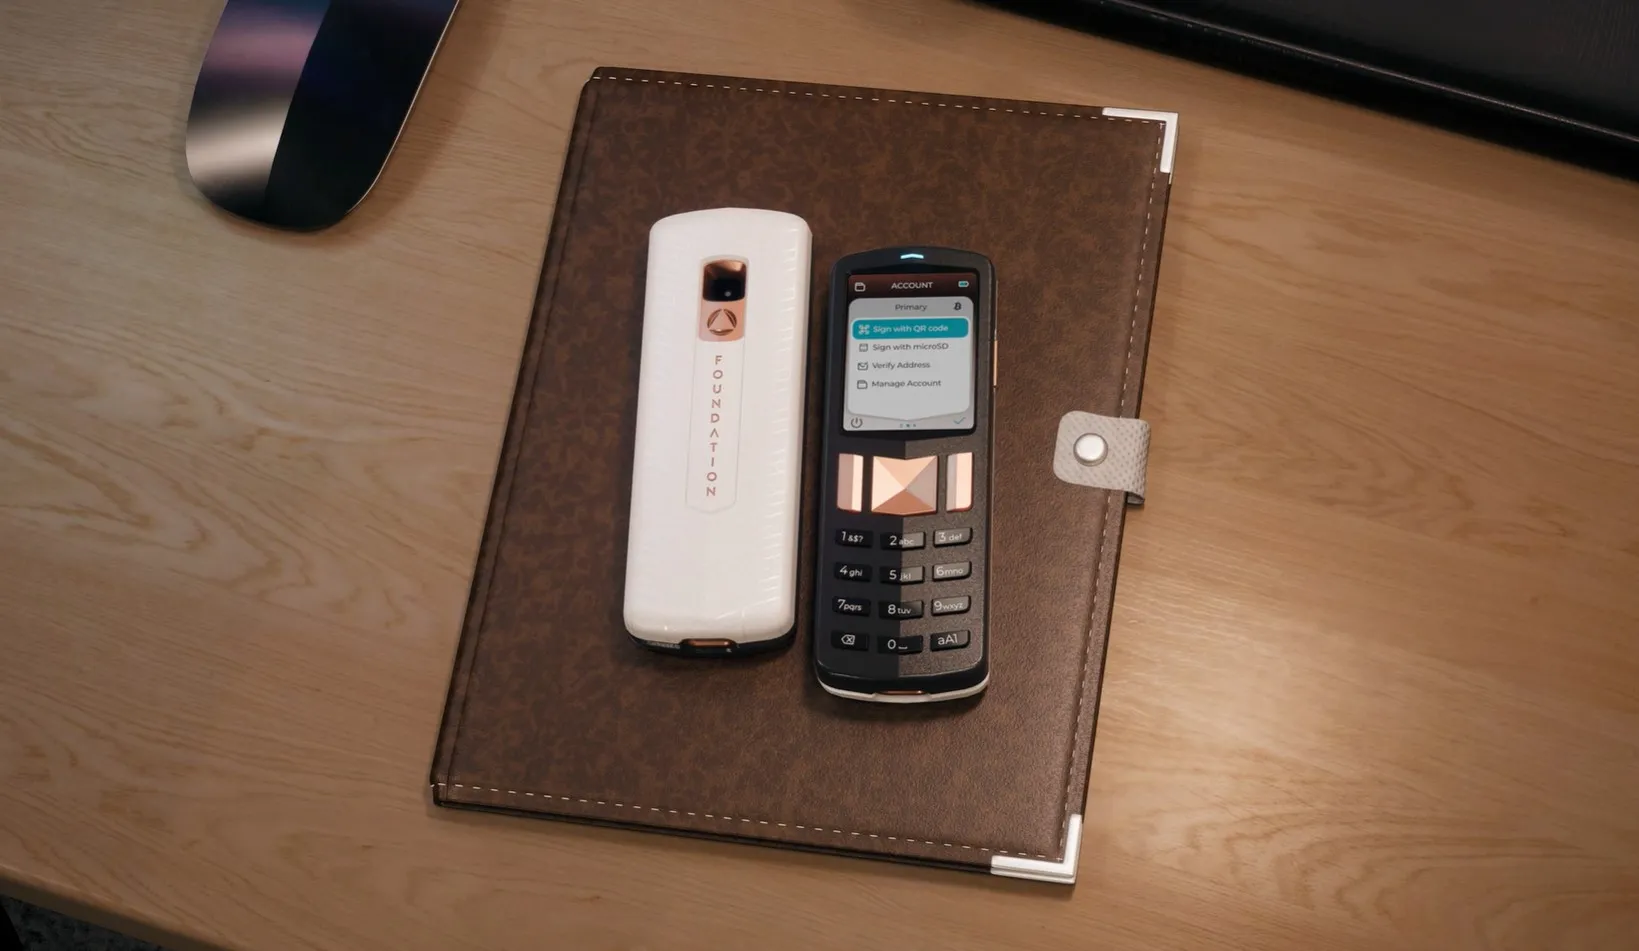
根据公告,唯一允许输入恢复短语的安全环境是:NGRAVE ZERO硬件钱包的本地屏幕界面,且仅在执行钱包恢复操作时。
以下场所严禁输入任何恢复信息:手机、电脑、第三方网站。所有密钥始终保留在设备内部,处于离线状态。只要用户从未在联网设备上输入过该短语,资产即处于受保护状态。
下表基于官方内容整理,呈现本次安全提示的核心信息:
项目 | 共享详情
---|---
发布日期 | 2026年10月28日
报告问题 | 高级别网络冒充威胁
公司回应 | 正在持续监控与应对
主要风险 | 冒充官方人员索要密钥
建议访问方式 | 手动输入 ngrave.io 或使用已保存书签
支持邮箱 | support@ngrave.io
密钥存储方式 | 在ZERO设备上离线保存
官方渠道范围 | 仅限 ngrave.io 及其子域名(如商店与支持页面)
公司同时建议用户避免点击任何声称通往其官网的链接。若收到异常消息或警报,应对照上述标准进行核实后再决定是否响应。
从专业视角看,此次通知属于典型的前瞻性风险提示,而非已发生安全事故的披露。公告未提供具体攻击时间线、技术手段或受影响用户数据。
其建议内容符合行业通用最佳实践:确保恢复信息不暴露于联网环境,并通过手动核对域名来验证身份真实性。对于硬件钱包而言,只有当恢复短语保持绝对私密时,才能真正实现资产防护。
值得注意的是,部分诈骗者会模仿正规安全通告,因此用户在面对加密相关警示时,务必保持理性判断,优先以官方账号信息为准。
NGRAVE此次更新是一次简明的预防性提醒。重点在于帮助用户识别潜在诈骗,强调恢复短语仅能在指定设备上输入,并杜绝一切未经请求的信息索取行为。
由于未披露更多细节,后续进展应关注其官方社交媒体账户。用户应主动养成手动访问官网的习惯,拒绝自动跳转链接,从根本上降低被冒充的风险。
 562
 456
 224
 442
 534
 836
 283
 915
 651
 762


