
 loading...
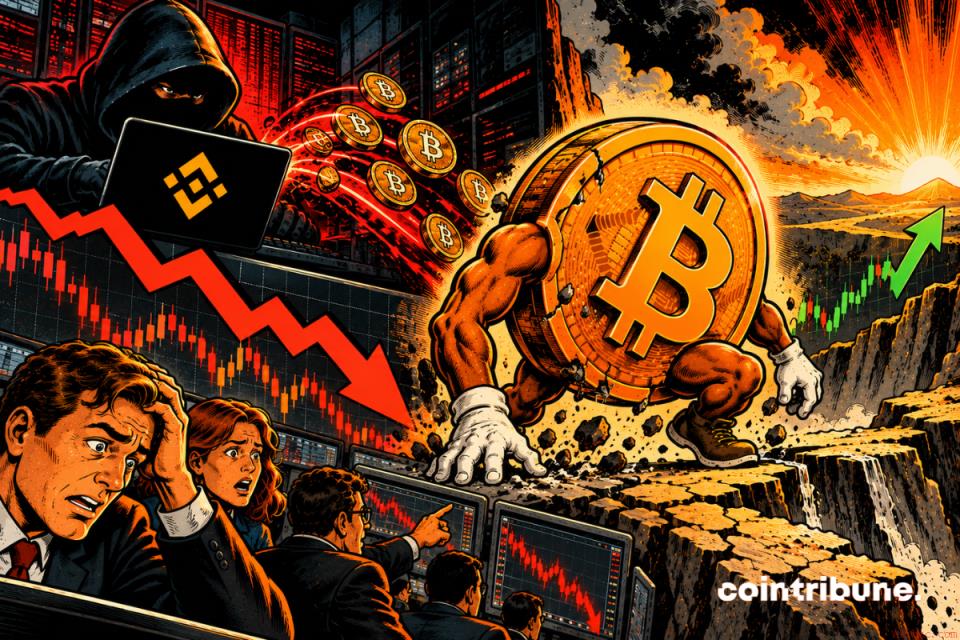
据区块链分析公司Elliptic最新数据,导致币安约63亿美元资产损失的黑客团伙,目前仍控制着价值约33.3亿美元的加密资产。这一金额占被盗总规模的近一半,凸显在去中心化交易环境中,仅靠中心化代币冻结难以实现全面追赃。
在10月29日事件发生后,Tether、Circle等稳定币发行商迅速启动黑名单机制,对涉案地址进行封锁。截至10月30日UTC时间上午7点,共冻结约28.4亿美元资产,其中94%为稳定币。然而,攻击者在短时间内将约7.86亿美元稳定币兑换为ETH和TRX,以规避管控。
数据显示,超过4.34亿USDT被转入去中心化交易所,换取16万枚以太币,部分交易折扣达12%至26%,表明其首要目标是逃避监控而非最大化变现收益。
攻击者并未直接抛售所有稳定币,而是借助以太坊上的Aave V3协议进行借贷操作。在10月29日20:58至21:01间,一个关联钱包向Aave存入约6000万美元USDT,并借出价值约4460万美元的wETH。该头寸虽处于超额抵押状态,但因无法自动冻结抵押品或撤销贷款,导致资产仍可自由流转。
Aave随后短暂暂停借贷功能,但未影响现有清算与还款流程。系统于次日恢复运行,确认合约本身未受损。
币安宣布已拨出超过63.4亿美元自有资金用于覆盖客户损失,包括持有相同类型的加密资产。公司正通过场外交易和公开市场收购替代资产,以完成客户持仓补充。
值得注意的是,这笔补偿资金与追回被盗资产属于两个并行路径。即便币安财务能力充足,也无法保证攻击者所持资产能被全部追回。
Elliptic追踪发现,剩余33.3亿美元分布在约43个地址中,涵盖18,270枚比特币、51万余枚以太币及大量XRP、TRX等代币。由于这些资产为原生加密货币,无法通过发行商黑名单冻结。
调查显示,攻击者可能使用了以太坊的EIP-7702功能,将币安钱包权限委托给恶意代码。尽管最初怀疑员工设备泄露,但后续确认存在多个入侵入口。私钥未被发现泄露,完整攻击链仍在调查中。
此外,有迹象指向朝鲜相关黑客组织,包括与早期Bitget漏洞关联的钱包活动。尽管尚未定论,但此方向或将影响后续执法合作策略。
当前关键在于能否在资产经手更多交易所、托管机构前实施拦截。仅有稳定币冻结手段已不足以应对复杂链上行为,未来需依赖跨生态协作与更智能的链上追踪工具。
 475
 441
 464
 832
 695
 939
 361
 523
 636
 1030


